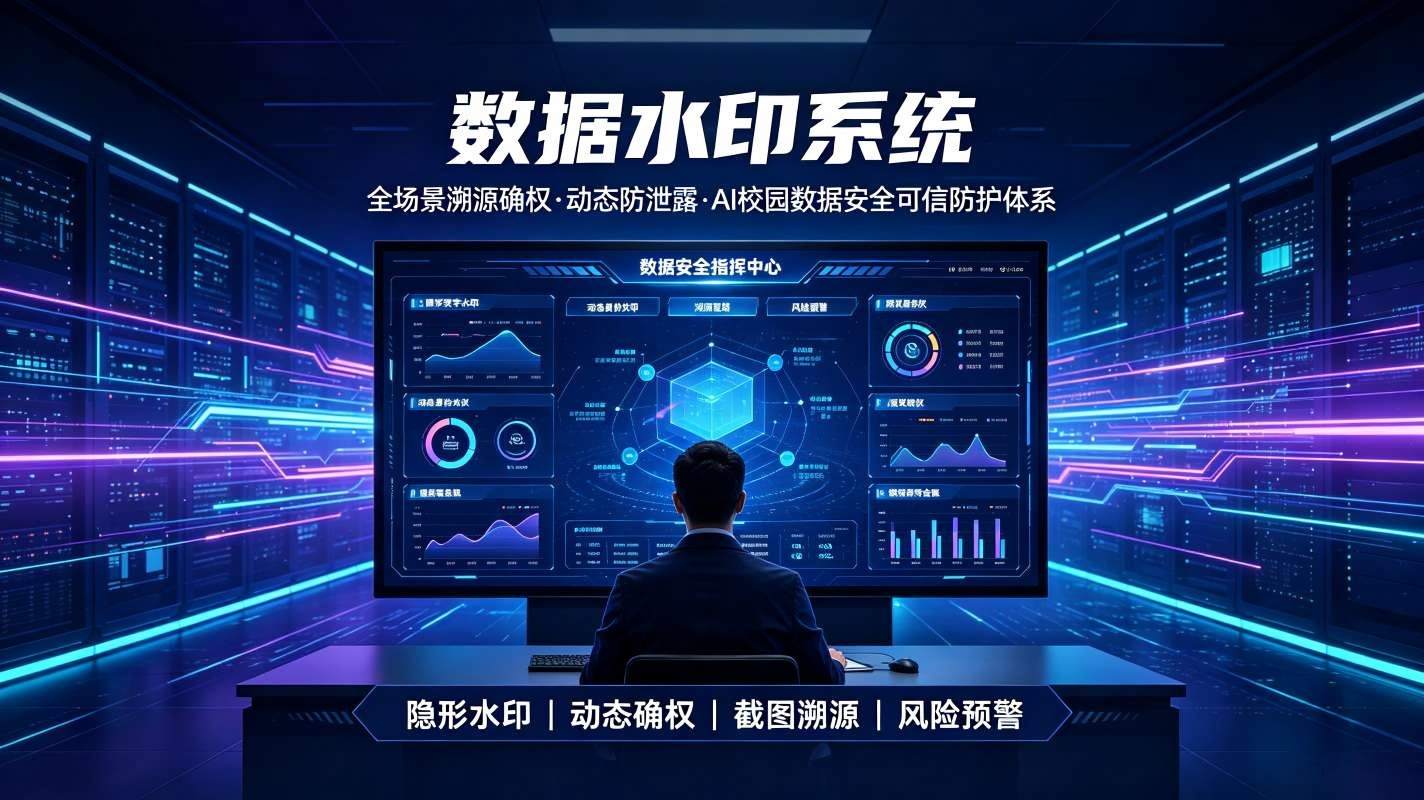
随着智慧校园AI中台多智能体集群规模化落地运行,师生学情数据、教学科研资料、校园办公涉密数据、资产经费台账、用户隐私信息等核心数据体量持续激增,数据访问、查询、导出、调用、流转行为日趋频繁。全域数据不仅支撑各类智能体推理分析、任务研判、业务输出,同时面向管理员、教职工、师生、运维人员、第三方接口多角色开放访问权限。传统校园数据管控模式依赖静态权限划分、人工巡查、事后追溯,存在访问行为无全程记录、越权操作无实时拦截、风险访问无预警、数据调用无审计台账等突出问题。零散的访问行为、隐蔽的违规操作、高频风险调用无法被精准捕捉与留存,一旦发生数据泄露、违规导出、越权查询、恶意调用等安全事件,无法精准定位操作主体、还原访问链路、界定责任归属,难以满足智慧校园数据安全、等级保护、隐私保护的合规建设要求。数据访问审计系统依托全域访问行为采集、细粒度权限校验、越权风险识别、实时异常告警、全链路日志存证、多维度审计分析、合规报表自动生成核心技术,搭建“访问事前校验—行为事中监控—风险事后审计”全闭环数据访问管控体系,实现校园数据访问从粗放权限管控向精细化、可审计、可溯源、可风控全面升级,全方位筑牢AI中台数据访问安全与合规审计根基。
一、传统数据访问管控核心痛点
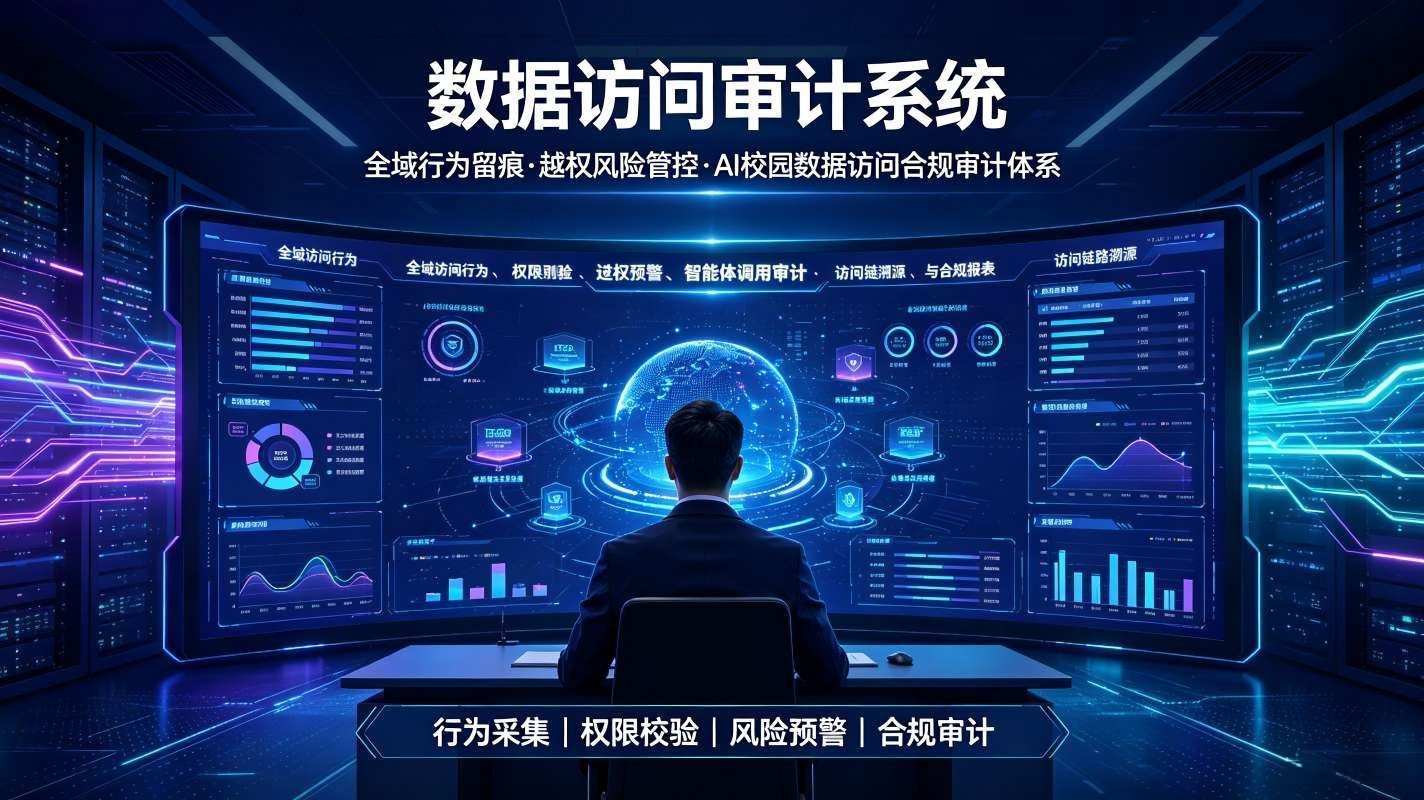
传统校园数据安全体系重权限开通、轻过程管控、缺审计留存,无法适配多角色、多智能体、高频次、全链路的数据访问场景,安全管控与合规审计短板突出,核心痛点集中如下:
1. 访问行为无全程留痕,操作完全黑盒。传统管控仅依靠系统基础日志,无法完整记录精细化数据访问行为,用户查询、预览、筛选、批量导出、接口调用、智能体读取等操作无完整记录,数据访问全程处于黑盒状态,无有效审计依据。
2. 越权访问无法识别,隐性风险频发。存在权限滥用、跨层级查询、超范围导出、临时权限违规复用等问题,部分人员越级查看涉密数据、隐私数据、核心台账数据,传统系统无法实时识别、拦截越权行为,隐性安全风险长期存在。
3. 异常访问无预警,风险行为滞后发现。针对异地访问、夜间异常登录、高频批量查询、超大批量导出、短时密集调用等高风险行为,缺少智能识别与实时预警机制,只能在泄密事故发生后被动排查,无法实现事前预防、事中止损。
4. 智能体数据调用无审计,集群管控缺失。各类业务智能体自动读取、调用、汇总、运算校园核心数据,传统审计体系仅针对人工操作,完全缺失AI智能体自动化数据调用的审计记录,集群数据流转审计存在巨大盲区。
5. 审计日志零散混乱,无法合规复用。各类系统日志独立存储、格式杂乱、数据割裂,无统一归集、标准化梳理、分类统计能力,无法形成规范的审计台账,难以支撑等保测评、校园合规验收、安全自查工作。
6. 无细粒度权限校验,数据管控粗放。传统权限管控多为整体模块授权,无法针对单条数据、单个字段、细分业务维度做精细化访问校验,存在权限冗余、范围过大、管控不精准的问题。
7. 安全事件溯源困难,责任无法界定。发生数据泄露、违规外传、批量篡改等安全事件后,无法精准还原访问时间、操作主体、访问内容、操作终端、流转链路,难以定位问题根源、界定人员责任,事故处置无法闭环。
8. 无常态化审计分析,安全隐患持续积累。缺少自动化审计分析、风险统计、薄弱点研判机制,无法定期梳理高频风险操作、高危访问节点、权限冗余问题,校园数据安全隐患长期积累、持续放大。
二、数据访问审计系统核心功能
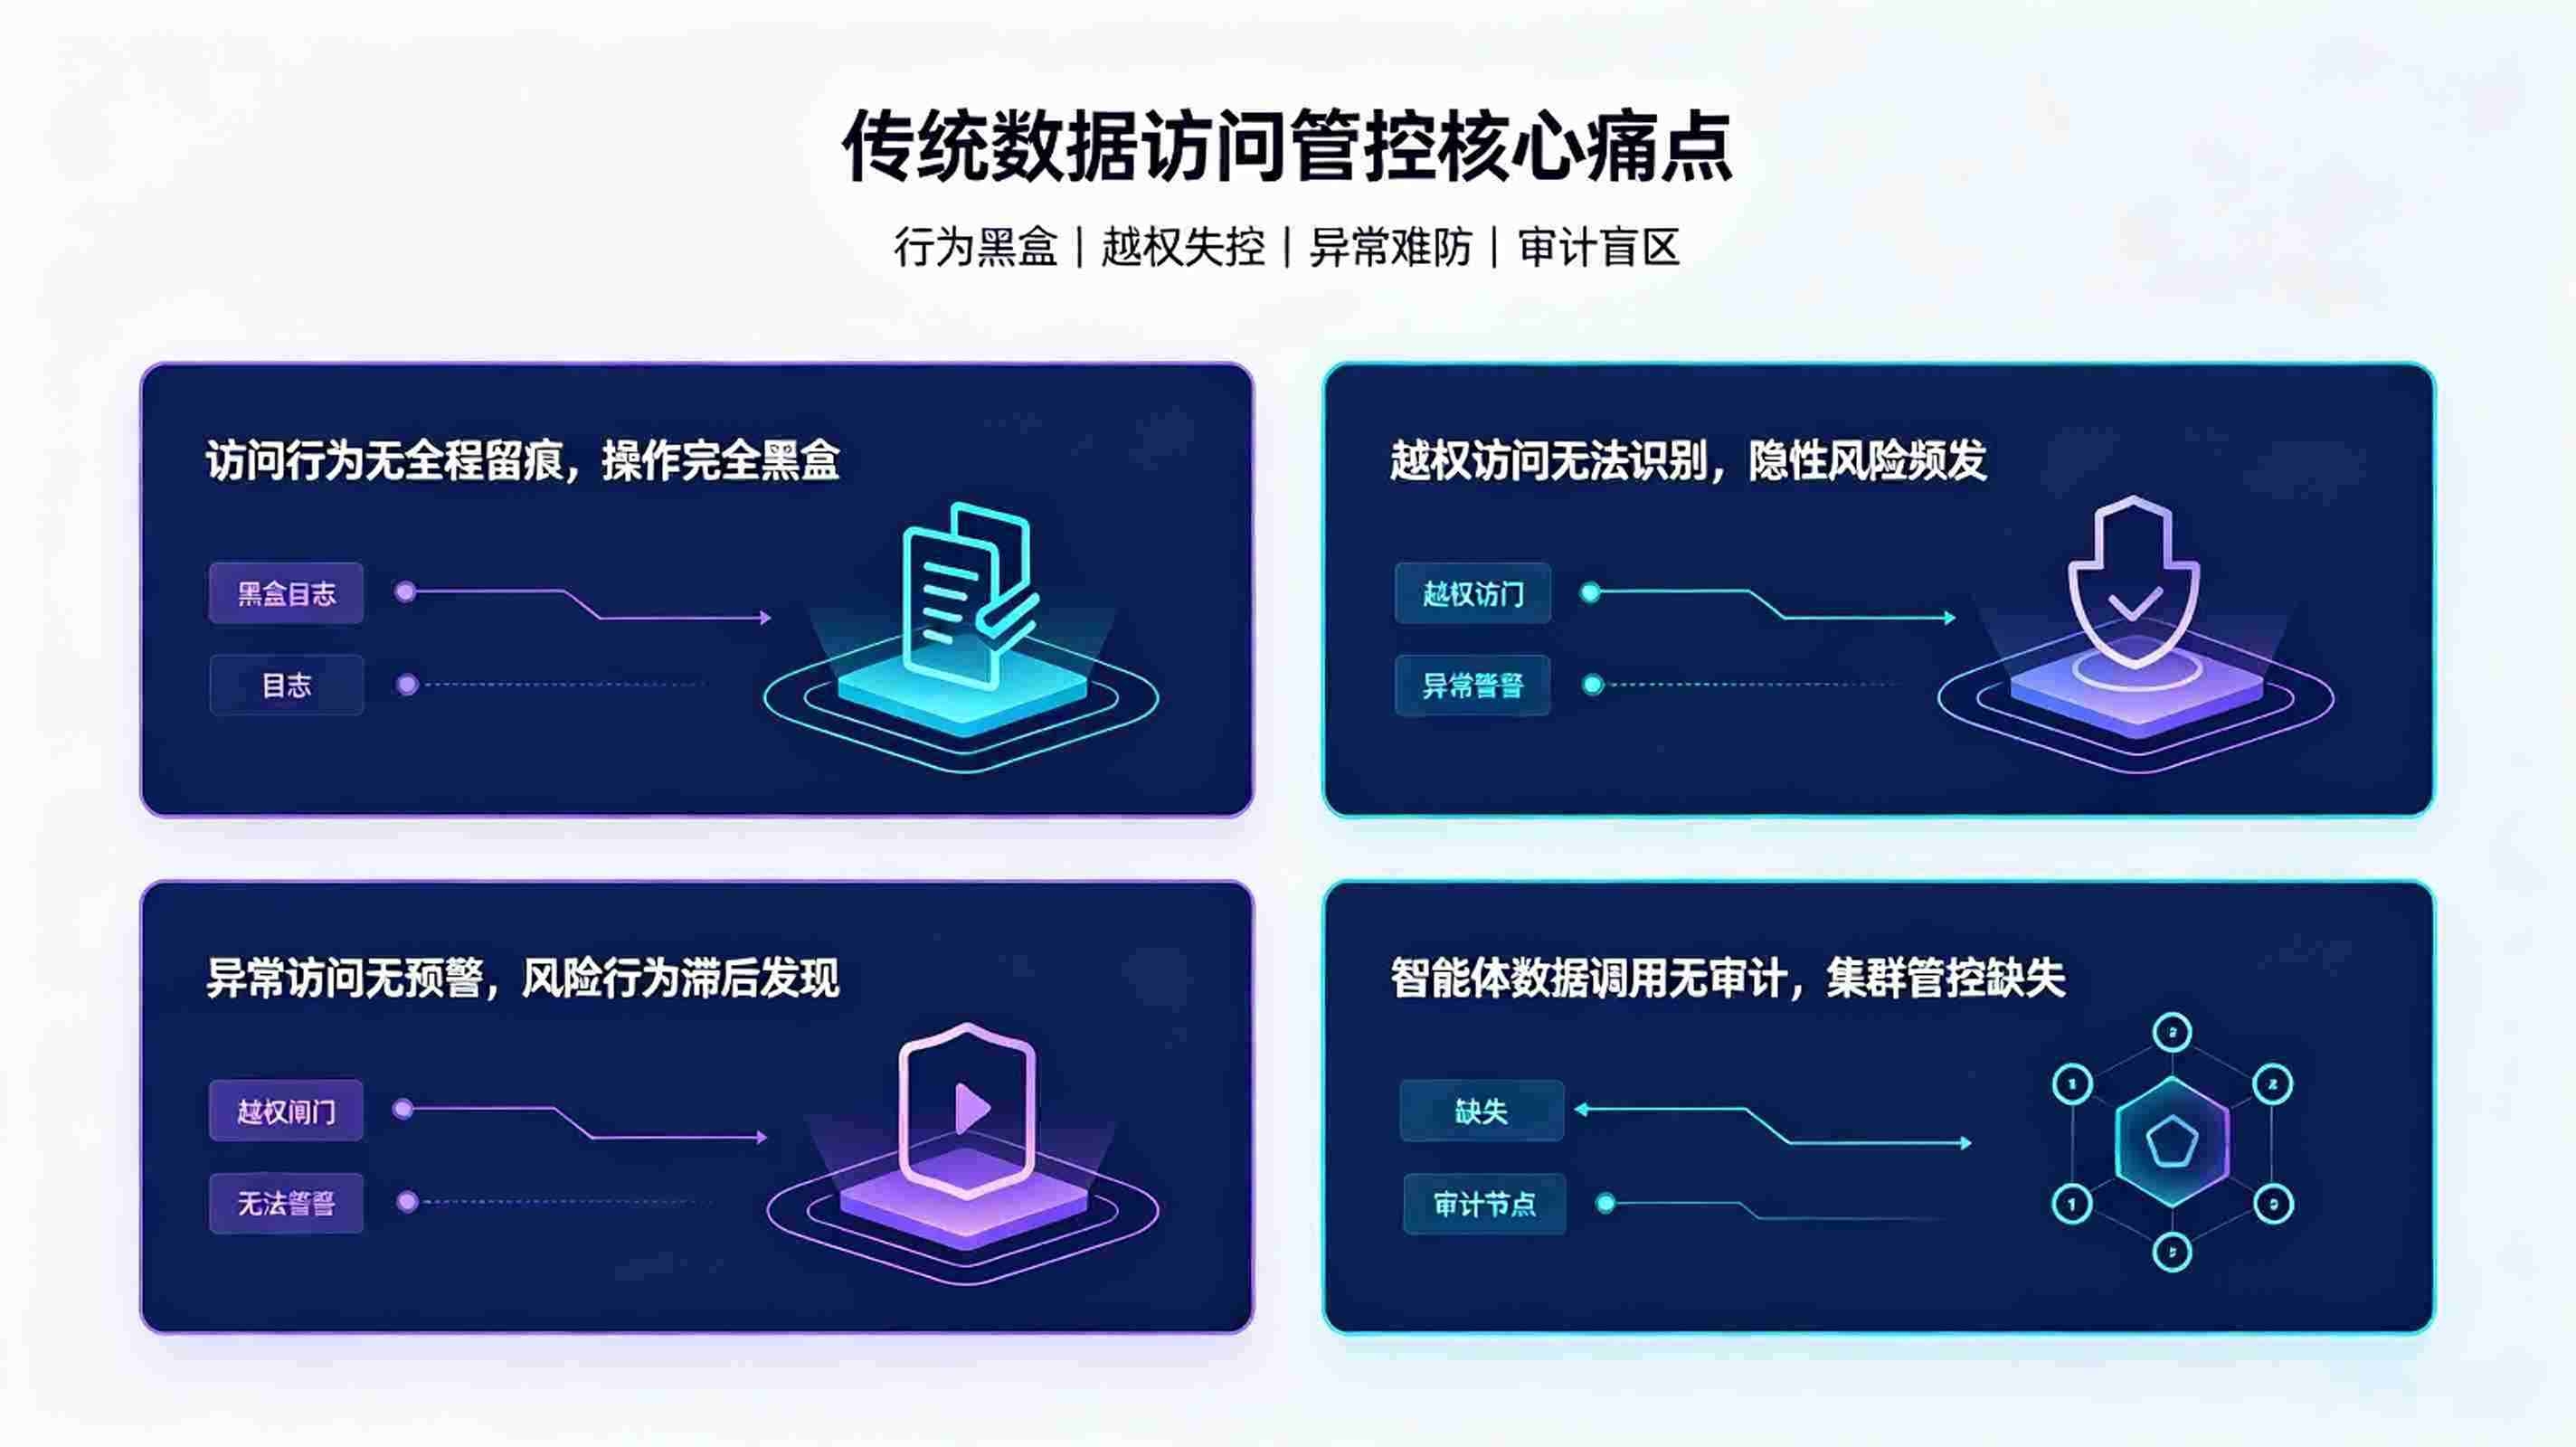
系统聚焦智慧校园AI中台全域数据访问场景,覆盖人工操作与智能体自动化调用全链路,搭载细粒度访问管控、全域行为留痕、越权违规识别、异常风险预警、智能体调用审计、多维度统计分析、合规报表生成、安全溯源复盘核心能力,构建全覆盖、高精度、可溯源、可合规的数据访问审计管控体系。
1. 全域数据访问行为全量采集。统一归集全校师生、管理员、运维人员、第三方接口、各类AI智能体的所有数据操作行为,涵盖数据查询、预览、筛选、新增、修改、删除、批量导出、接口调用、智能体读取、数据同步等全维度行为,实现访问行为无遗漏、全覆盖采集。
2. 细粒度分层权限访问校验。摒弃粗放式模块授权模式,支持按角色、账号、部门、数据密级、业务场景、智能体类型进行精细化权限管控,精准限制不同主体的数据访问范围、操作权限、导出额度,从源头杜绝超权限访问、越权操作风险。
3. AI智能体数据调用专项审计。专为多智能体集群设计专属审计能力,全程记录各类智能体的数据读取频次、调用内容、运算范围、输出去向、调用时长,填补AI自动化数据访问的审计盲区,实现人工操作与智能体调用双维度全覆盖审计。
4. 越权违规行为实时识别拦截。内置校园数据访问专属风控规则库,精准识别跨层级访问、超范围查询、无权限调用、违规批量导出、权限复用等违规行为,支持实时弹窗提醒、操作拦截、日志告警,主动阻断违规访问操作。
5. 多维异常访问智能风险预警。基于用户行为基线与场景特征,智能识别异地陌生终端访问、非工作时段异常登录、短时高频查询、超大批量数据导出、异常接口调用等高危行为,自动触发分级告警,推送风险提示与处置建议,实现风险前置防控。
6. 全链路访问日志标准化存证。对所有访问行为进行标准化结构化存证,完整留存操作主体、终端信息、IP地址、访问时间、操作类型、访问数据范围、操作结果、关联智能体节点,日志防篡改、可长期留存、可随时调取,形成完整审计台账。
7. 精准安全事件溯源与责任判定。支持按账号、时间、数据类型、操作行为、风险等级多维度检索溯源,安全事件发生后可一键还原完整访问链路,精准定位操作主体、锁定风险源头、清晰界定责任归属,支撑安全事件闭环处置。
8. 多维度审计统计与态势分析。自动统计全域访问量、违规操作次数、异常访问频次、高危账号数量、智能体调用频次、风险整改情况,从人员、设备、时间、业务、智能体多维度分析数据访问安全态势,直观展示校园数据安全运行状态。
9. 自动化合规报表生成。内置等保合规、校园安全验收、数据审计自查专属报表模板,自动生成审计日报、周报、月报、专项合规报告,无需人工汇总整理,高效支撑等级保护测评、智慧校园验收、数据安全合规自查。
10. 权限动态管控与冗余清理。定期梳理全域账号权限、智能体访问权限,智能识别闲置权限、过期权限、冗余高权限,推送权限优化建议,支持一键回收、权限调整,持续优化数据访问权限体系,降低权限滥用风险。
11. 黑白名单精细化管控。支持设置访问白名单、风险黑名单,对可信终端、可信账号、常规业务放行,对高危终端、异常账号、恶意访问永久拦截,构建精准高效的访问防护屏障。
12. 轻量化无缝适配AI中台。无需改造现有业务系统与智能体架构,无缝对接全域AI智能体、智慧教学平台、校园管理平台、办公系统,轻量化部署、全自动运行、零人工干预,适配校园常态化数据审计管控需求。
三、系统核心优势
1. 人机全覆盖审计,补齐AI集群管控盲区。突破传统仅人工操作审计的局限,首创智能体数据调用专项审计,实现人工操作+AI自动化调用双维度全覆盖,彻底消除AI中台数据访问审计空白。
2. 细粒度精准管控,杜绝粗放权限风险。精细化的数据权限校验与访问管控,解决传统权限范围过大、管控模糊、越权频发的问题,实现每一次数据访问都有据可查、有权可控。
3. 风险前置预警,从事后追溯转向事前防控。依托智能风控模型实时识别、拦截、预警异常违规行为,改变传统事后被动排查模式,实现事前预防、事中拦截、事后溯源的全闭环安全管控。
4. 全链路日志存证,溯源定责精准高效。结构化、防篡改的全量访问日志,可完整还原安全事件链路,精准界定责任主体,解决传统事件溯源难、责任划分模糊、事故无法闭环的痛点。
5. 自动化合规输出,大幅降低审计成本。自动生成标准化合规报表与审计台账,替代人工统计整理,大幅降低校园数据安全审计、等保测评、合规验收的人力成本与时间成本。
6. 动态权限优化,长效保障数据安全。常态化权限梳理、冗余清理、风险研判,持续优化校园数据访问安全体系,实现数据安全管控动态迭代、长效稳固。
四、系统场景应用
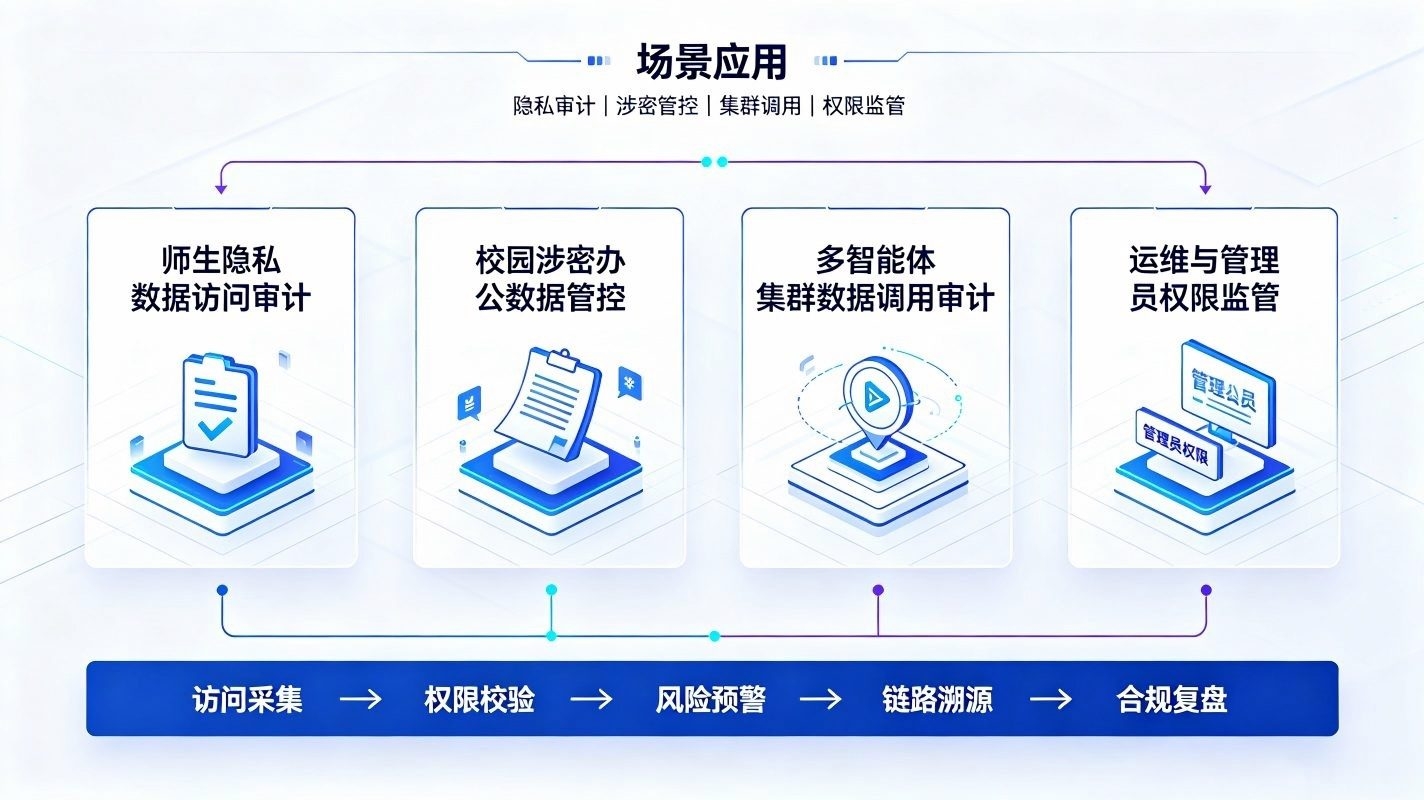
1. 师生隐私数据访问审计场景。针对学生档案、学情数据、成绩信息、师生隐私资料的查询、导出、调用行为全程审计,严控隐私数据违规访问与外泄风险,保障师生个人信息安全合规。
2. 校园涉密办公数据管控场景。适配公文资料、会议涉密材料、经费资产台账、运维核心数据的访问审计,杜绝内部人员越权查询、违规导出、私自外传,筑牢办公涉密数据安全防线。
3. 多智能体集群数据调用审计场景。全覆盖监测各类AI智能体的数据读取、汇总、运算、输出行为,规范智能体数据调用流程,留存集群数据流转审计台账,保障AI中台数据调用安全可控。
4. 运维与管理员权限监管场景。重点审计超级管理员、运维人员、后台操作人员的高危操作,防范内部权限滥用、违规操作、恶意篡改等风险,实现高权限账号全程可控、可溯源。
5. 跨系统数据共享审计场景。针对校园跨平台、跨系统数据同步、接口调用、数据共享场景开展专项审计,规范外部数据交互行为,保障跨系统数据流转安全合规、全程留痕。
6. 等保合规与校园验收场景。依托标准化审计台账、风险报表、访问存证记录,高效支撑网络安全等级保护测评、智慧校园创建验收、数据安全合规自查、年度安全复盘工作。
五、总结
数据访问审计系统以全域行为全量采集、细粒度权限管控、智能体专项审计、越权违规拦截、异常风险预警、全链路日志存证、自动化合规复盘、动态权限优化为核心,彻底解决传统校园数据访问管控粗放、行为无留存、AI调用无审计、越权风险难防控、安全溯源困难、合规台账缺失等核心痛点。系统构建校园数据访问可管控、行为可记录、风险可预警、事件可溯源、合规可落地的全闭环审计安全体系,实现数据安全管控从粗放权限授权向精细化审计管控、从人工被动排查向AI智能主动风控、从局部审计向全域全覆盖审计全方位升级,全面规范智慧校园人工与AI集群数据访问行为,夯实校园数据安全合规能力,为AI中台规模化、安全化、合规化长效运行提供核心审计支撑。
 Hello,未来,「AI教育解决方案」重磅来袭!
详情