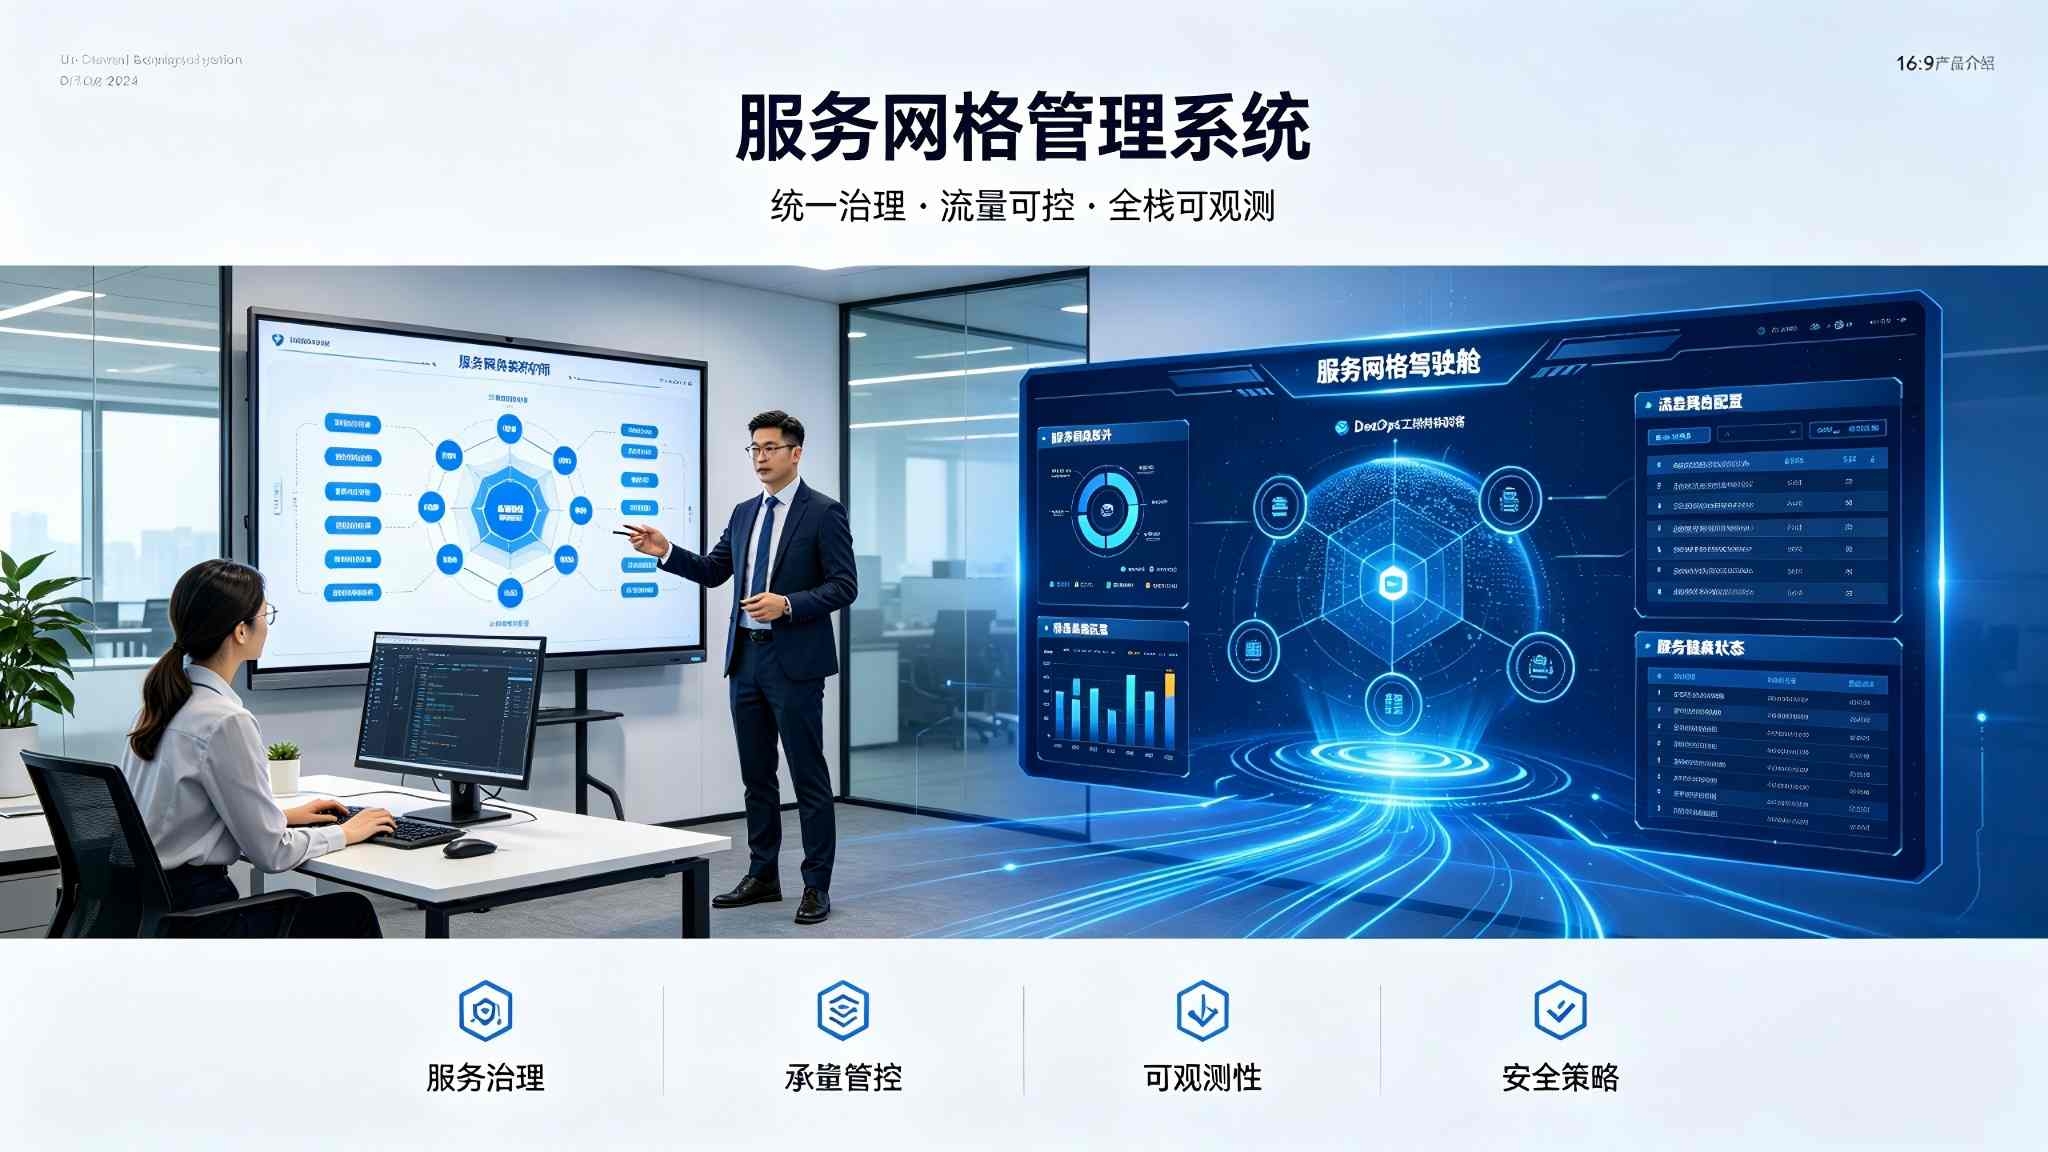
服务网格(Service Mesh)是云原生时代微服务架构的核心基础设施,通过在服务间通信层提供流量管理、安全防护、可观测性等能力,实现业务逻辑与服务治理的解耦。随着企业微服务架构深入推进与服务数量爆发式增长,传统微服务治理依赖SDK侵入、代码硬编码、分散管理的模式,存在治理能力分散、流量管控困难、可观测性不足、安全防护薄弱、多语言支持差、运维复杂度高等突出问题,已难以适配云原生时代服务治理统一化、智能化、无侵入需求。服务网格管理系统基于Sidecar代理、控制平面、数据平面等技术,构建覆盖服务注册发现、流量管理负载均衡、服务可观测性、安全策略管理、服务配置管理、多集群多环境管理的全流程统一治理体系,实现服务"治理无侵入、流量智能化、观测全链路、安全零信任、配置动态化、管理统一化",彻底破解传统微服务治理侵入、分散、低效、不安全等痛点,为企业云原生转型与微服务高质量运行提供坚实的服务网格治理底座。
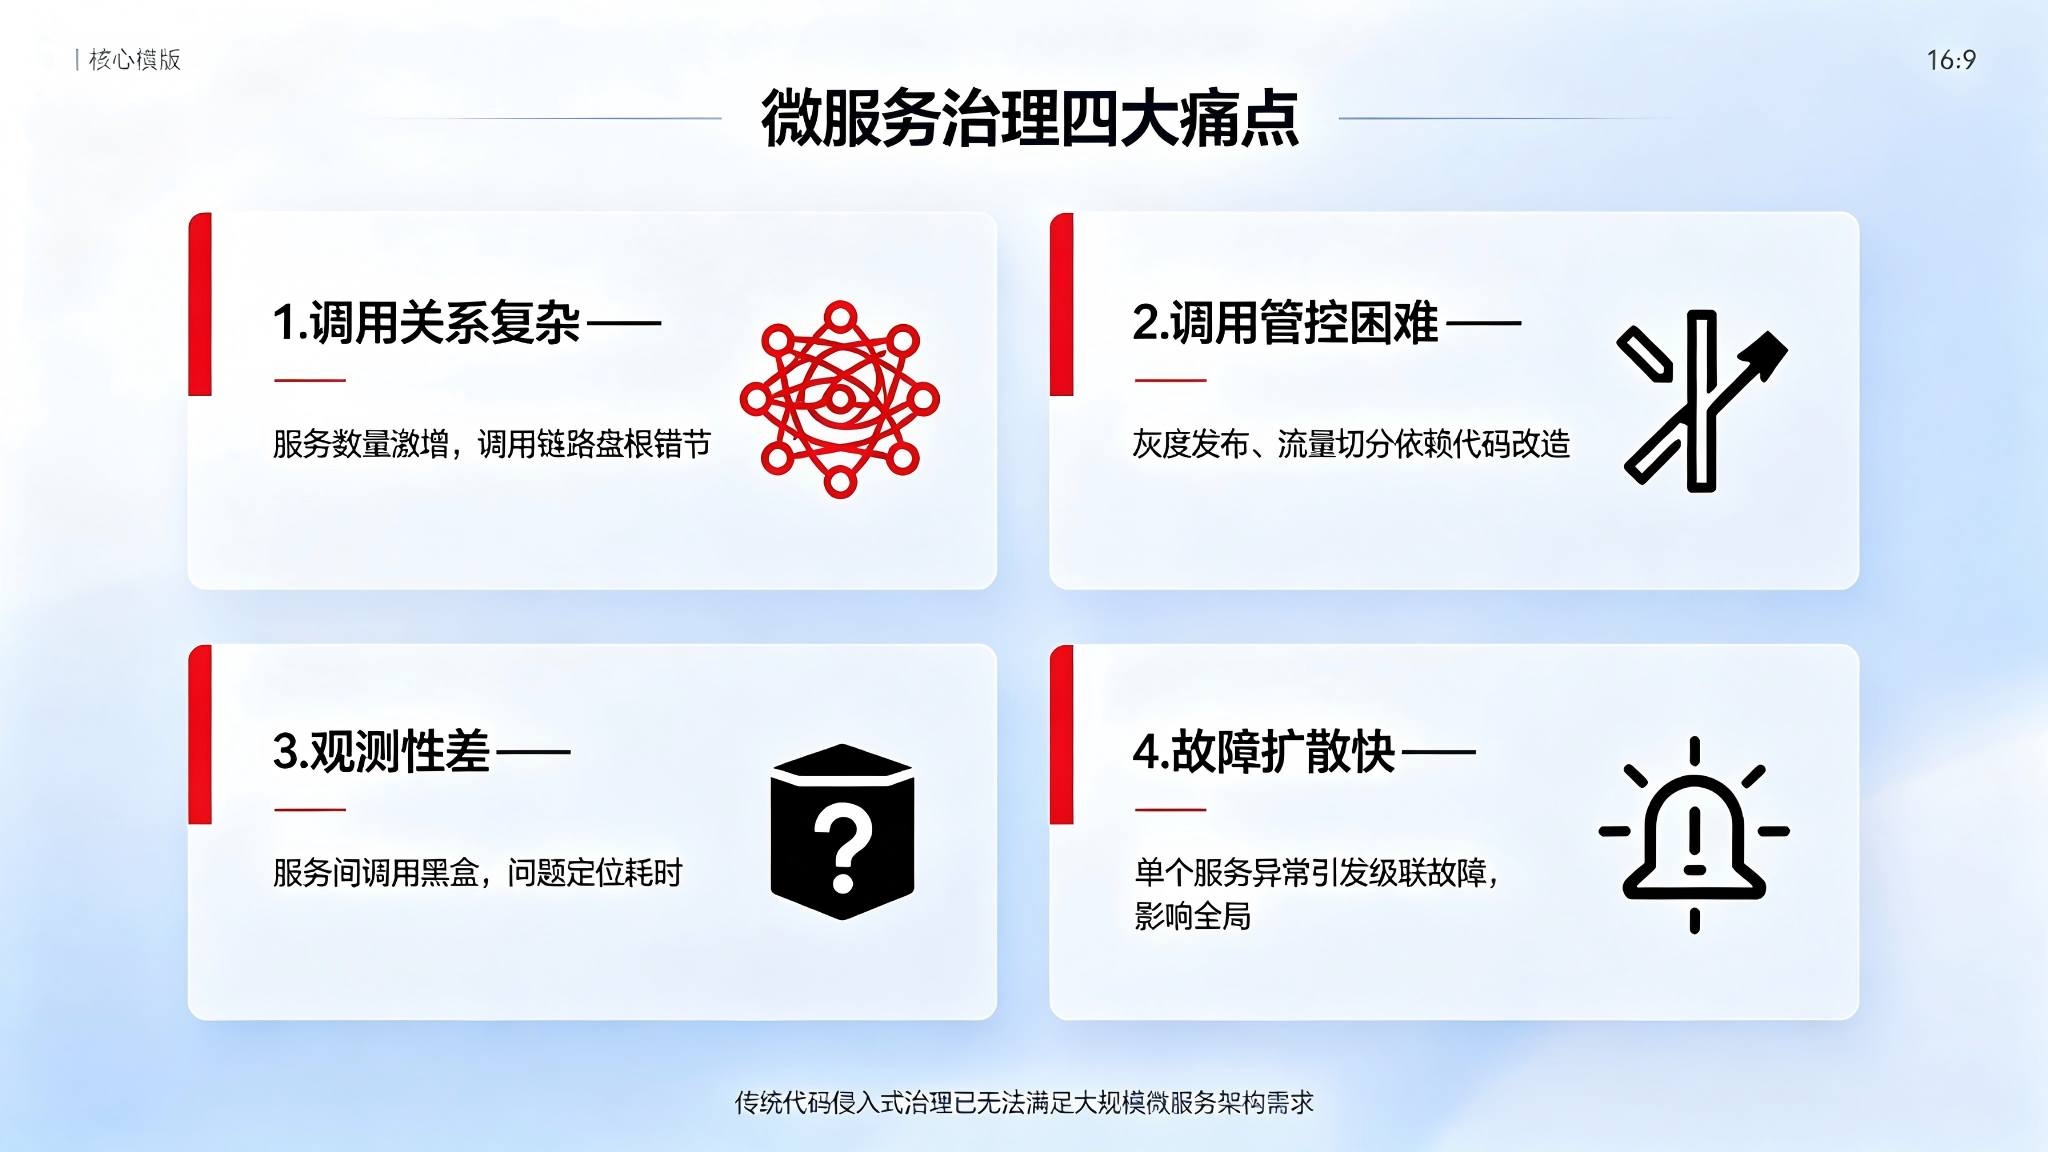
一、传统微服务治理的核心痛点
1. 治理能力分散,侵入性强。传统微服务治理多依赖各服务框架内置的SDK与组件,治理能力分散在不同框架、不同语言、不同团队中,缺乏统一的治理平台与标准;服务治理逻辑(如熔断、限流、负载均衡、链路追踪等)需在业务代码中硬编码或引入SDK,与业务逻辑深度耦合,治理能力升级需修改业务代码、重新发布,侵入性强、成本高;不同语言、不同框架的治理能力不一致,多语言微服务治理困难,治理效果参差不齐,企业难以形成统一、高效的微服务治理体系。
2. 流量管控困难,发布风险高。传统微服务流量管理多依赖负载均衡器与网关,缺乏细粒度的服务间流量管控能力;灰度发布、蓝绿部署、金丝雀发布等高级发布策略难以实现,新版本上线风险高;流量路由规则配置复杂,动态调整困难,业务高峰期流量调度不灵活;服务间熔断、限流、重试、超时等治理策略配置分散,统一管理困难;异常流量与故障传播难以有效控制,级联故障风险高,微服务系统的稳定性与可靠性难以保障。
3. 可观测性不足,问题定位难。传统微服务可观测性多依赖各服务自行埋点与日志输出,链路追踪、指标监控、日志分析能力分散,缺乏统一的全链路可观测平台;服务间调用关系复杂,故障发生后难以快速定位问题服务与根因,排查耗时长、效率低;服务性能指标(延迟、吞吐量、错误率等)缺乏统一采集与可视化,系统运行状况不透明;分布式链路追踪覆盖率低,跨服务、跨语言调用链难以完整还原;可观测数据与治理策略缺乏联动,问题发现与处置脱节,微服务运维效率低下。
4. 安全防护薄弱,信任边界模糊。传统微服务安全多依赖外围防火墙与网关,服务间通信缺乏有效的身份认证与授权机制,内部服务间默认信任,安全防护薄弱;服务间通信数据缺乏加密,中间人攻击与数据窃听风险高;细粒度的服务访问控制难以实现,越权访问与横向移动风险大;安全策略配置分散,统一管理与审计困难;零信任架构落地困难,服务身份与信任管理缺失,微服务系统的安全防护能力难以满足企业安全合规要求。
5. 运维复杂度高,多集群管理难。传统微服务运维高度依赖人工操作与分散工具,服务配置、发布、扩缩容、故障处理等均需人工完成,运维效率低、成本高;服务配置管理分散,动态配置调整困难,配置不一致与配置错误频发;多集群、多环境、多地域的微服务统一管理困难,跨集群服务发现与通信复杂;服务网格控制平面与数据平面运维缺乏统一平台,组件部署、升级、监控困难;微服务规模扩大与架构复杂度增加,传统运维模式难以为继,企业云原生转型面临严峻挑战。
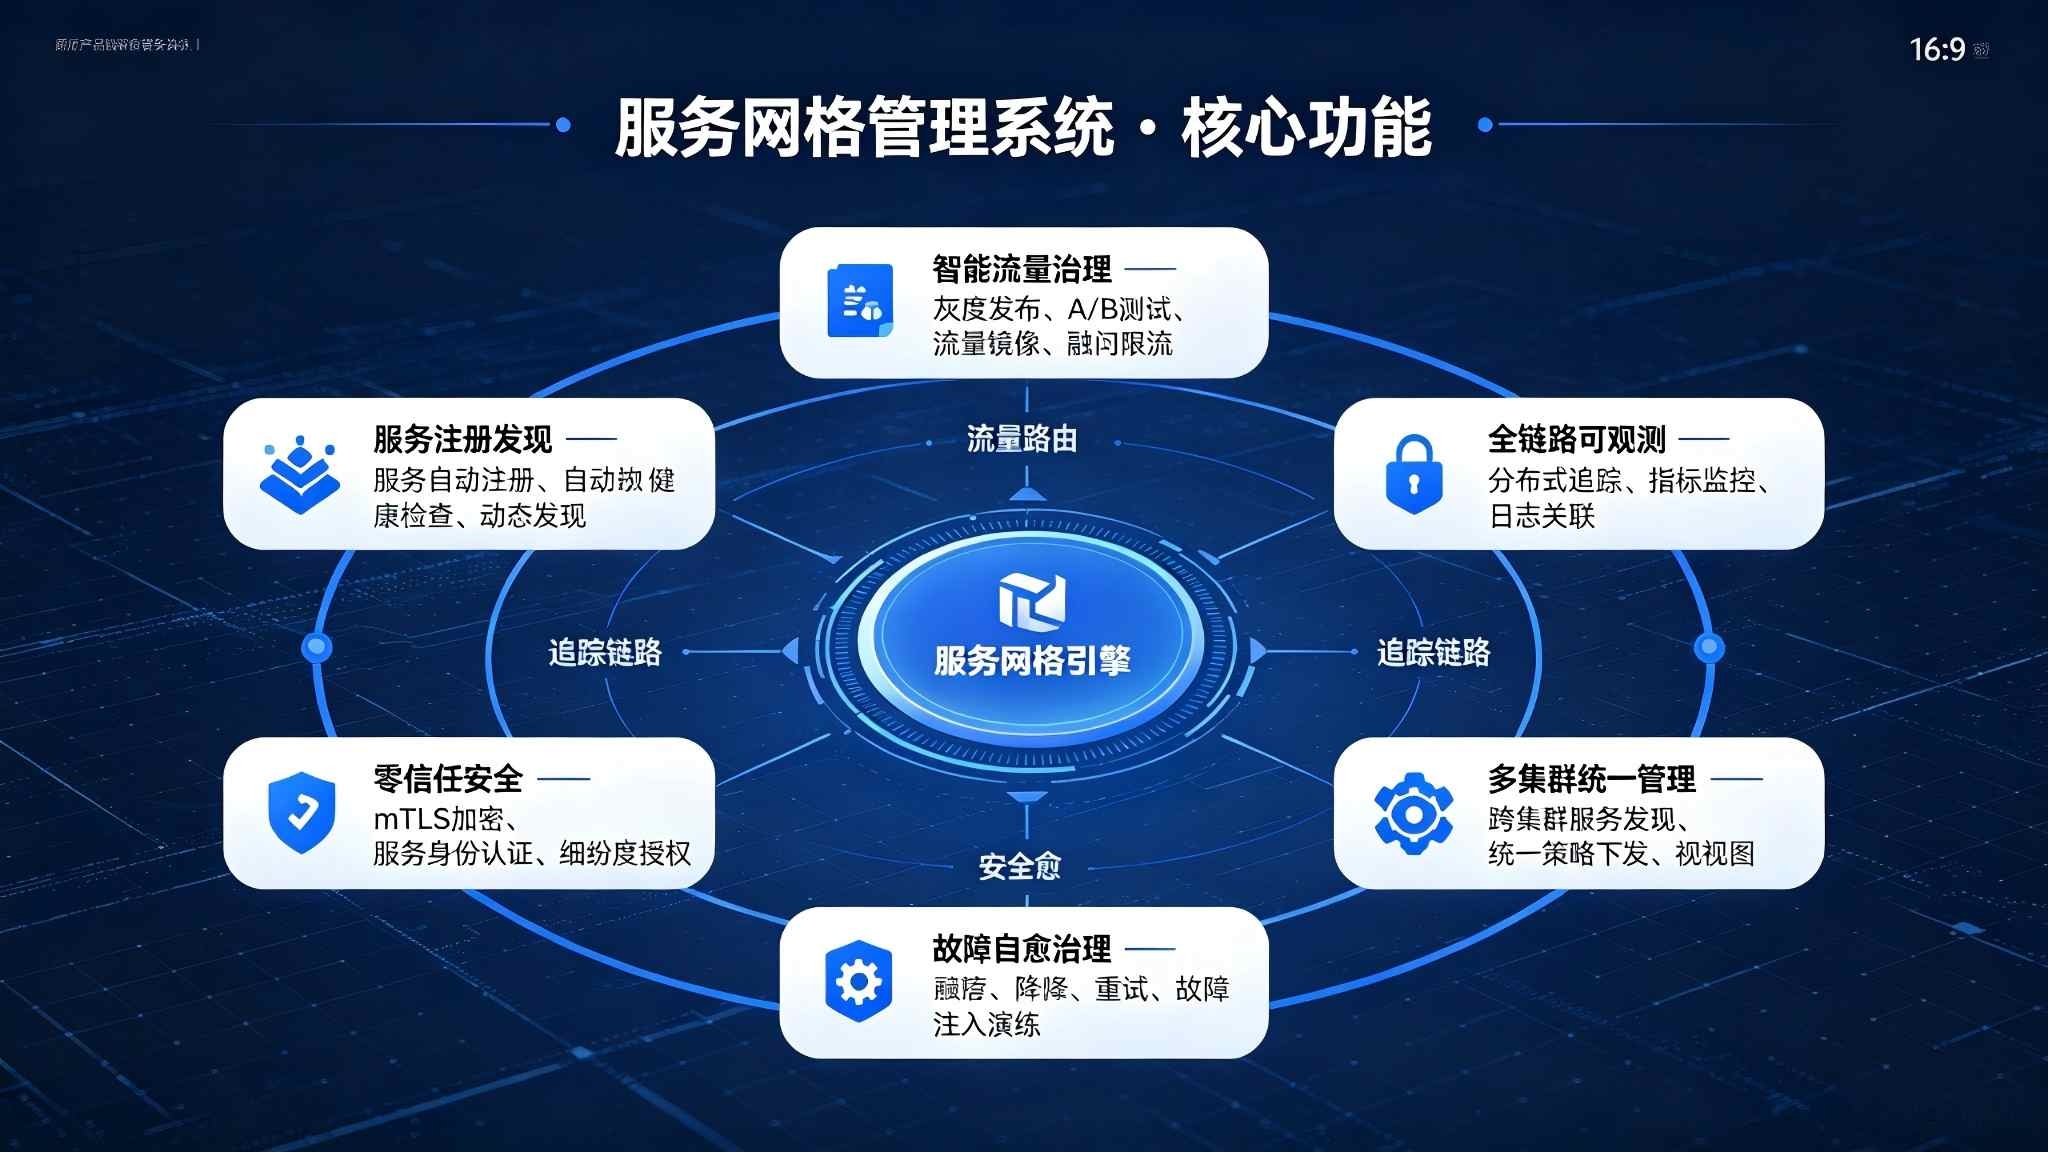
二、服务网格管理系统核心功能
1. 服务注册与发现
支持微服务自动注册与发现,服务启动后自动注册到网格,支持服务健康检查与自动摘除,确保服务实例实时准确。支持多集群、多环境服务统一注册与发现,支持跨集群服务发现与通信,支持服务元数据管理与标签化,支持服务依赖关系自动梳理与可视化拓扑,支持服务版本管理与灰度标识,实现服务注册自动化、发现实时化、管理统一化,为服务网格治理提供坚实的服务基础。
2. 流量管理与负载均衡
提供细粒度的服务间流量管理能力,支持基于请求内容、用户身份、服务版本等条件的智能路由,支持灰度发布、蓝绿部署、金丝雀发布等高级发布策略。支持多种负载均衡算法(轮询、随机、加权、最少连接、一致性哈希等),支持熔断、限流、重试、超时、故障注入等弹性治理策略,支持流量镜像与流量复制,支持异常流量检测与自动处置,支持流量策略可视化配置与动态生效,实现流量管控精细化、发布策略智能化、系统稳定性高可用。
3. 服务可观测性
内置全链路可观测能力,自动采集分布式链路追踪、服务性能指标、访问日志等数据,无需业务代码埋点,实现无侵入可观测。支持服务调用拓扑自动生成与可视化,支持链路追踪全链路还原与下钻分析,支持服务性能指标(延迟、吞吐量、错误率、饱和度等)实时监控与趋势分析,支持异常服务智能识别与根因分析,支持可观测数据与治理策略联动,支持告警规则配置与多渠道通知,实现服务运行全链路可视、故障快速定位、性能持续优化。
4. 安全与策略管理
提供零信任安全架构下的服务间安全防护能力,支持服务身份自动签发与双向TLS认证,实现服务间通信加密与身份验证。支持细粒度的服务访问授权策略(基于身份、命名空间、方法、源IP等),支持服务间访问控制与最小权限原则,支持安全策略统一配置与动态生效,支持安全事件审计与合规报告,支持与企业身份认证系统(LDAP、OIDC等)集成,支持外部授权服务对接,实现服务安全零信任、访问控制精细化、安全管理统一化。
5. 服务配置管理
支持服务网格配置统一管理,包括流量规则、安全策略、可观测配置、代理参数等,支持配置版本管理与变更审计。支持配置动态下发与实时生效,无需重启服务,支持配置灰度发布与回滚,支持配置校验与冲突检测,支持配置模板化与复用,支持配置差异对比与批量同步,支持配置中心与GitOps集成,实现服务配置管理统一化、动态化、规范化,大幅降低配置管理复杂度与出错风险。
6. 多集群与多环境管理
支持多集群、多环境、多地域服务网格统一管理,提供全局控制平面与多集群联邦能力,实现跨集群服务发现、流量调度、安全治理。支持集群状态监控与健康检查,支持跨集群服务通信与故障转移,支持多环境(开发、测试、预发、生产)隔离与统一管理,支持多集群配置同步与策略统一,支持集群资源监控与容量分析,支持混合云与多云环境部署,实现服务网格管理从单集群向多集群、从单环境向多环境的统一治理跨越。
三、服务网格管理系统建设实施路径
1. 需求调研,方案设计。成立服务网格管理系统建设项目组,全面调研企业微服务架构现状、治理需求与痛点,梳理服务清单、技术栈、发布流程、安全要求、运维模式等,制定系统建设方案与实施计划,明确建设目标、功能范围、实施步骤、保障措施,确保系统建设贴合企业云原生转型实际需求。
2. 环境准备,基础部署。完成Kubernetes集群、容器镜像仓库、CI/CD流水线等云原生基础设施准备与配置,部署服务网格控制平面与数据平面组件,完成核心服务Sidecar注入与网格接入;同步建设可观测平台、告警通道、配置中心等基础能力,制定服务网格治理规范与最佳实践,为系统运行与服务治理提供坚实基础。
3. 系统部署,试点应用。按照"核心先行、分步上线"的原则,优先部署服务注册发现、流量管理、可观测性、安全策略等核心功能,选择核心业务域与关键微服务开展试点应用,运行服务网格治理与流量管控,收集使用反馈与优化建议,快速迭代优化系统功能与治理策略,确保系统平稳上线与快速见效。
4. 全面推广,深化应用。在试点成功基础上,全面推进系统在各业务域、各微服务推广应用,实现服务网格治理全覆盖;深化多集群管理、零信任安全、智能流量调度、AIOps等高级功能应用,推进系统与CI/CD、监控告警、安全管理、配置中心等系统深度集成,构建云原生微服务治理一体化生态。
5. 运营优化,持续改进。建立系统运营与维护机制,确保服务网格稳定运行与治理持续优化;基于服务运行数据分析与用户反馈,持续优化流量策略与安全规则,完善服务网格治理制度与最佳实践,加强云原生技术培训与团队能力建设,推动微服务治理从"SDK侵入"向"无侵入网格"转变、从"分散管理"向"统一治理"转变。
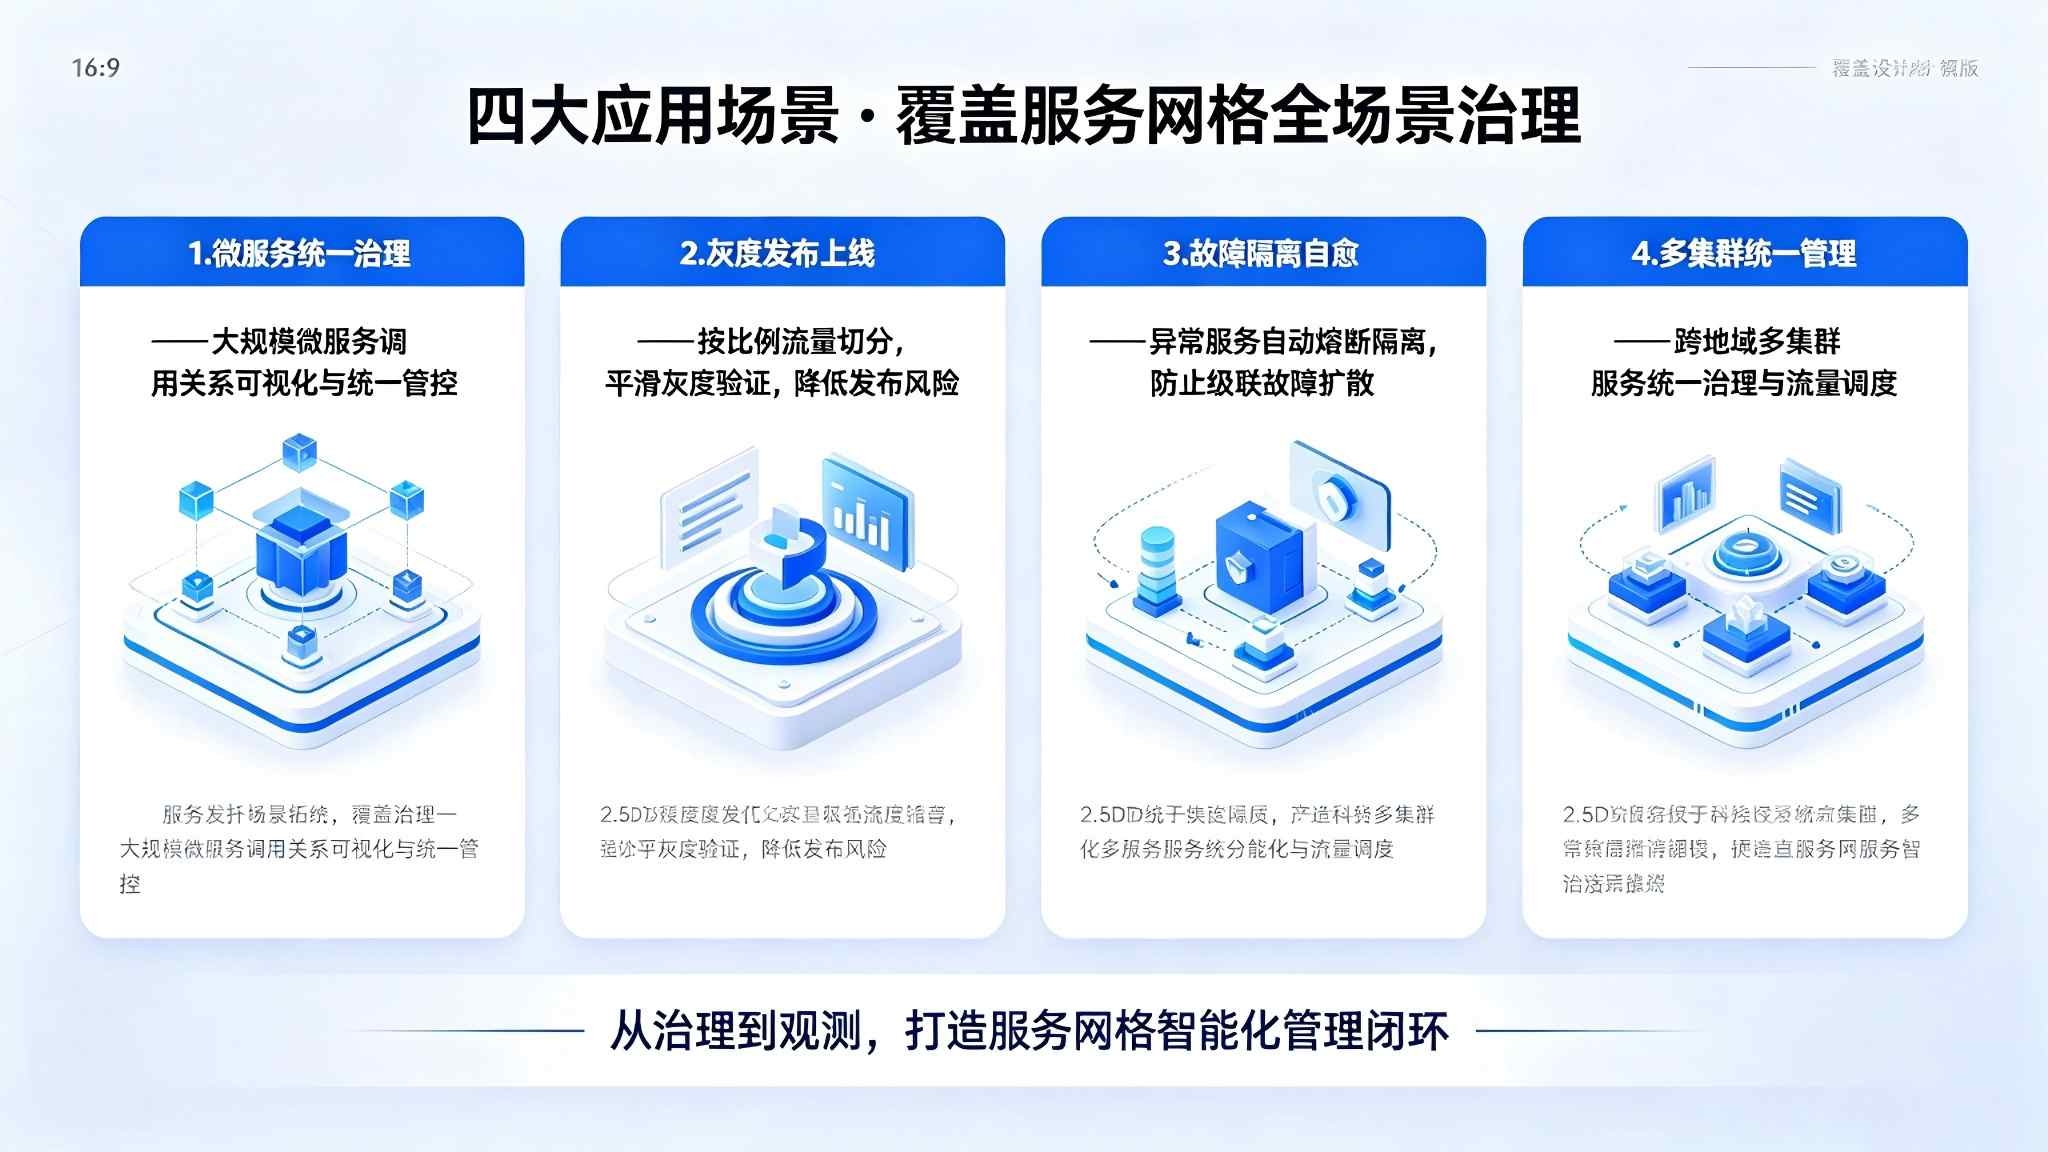
四、方案总结
服务网格管理系统是云原生时代企业微服务治理模式变革与智能运维的核心支撑系统。通过服务注册与发现、流量管理与负载均衡、服务可观测性、安全与策略管理、服务配置管理、多集群与多环境管理六大核心功能,系统彻底破解传统微服务治理中治理能力分散、流量管控困难、可观测性不足、安全防护薄弱、运维复杂度高等痛点,全面推动微服务治理从"SDK侵入"向"无侵入网格"转变、从"分散管理"向"统一治理"转变、从"人工运维"向"智能运维"转变、从"边界安全"向"零信任安全"转变、从"单集群管理"向"多集群联邦"转变。在企业云原生转型深入推进与微服务规模持续扩大的背景下,服务网格管理系统将成为企业提升微服务稳定性、保障系统安全、降低运维成本、加速业务创新的核心支撑,为企业云原生数字化转型与高质量发展提供坚实的服务网格治理底座。
 Hello,未来,「AI教育解决方案」重磅来袭!
详情