Hello,未来,「AI教育解决方案」重磅来袭!
详情
统一身份认证与授权系统:统一权限与应用集成解决方案
一个组织里往往有几十个信息系统:办公、教务、财务、人事、门户……每个系统都要单独登录,账号密码记不住、反复输入,管理员还要在每个系统里建账号、配权限。更麻烦的是,人员调岗、离职后账号回收不及时,权限散落在各系统,安全隐患不小。统一身份认证与授权系统就是把"你是谁、能访问什么"这件事集中管起来:一个账号密码登录一次,所有授权系统畅通无阻;权限统一分配、随人员变动自动调整,既是用户的便利,也是安全的底座。
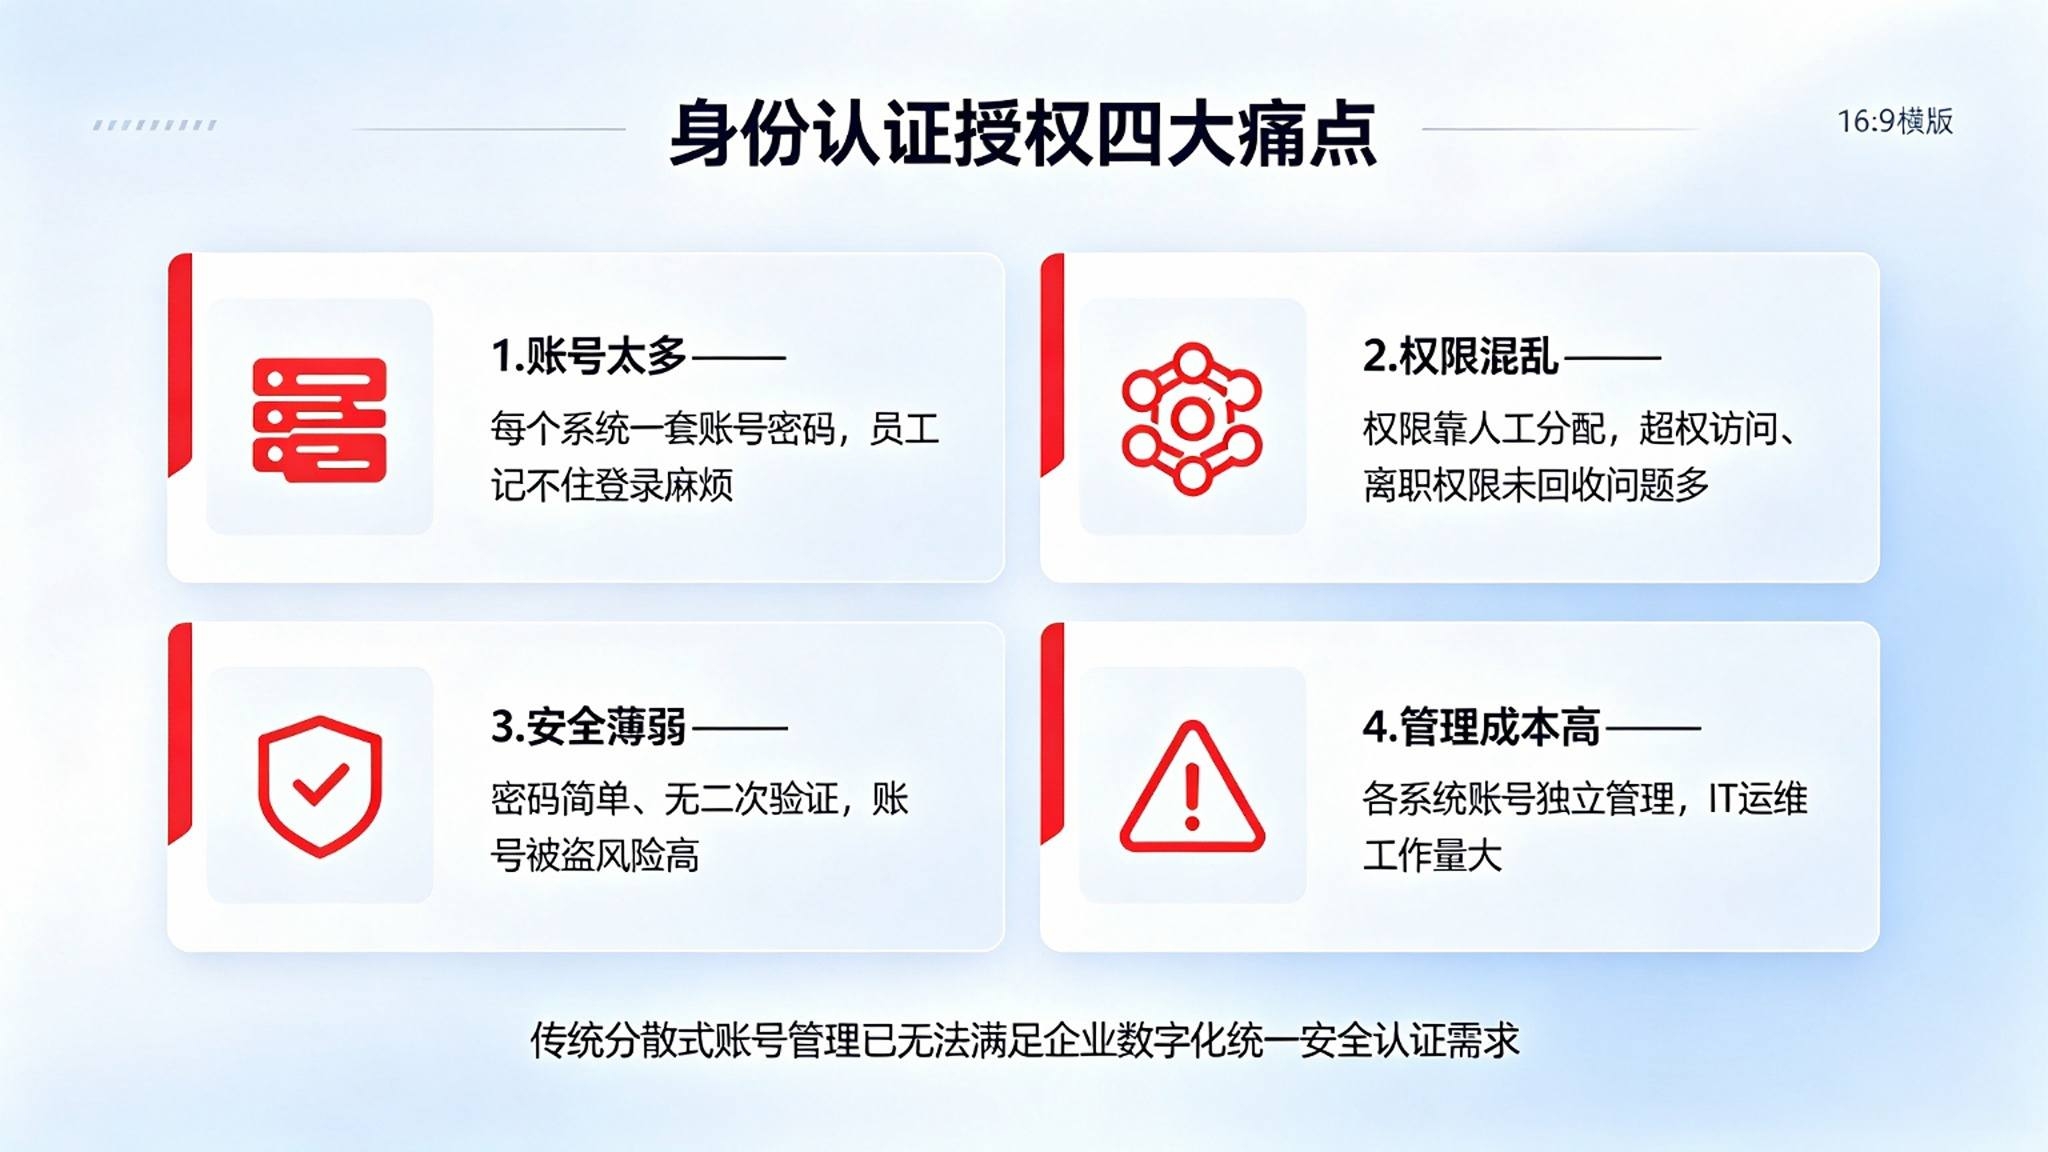
一、传统分散账号权限的核心痛点
1. 账号林立、重复登录。每个系统一套账号密码,用户要记好几组,登录一个系统输一次,繁琐低效。
2. 密码管理混乱。账号密码散在各系统,用户习惯用弱密码或重复密码,管理员重置密码工作量大,易泄露。
3. 权限分散难管控。权限在各系统各自维护,谁有什么权限说不清;越权访问、权限过大的问题难发现。
4. 人员变动回收慢。调岗、离职后要在各系统逐一改权限、停账号,容易遗漏,留下"幽灵账号"和安全漏洞。
5. 应用接入成本高。每上一个新系统,都要重新做一套账号体系和登录,开发重复、周期长。
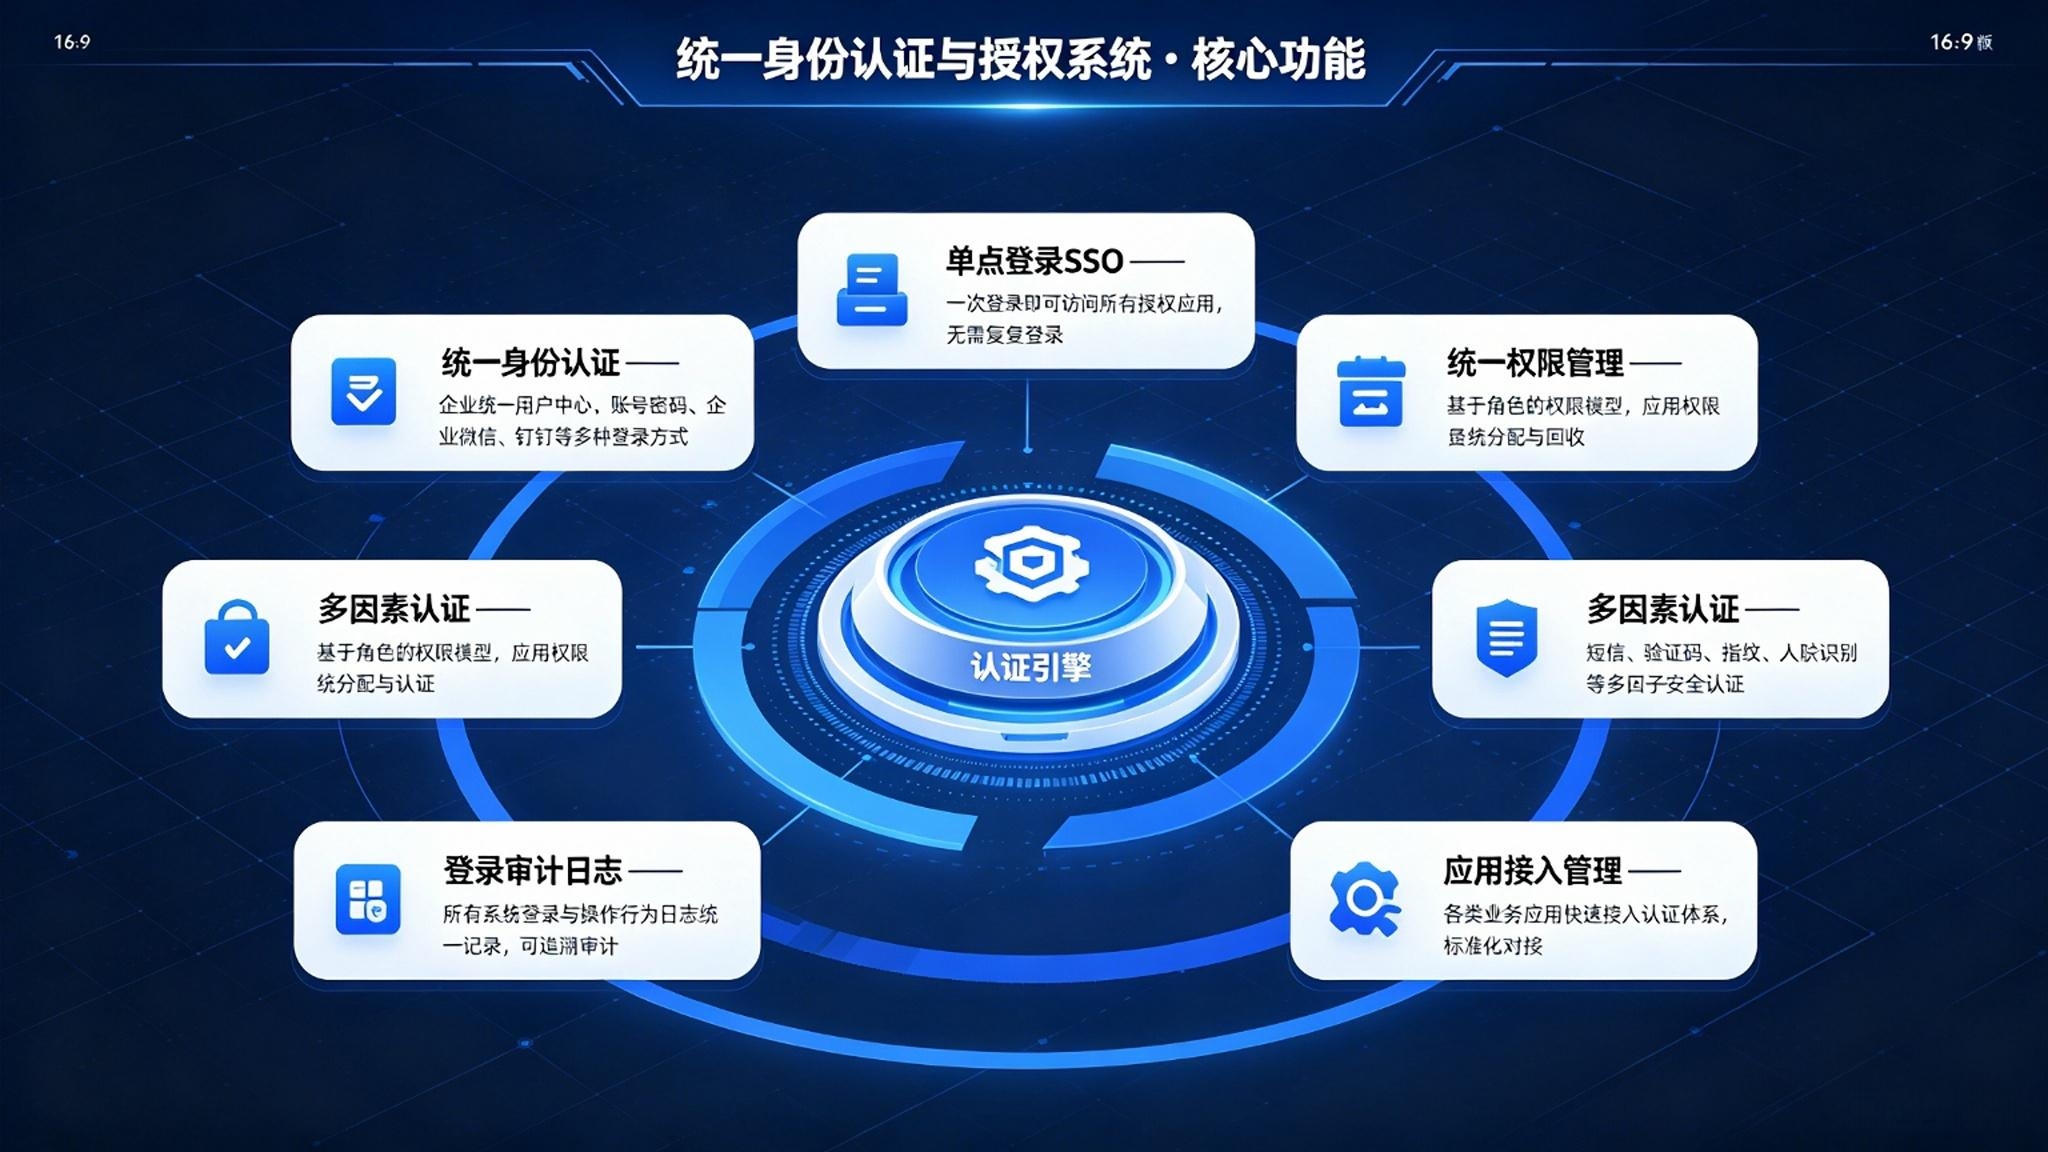
二、统一身份认证与授权系统核心功能
1. 统一账号与单点登录
建立统一账号中心,用户一次登录即可访问所有授权应用,无需重复输密码,体验顺畅。
2. 多因素认证
支持密码、短信、验证码、扫码、人脸等多种认证方式,重要应用和高风险操作可叠加多因素验证,提升安全性。
3. 统一授权与权限管理
集中维护角色、岗位和应用权限,按角色统一授权;人员调岗时随角色调整自动变更,避免权限错配。
4. 应用集成与纳管
通过标准协议快速接入各类Web应用,已建应用无需大改即可纳入统一认证和授权,新应用接入成本低。
5. 组织架构与账号生命周期
对接人事或组织数据,入职自动开户、调岗自动调权、离职自动停用,账号全生命周期自动管理。
6. 访问审计与安全管控
完整记录登录和访问行为,异常登录、越权访问可告警;谁在何时访问了什么可追溯,满足合规要求。
三、建设实施路径
1. 梳理账号与应用。盘点现有系统、账号体系和权限现状,明确接入范围。
2. 平台部署,账号整合。部署统一认证平台,合并各系统账号、建立统一账号体系。
3. 应用接入与授权配置。按协议逐步接入应用,配置角色和权限模型。
4. 试点上线,切换登录。先在部分应用试点单点登录,再全校/全组织推广切换。
5. 持续运营。完善安全策略和审计,持续接入新应用。
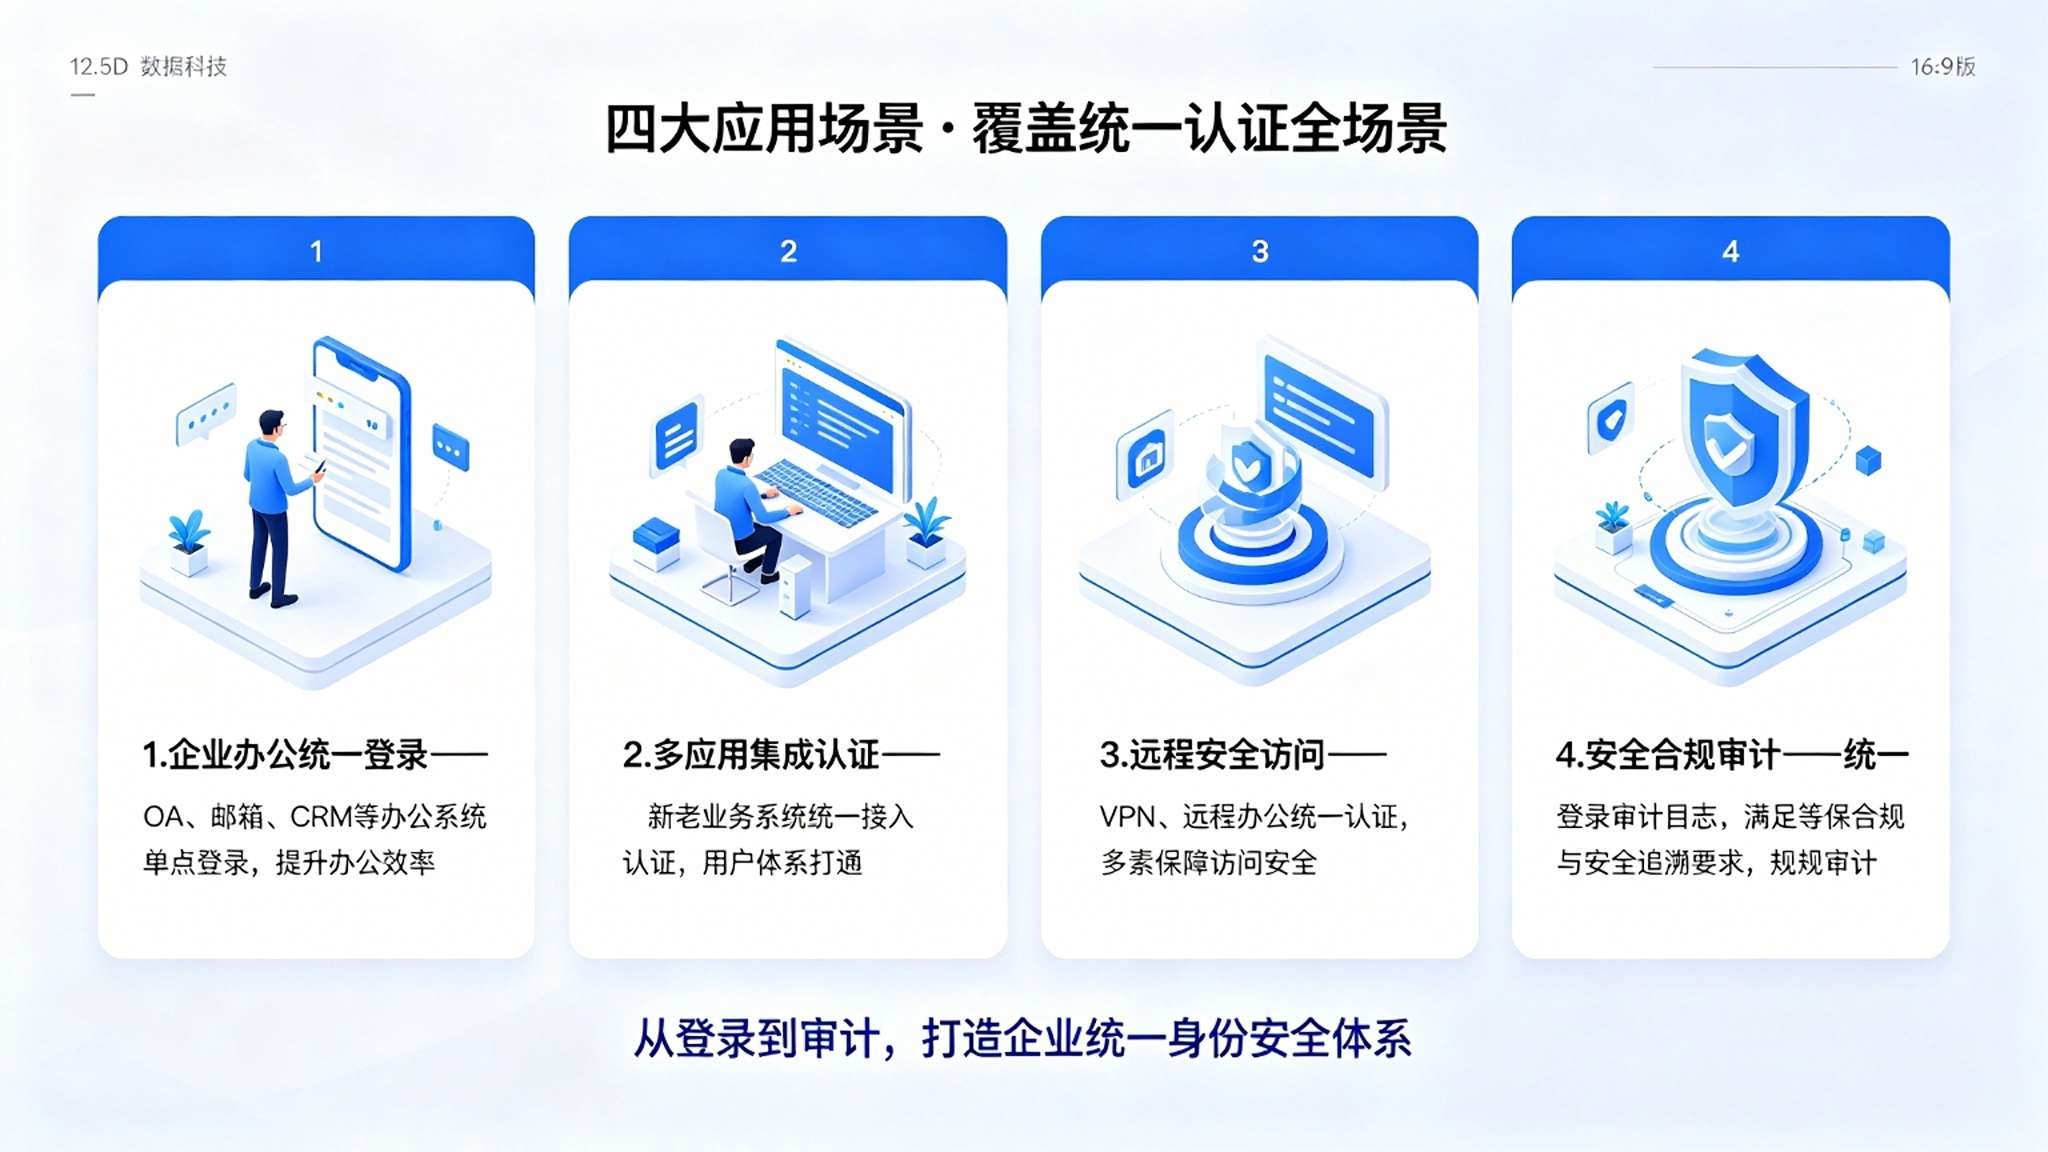
四、方案总结
统一身份认证与授权系统通过单点登录、多因素认证、统一授权、应用纳管、账号生命周期管理、访问审计六大功能,把分散的账号权限变成一个统一入口。它推动登录方式从"逐系统输入"向"一次登录"转变、权限管理从"各系统分散"向"集中角色授权"转变、账号变动从"人工逐系统改"向"随入离调转自动调整"转变、安全管控从"看不见"向"全程可审计"转变。在多系统并存和安全合规要求提升的背景下,这套系统既是提升用户体验的便利入口,也是保护数字资产的安全底座。