Hello,未来,「AI教育解决方案」重磅来袭!
详情
数据加密全生命周期系统:全链路加密与合规审计解决方案
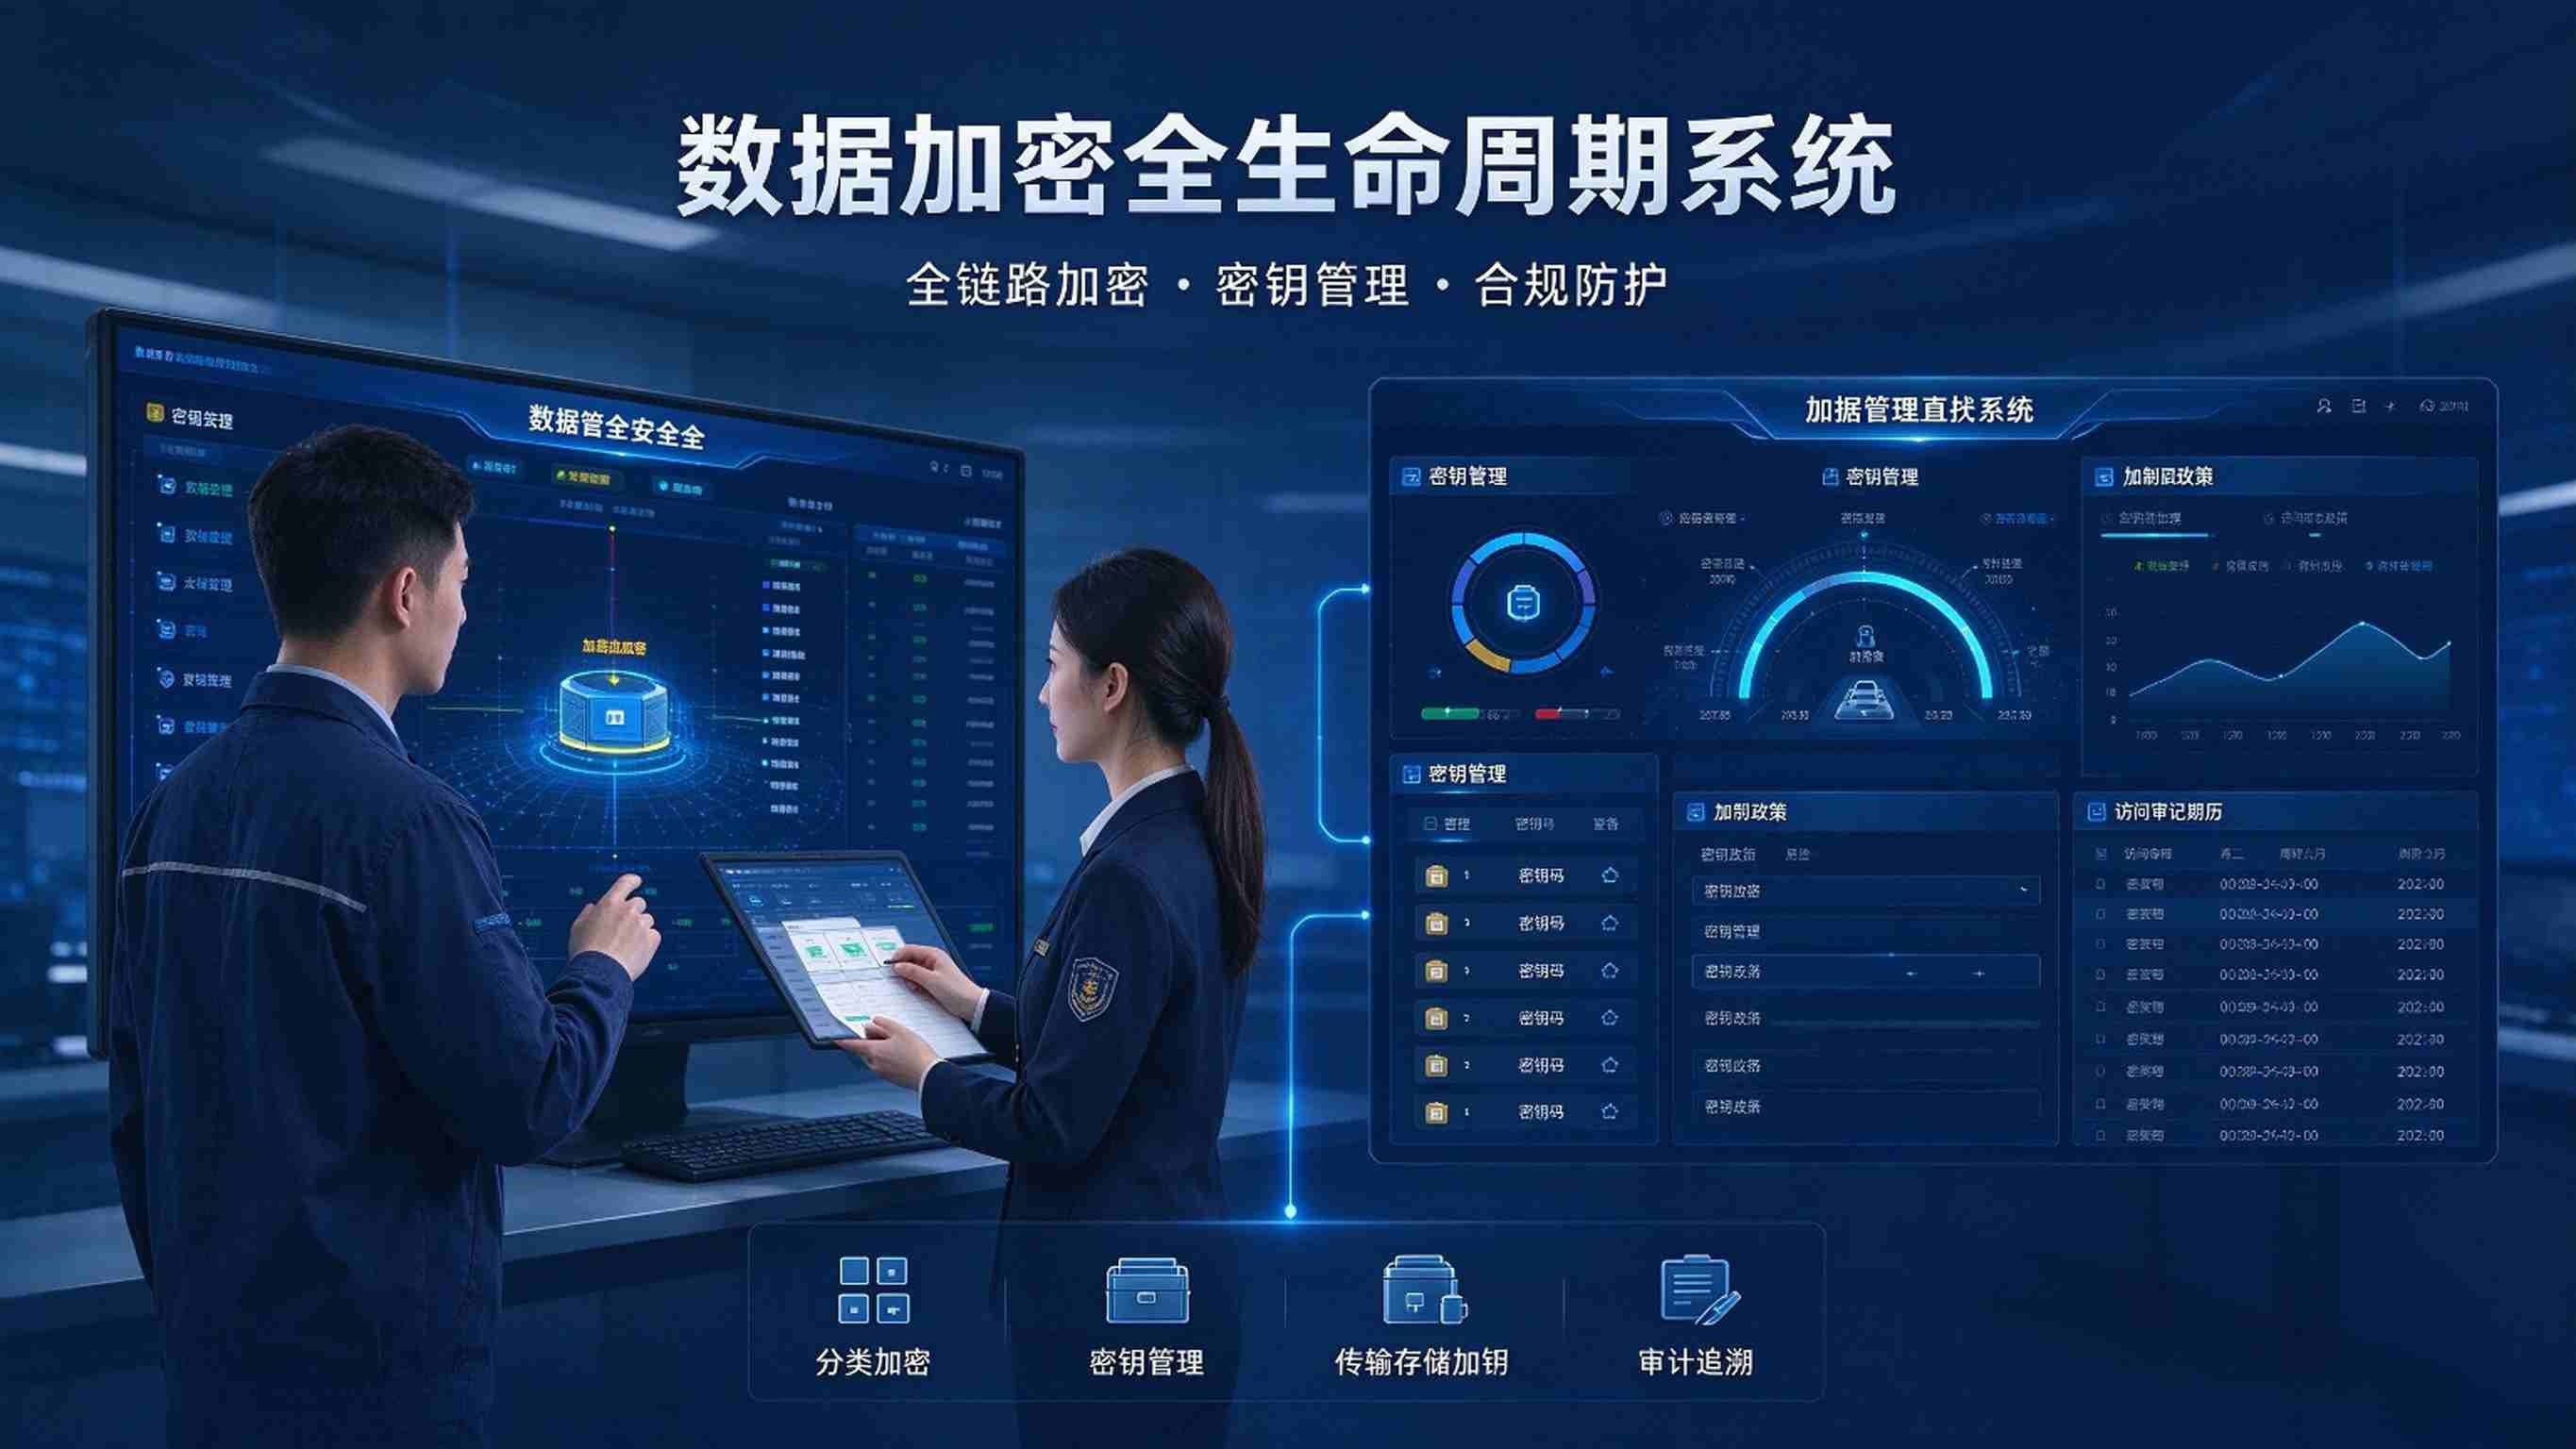
数据安全事件频发,敏感数据明文存储、传输泄露、密钥管理混乱等问题突出,一旦发生泄露,企业和个人损失巨大。数据加密全生命周期系统基于统一密钥管理和加密体系,覆盖数据采集、传输、存储、使用、共享全链路加密防护,支持字段级加密、密钥统一管理、加密策略可视化和合规审计,让敏感数据全程加密、密钥可控可溯,筑牢数据安全最后一道防线。
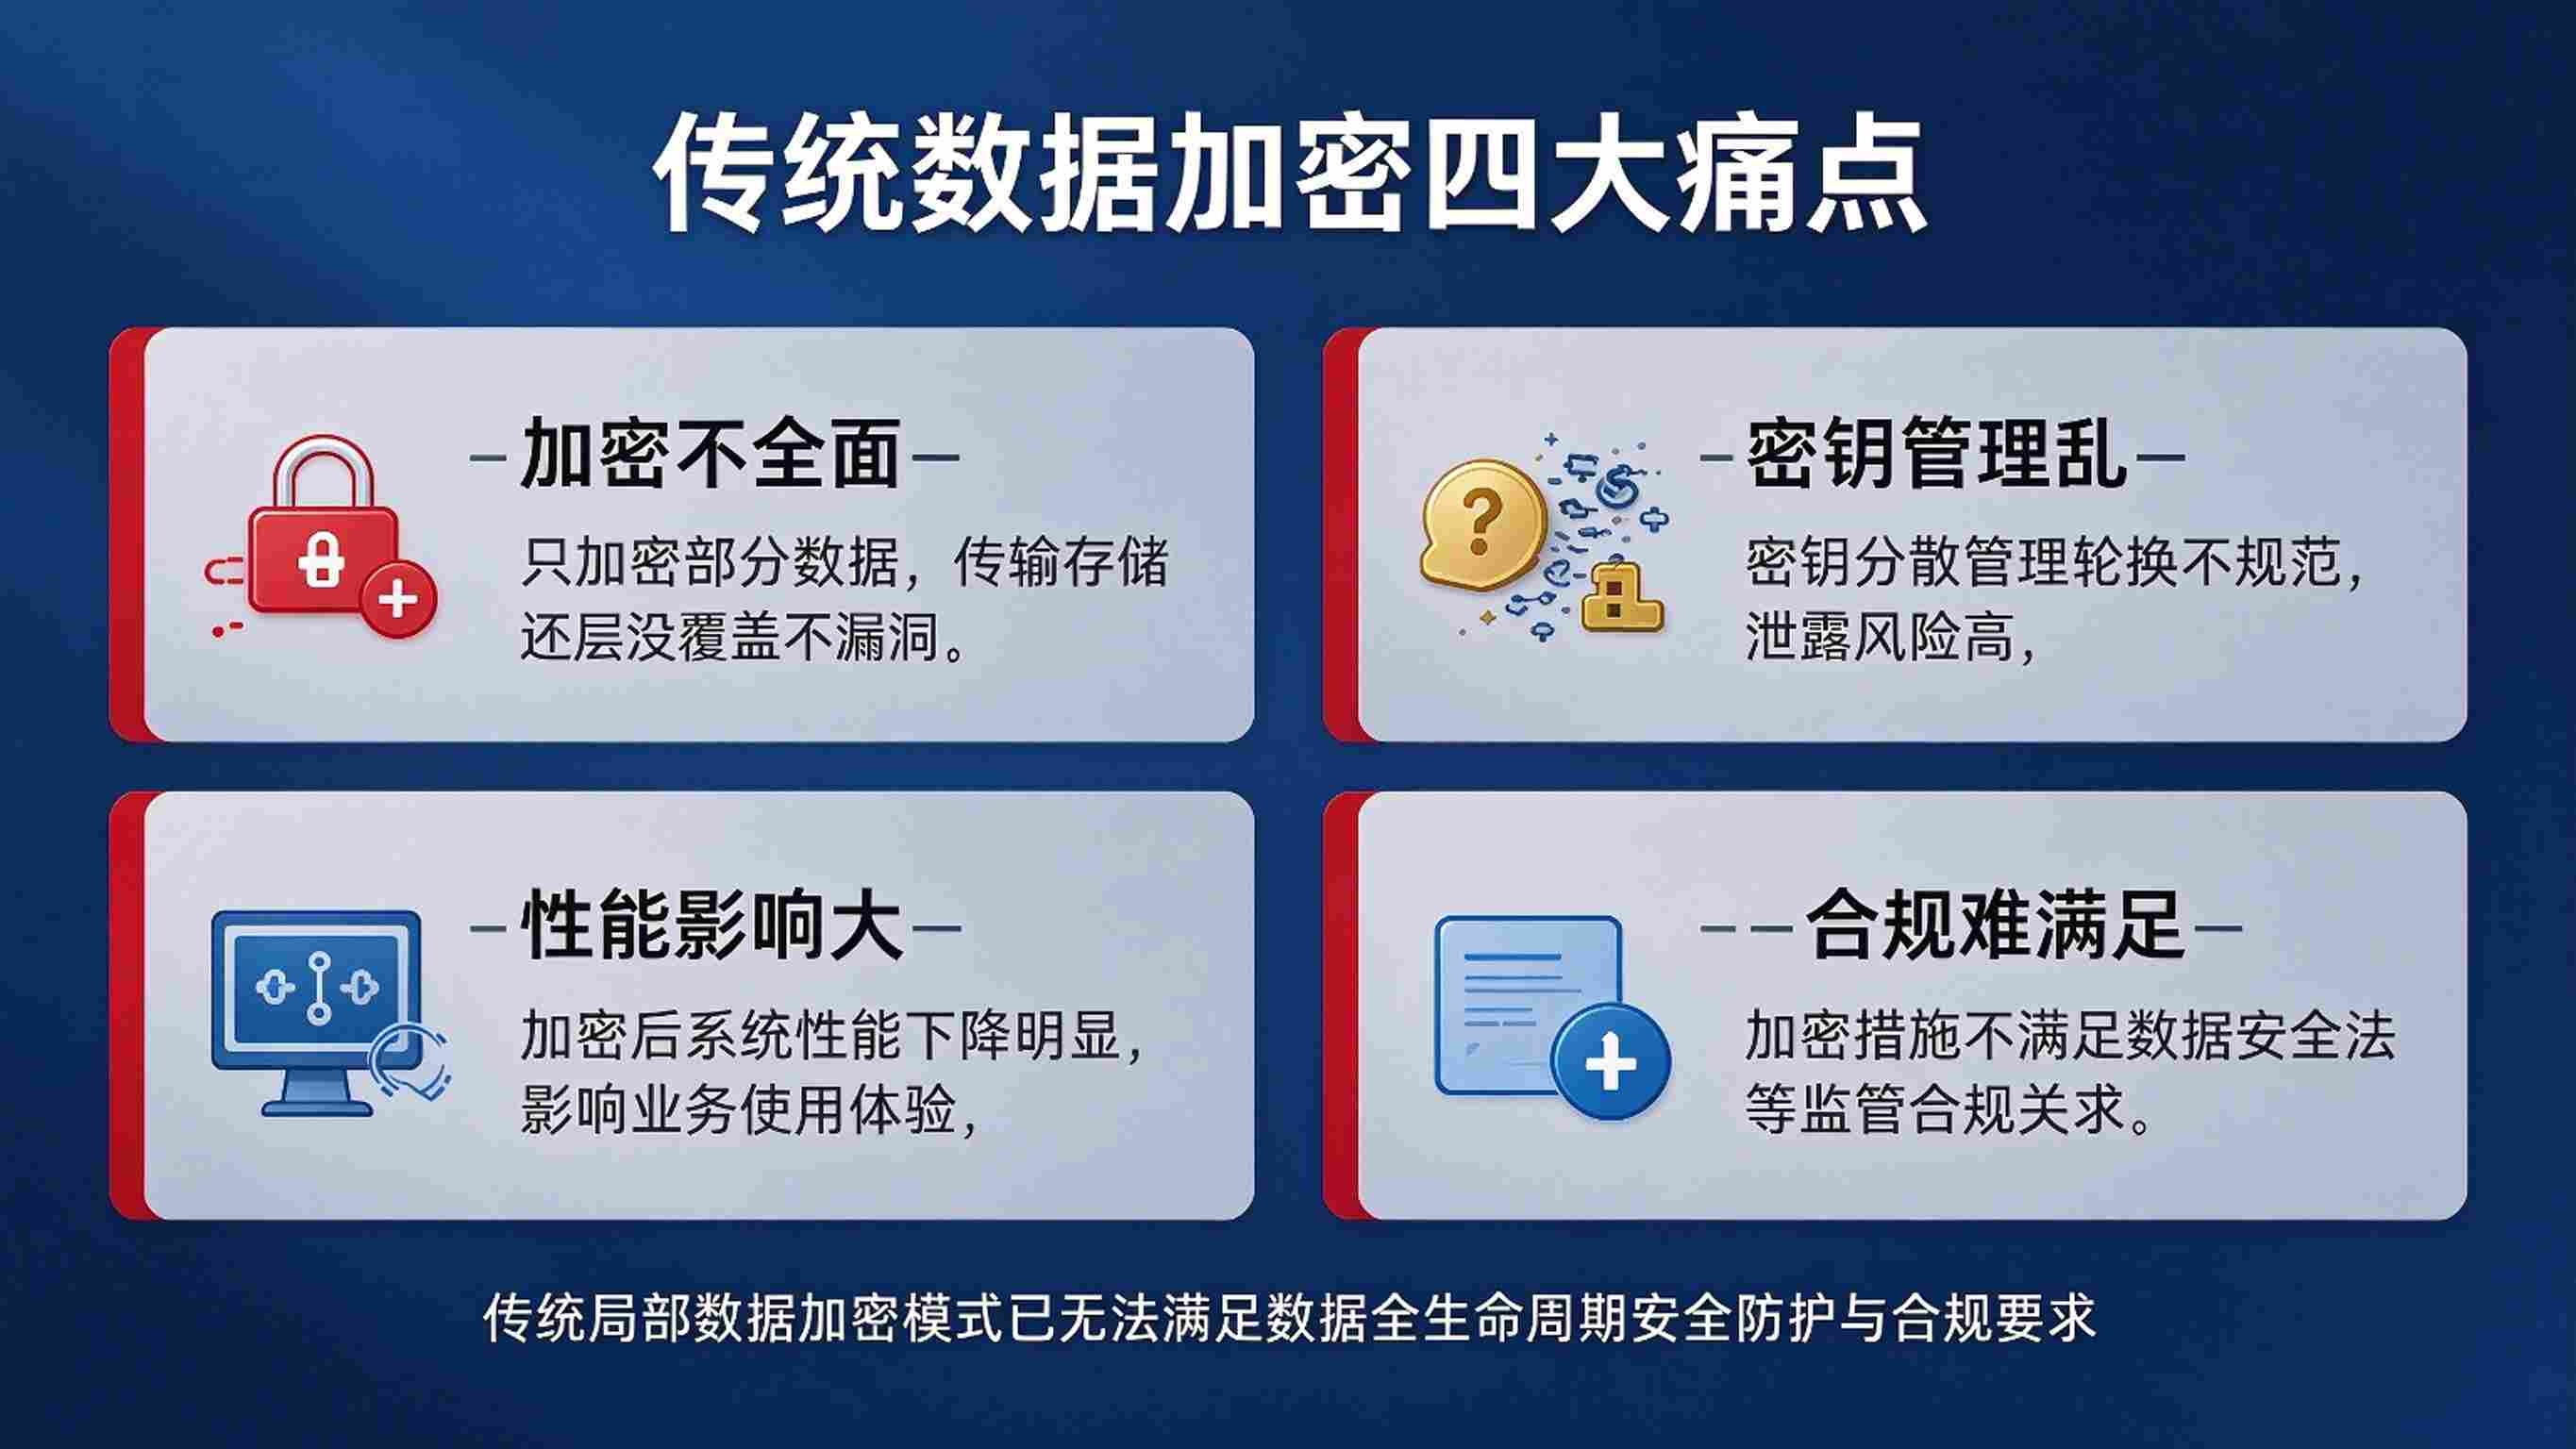
一、传统数据加密的核心痛点
1. 敏感数据明文存储。大量敏感数据以明文存储,数据库泄露即数据裸奔,内部人员越权访问风险高。
2. 密钥管理混乱。密钥分散保存、人工管理,密钥泄露、丢失、更新不及时,加密体系存在致命漏洞。
3. 加密覆盖不全。只对部分数据或环节加密,传输、存储、备份等环节存在缺口,加密防护不完整。
4. 加密影响性能。加密策略配置不合理,全库加密影响业务性能,运维和业务两端都为难。
5. 合规审计困难。加密范围、密钥使用、访问记录缺乏统一审计,合规检查难应付,整改缺依据。
二、数据加密全生命周期系统核心功能
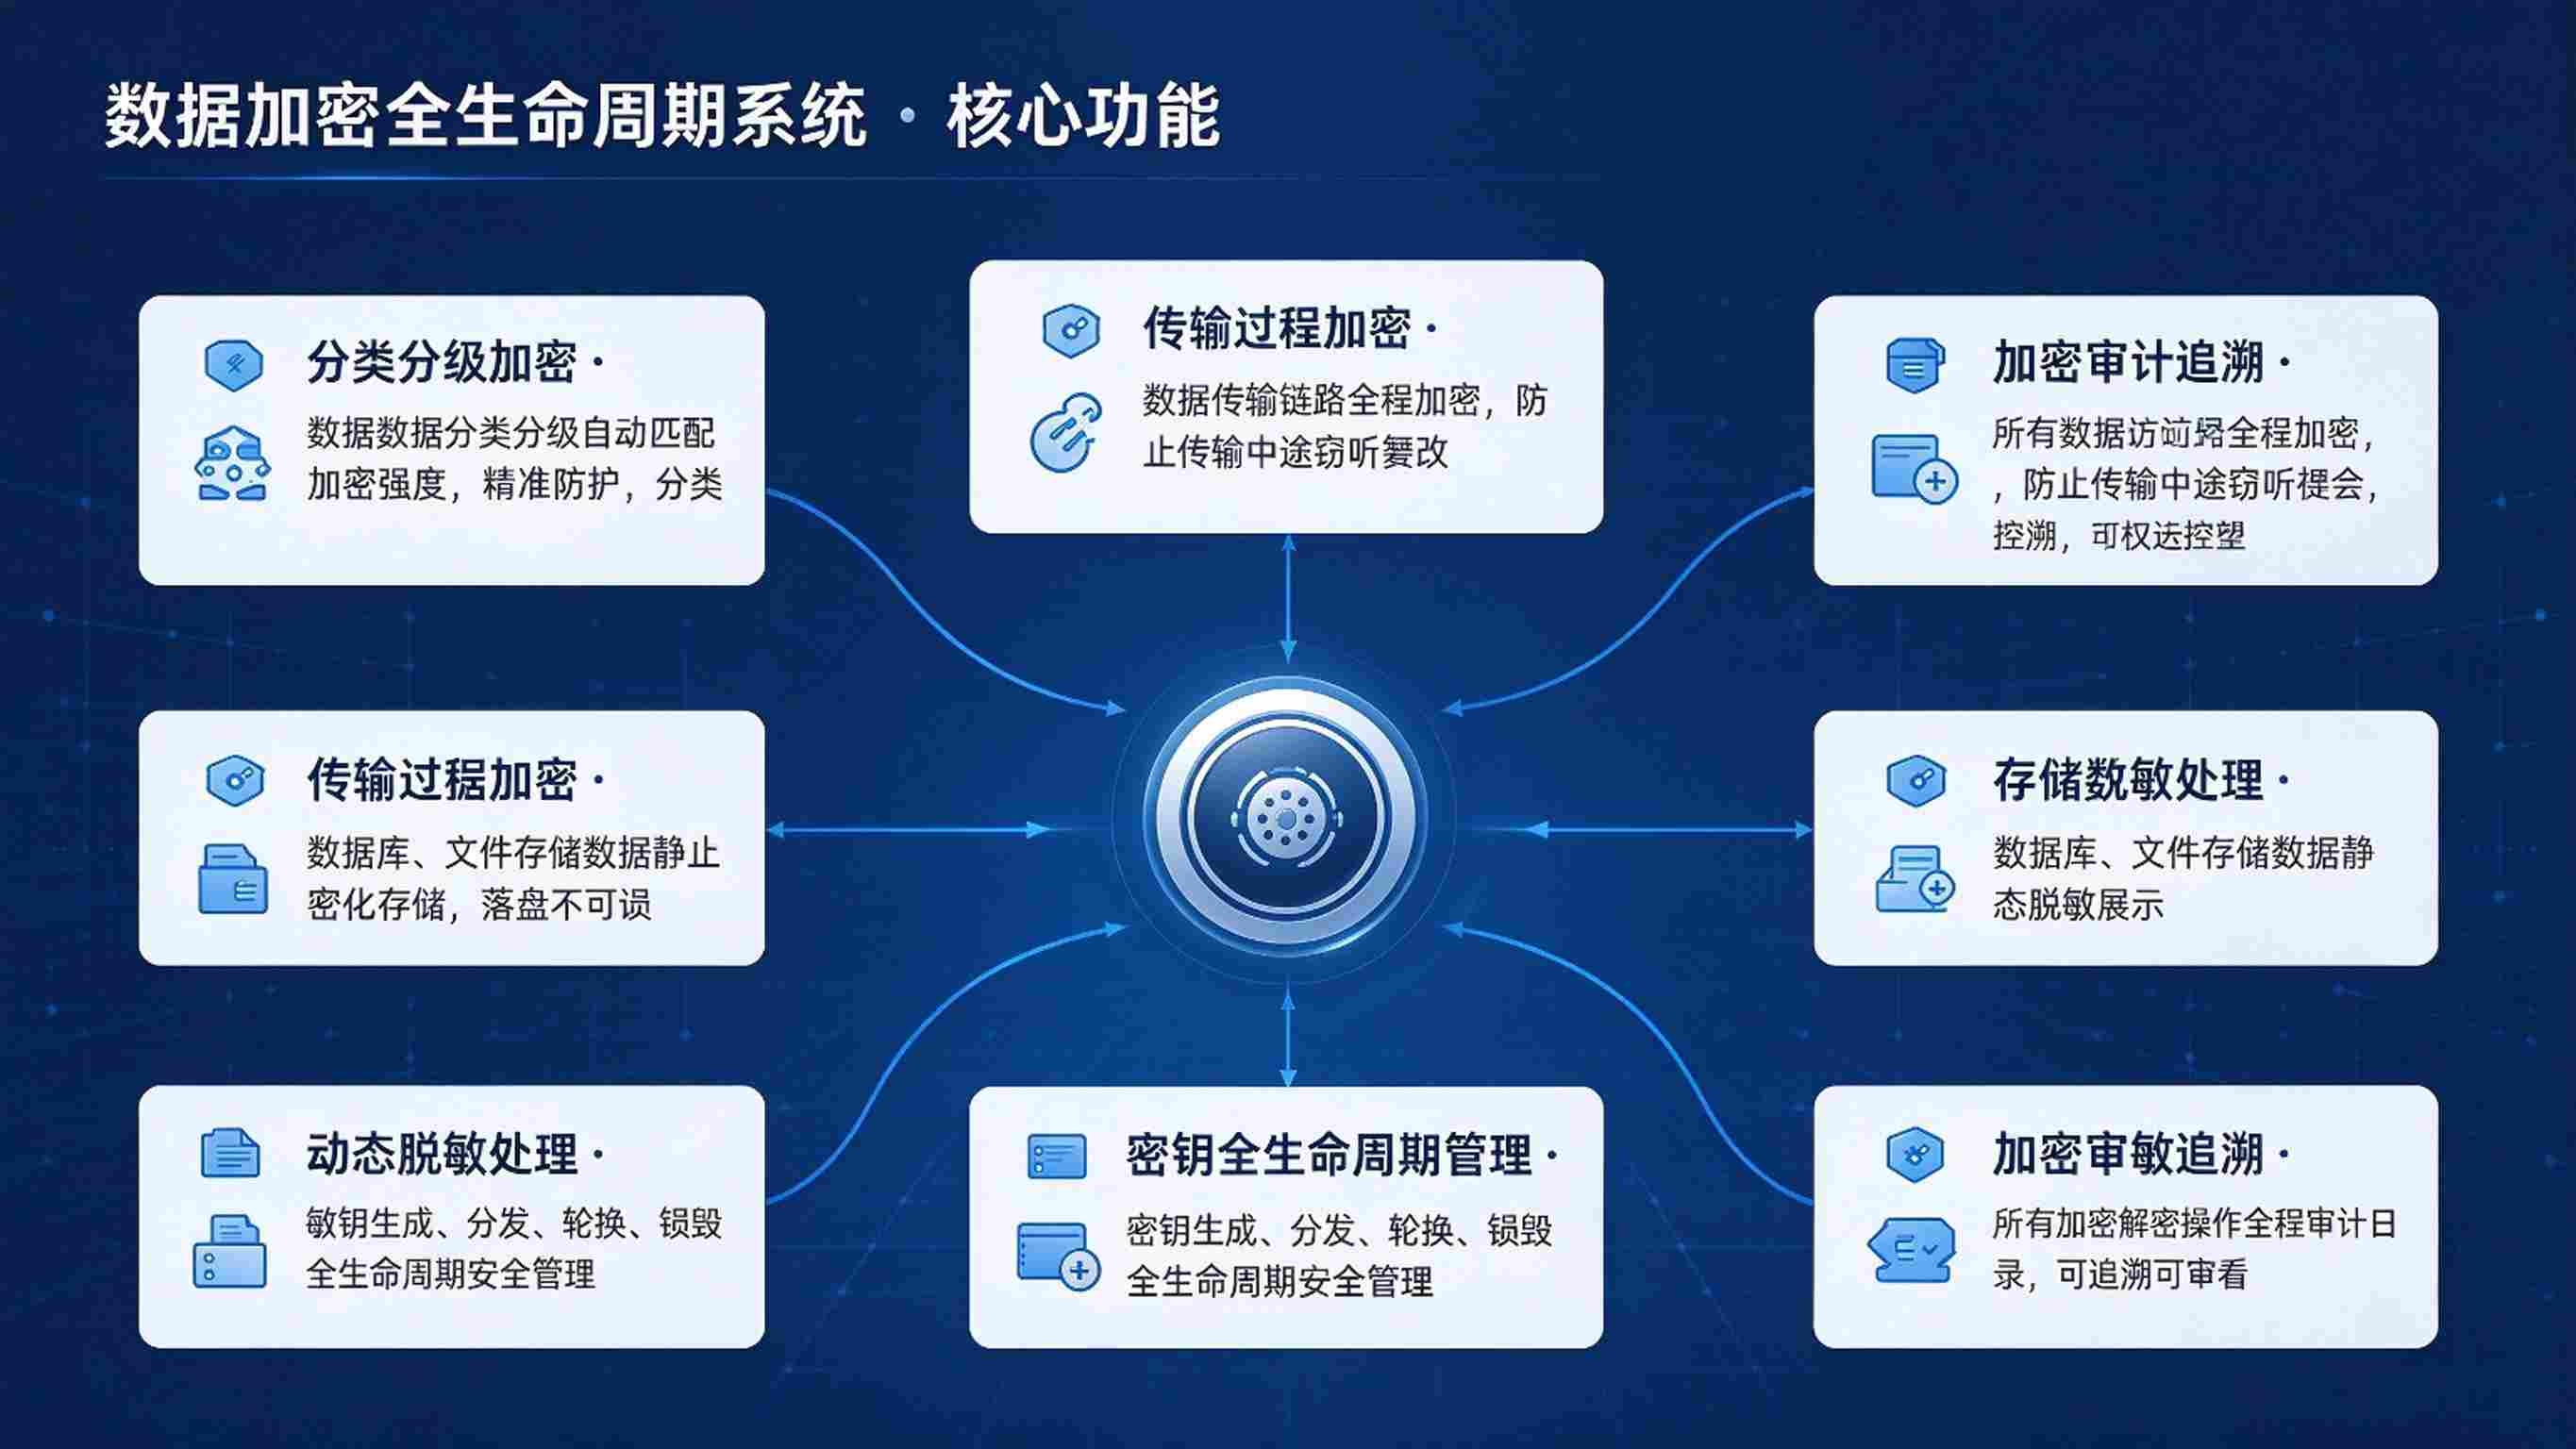
1. 统一密钥管理
密钥集中生成、存储、轮换、销毁统一管理,密钥使用有审批、有记录,密钥安全可控、全生命周期可追溯。
2. 全链路传输加密
数据传输通道强制加密,接口、数据库、文件传输全面防护,数据在传输过程不被窃取和篡改。
3. 存储与备份加密
数据库、文件、备份数据统一加密存储,即使存储介质泄露,数据也无法被解读,存储环节无死角。
4. 字段级精准加密
对姓名、证件号、手机号等敏感字段精准加密,加密策略按需配置,兼顾安全与性能,业务影响最小化。
5. 加密策略可视化
加密范围、算法、策略统一可视化管理,数据资产加密状态一目了然,加密规则调整即时生效。
6. 合规审计与告警
加密操作、密钥使用、访问行为全程审计留痕,异常行为自动告警,满足合规要求,审计有据可查。
三、建设实施路径
1. 需求梳理。梳理敏感数据范围和加密要求。
2. 方案设计。设计加密体系和密钥管理方案。
3. 平台部署。部署加密平台,完成密钥和策略配置。
4. 分批实施。按数据优先级分批完成加密改造。
5. 运营优化。持续监控加密效果,优化加密策略。
四、方案总结
数据加密全生命周期系统通过统一密钥管理、全链路传输加密、存储与备份加密、字段级精准加密、加密策略可视化、合规审计与告警六大功能,让敏感数据全程加密、密钥可控可溯。它推动加密方式从"零散部署"向"体系化覆盖"转变、密钥管理从"人工散管"向"集中可控"转变、加密粒度从"全量粗放"向"字段精准"转变、安全管理从"被动防护"向"审计可溯"转变。在数据安全合规要求和数据泄露风险不断上升的背景下,这套系统将筑牢数据安全防线、满足合规监管要求、降低数据泄露风险,成为企业数据安全体系建设的关键底座。