Hello,未来,「AI教育解决方案」重磅来袭!
详情

校园变更管理系统:变更审批与实施回滚
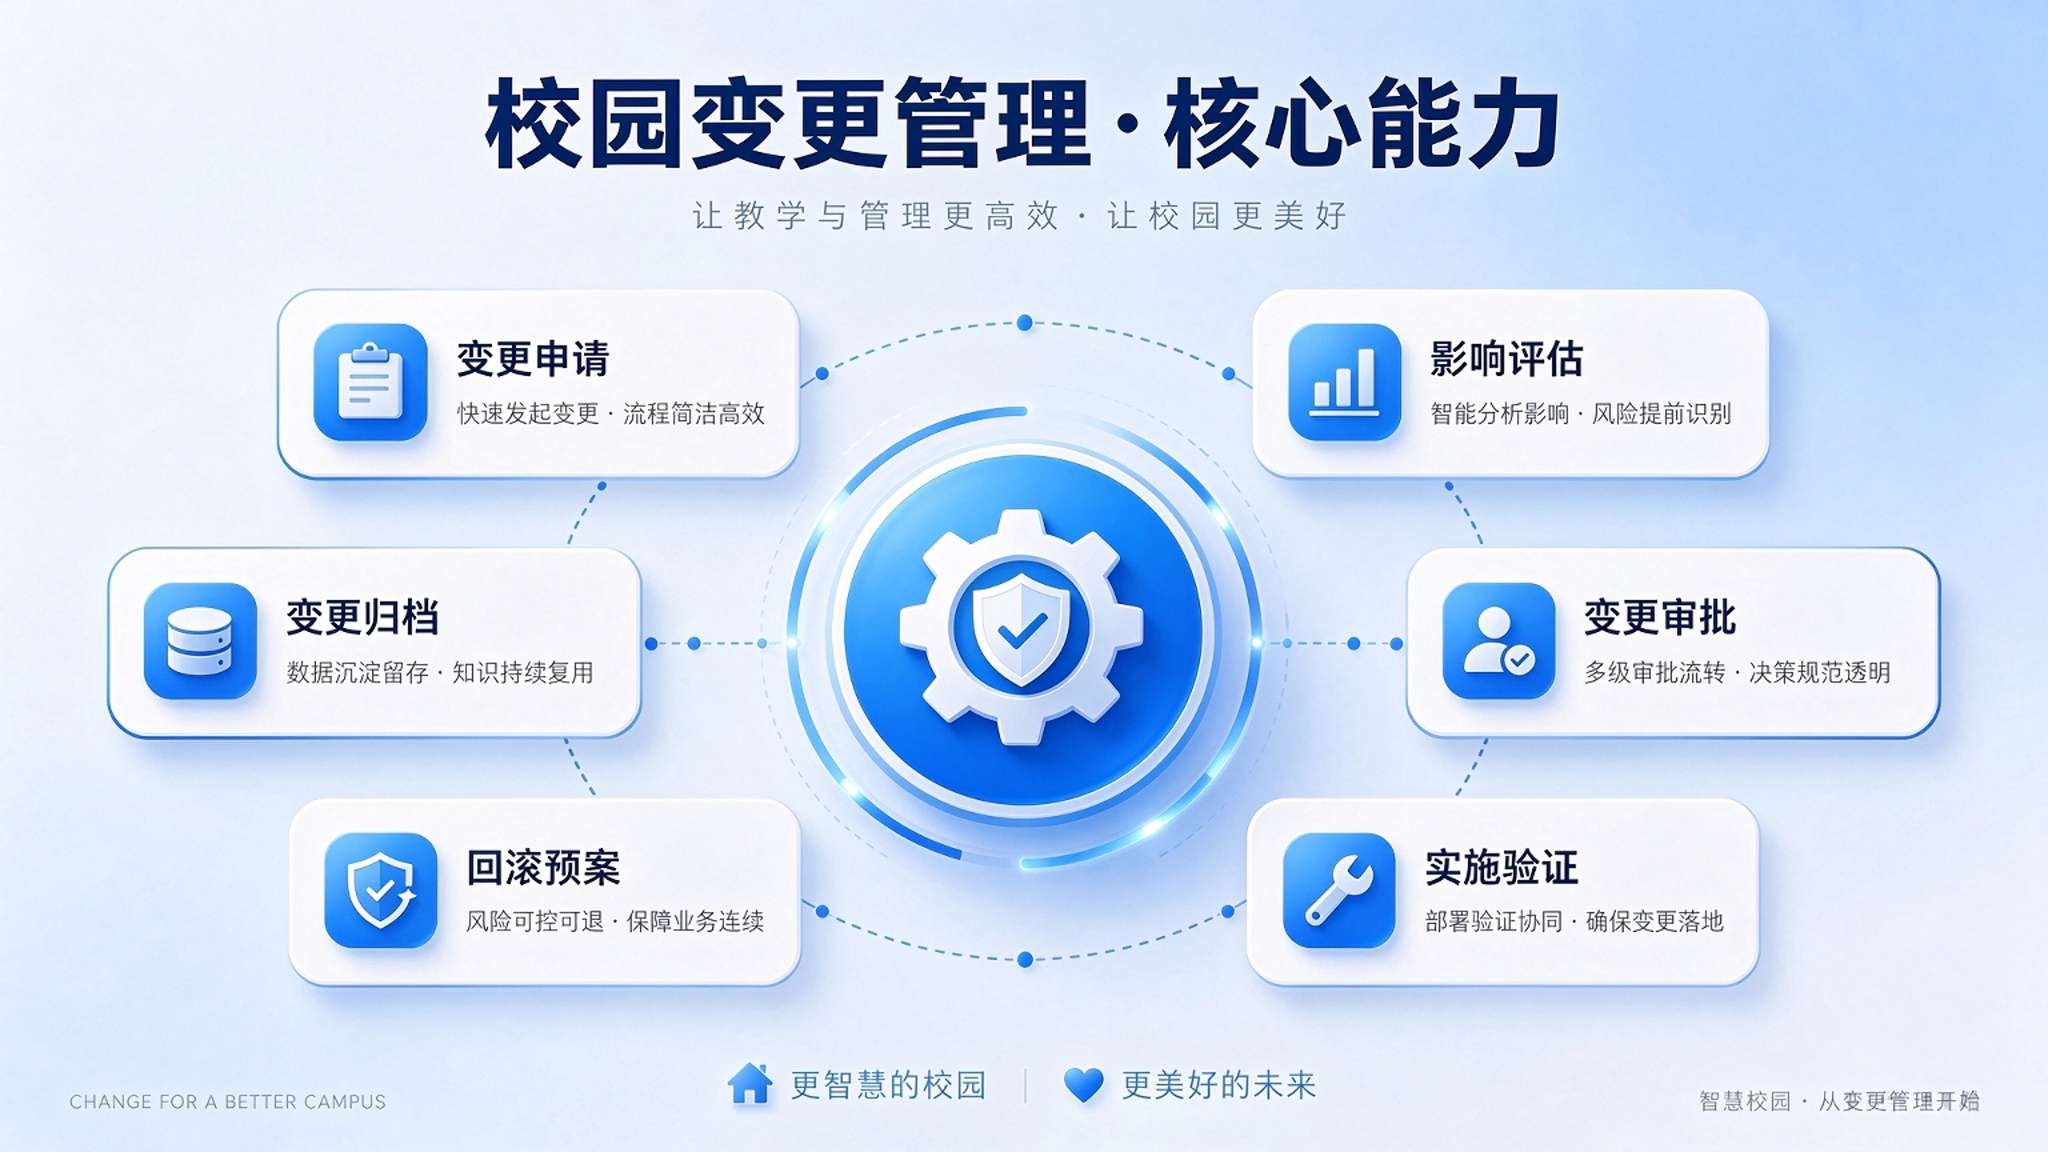
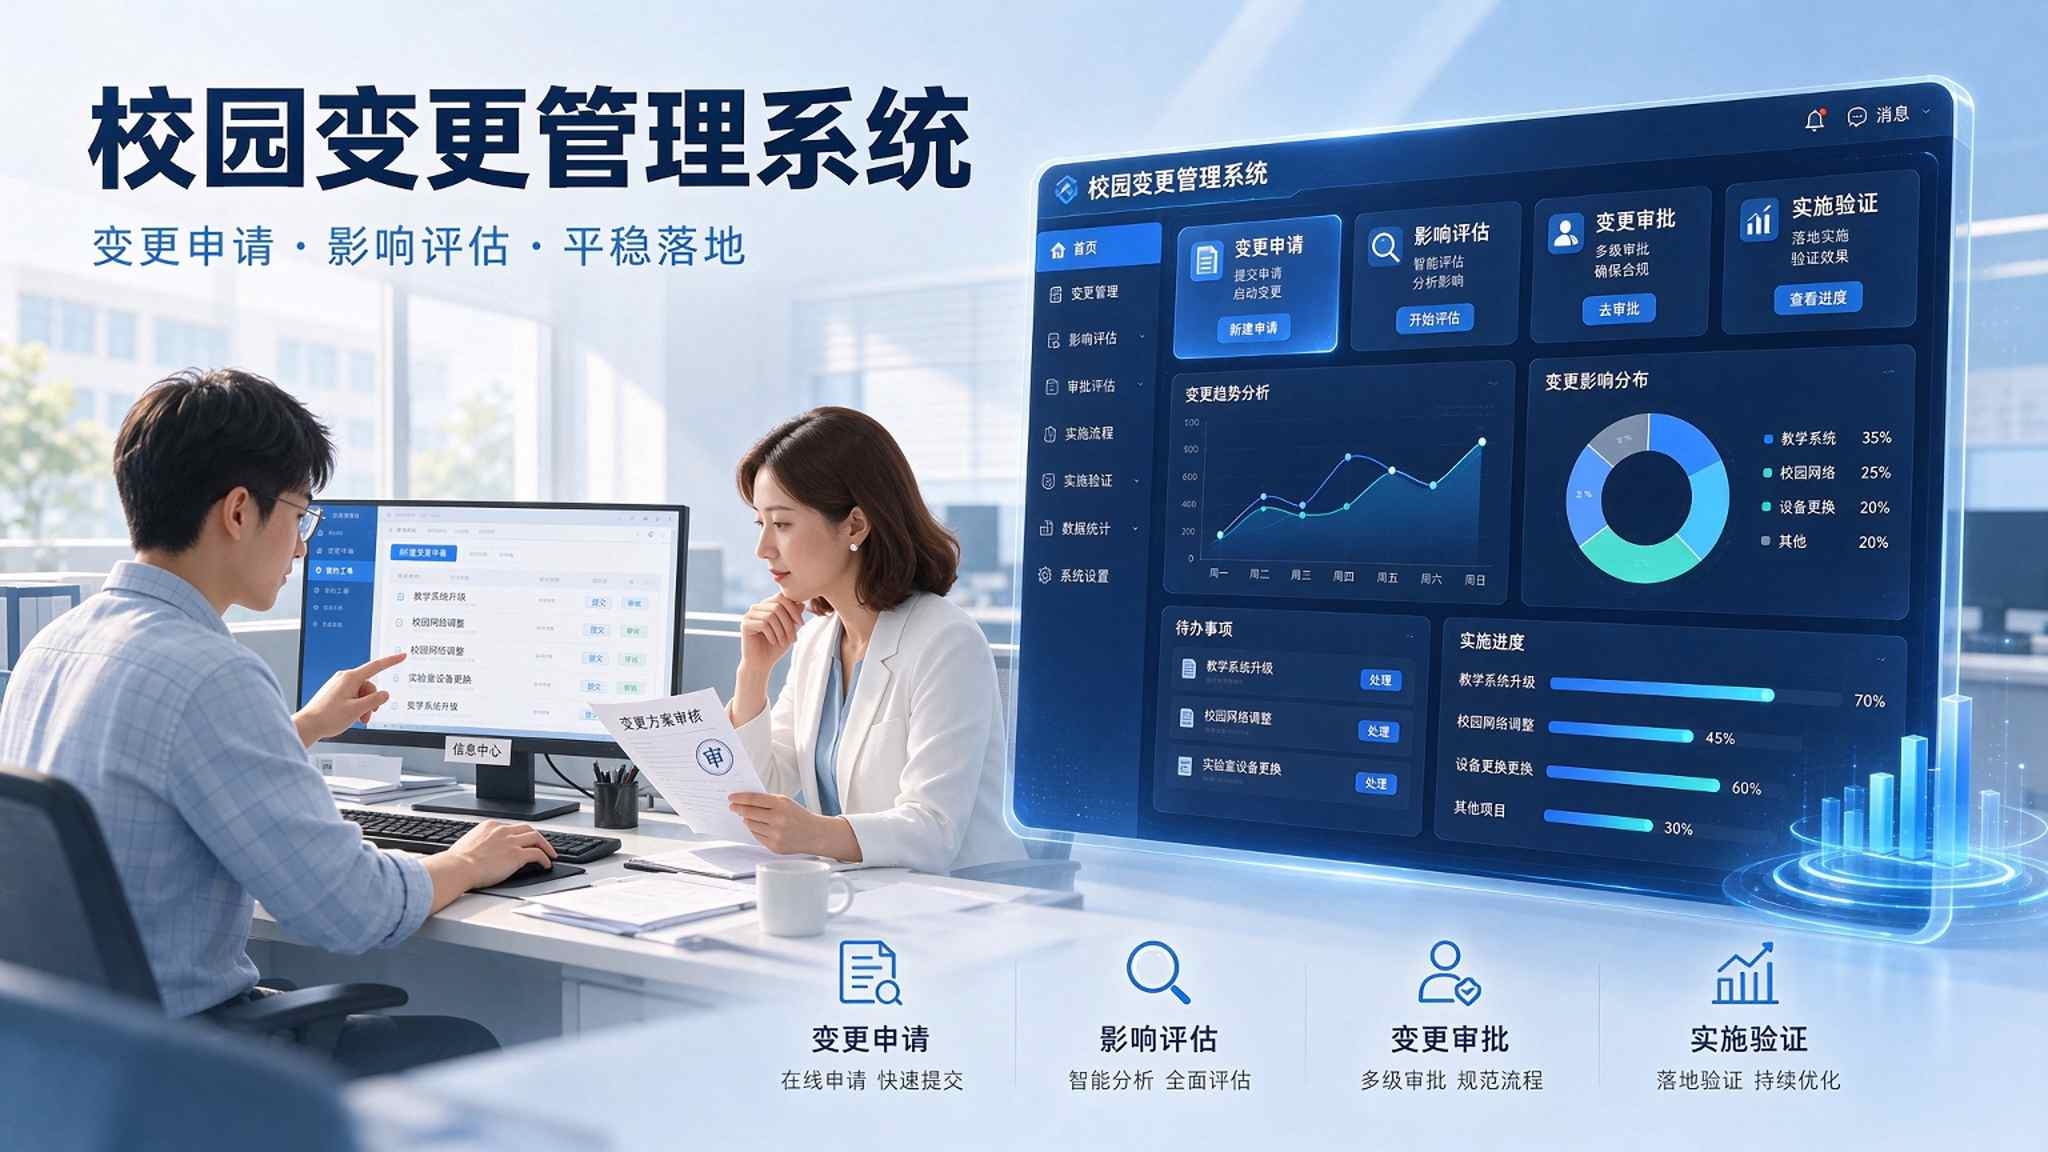
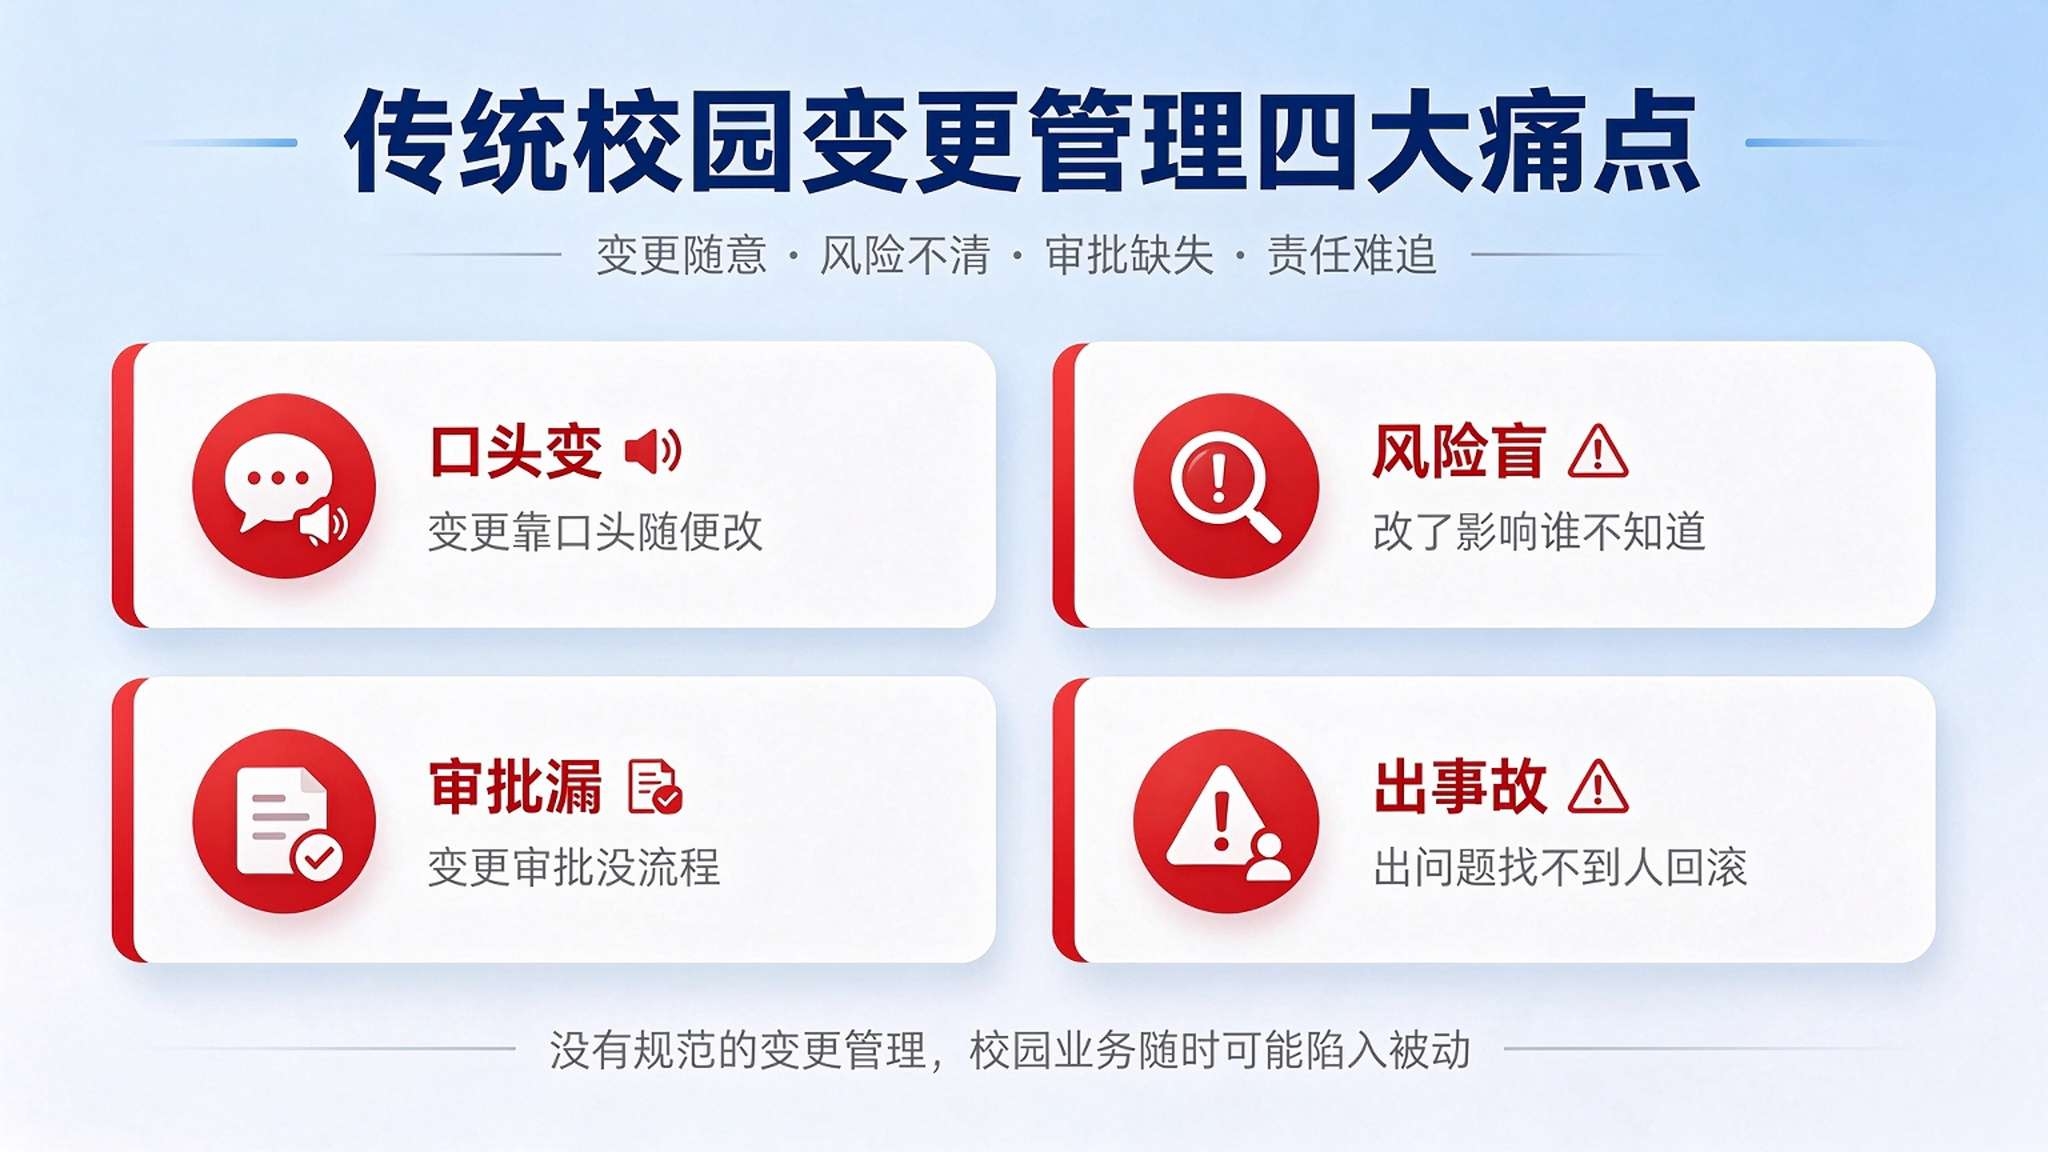
学校的信息系统、网络设备、账号权限与楼宇场地,几乎每周都在悄悄改变:升级一个版本、开一批账号、换一台核心交换机、把一间教室改成实验室。这些变更单独看都不大,凑在一起却最容易出事:一次没评估的升级可能让选课系统在报名当天崩掉,一个随手开的账号可能带走整届学生信息。法规与制度层面对此有三重要求:一是等级保护,《网络安全法》规定实行网络安全等级保护制度,要求监测、记录网络运行状态与安全事件,并留存网络日志不少于六个月,变更操作必须留痕;二是数据安全,《网络数据安全管理条例》要求网络数据处理者建立健全安全管理制度,采取加密、备份、访问控制与安全认证等措施;三是教学秩序,涉及场地用途、课表与考试的变更,一动就影响学生与家长安排。可现实中,变更管理常是“谁想改谁说一声”:系统升级由厂商直接上线,学校事后才知道;账号权限一开就是管理员,谁批的没有记录;网络设备变更不设窗口期,白天动核心链路;场地改造与课表变更各走各的流程,撞在一起才发现;出了事就回滚,回滚到哪一版、有没有备份,全凭工程师记忆。已有高校和机构把变更做成了可申请、可评估、可回滚的样子:有学校制定系统变更制度,申请人填变更申请单,写明内容、原由、类别、实施时间与期限、执行人及对系统的影响,再由各级部门依次审核批复,并要求在实施日期前预留必要准备时间;有高校 IT 服务把问题管理审批后的方案转入变更管理,填写变更总体方案,经评估审批后交发布管理,发布完成再更新配置库;ITIL 实践把变更分为标准、正常与紧急三类,正常变更须经变更咨询委员会评审,实施阶段明确任务、工作量与停机安排,并要求附回滚方案。校园变更管理系统基于“先申请后动手、先评估再上线、先备份可回退”的理念,覆盖变更申请、风险评估、审批授权、实施验证、回滚恢复、配置与留痕全流程。变更管得住,系统才稳得住。
一、传统校园变更管理的核心痛点
5. 回滚凭记忆。回哪一版、有没有备份,说不准。
二、校园变更管理系统核心内容
1. 变更申请与分类
2. 影响与风险评估
3. 审批授权与窗口安排
4. 实施执行与验证确认
5. 回滚恢复与应急联动
6. 配置更新与全程留痕
变更完成后自动更新配置库,操作日志留存可审计、可追溯。