信息中心的钥匙柜里放着一个 U 盾,标签上写着"招生系统",旁边一张便签写着开机密码;教务系统的 HTTPS 证书私钥存在某台服务器的桌面上,文件名叫"证书备份",没人记得它是哪一年申请的;一卡通发卡的密钥由一位老师保管,另一位老师负责充值,两人共用一套口令,谁改过配置说不清;门禁控制器的密钥装在厂商的调试工具里,工具在谁手上、拷过几份,无人知晓。这些事平日不出问题,出问题时都很直接:某天早上教务系统打不开,浏览器提示证书已过期,值班人员才想起这张证书两年没人管;某位教师离职后,他手上那把能导出数据的账号三个月后才被停用;一次安全检查要看密钥使用记录,翻遍日志只找到几条登录信息,导出记录一条都没有。这类问题的成因并不复杂——密钥和证书从来不是"配一次就完事"的东西,它有明确的生成、分发、使用、轮换、吊销、销毁环节,每个环节都要有人、有时限、有记录。《密码法》规定,法律、行政法规和国家有关规定要求使用商用密码进行保护的关键信息基础设施,其运营者应当使用商用密码进行保护,自行或者委托商用密码检测机构开展商用密码应用安全性评估,并与安全检测评估、网络安全等级测评相衔接,避免重复评估、测评。《商用密码管理条例》把要求写得更细:运营者应当制定商用密码应用方案,配备必要的资金和专业人员,同步规划、同步建设、同步运行商用密码保障系统,通过评估方可投入运行,运行后每年至少进行一次评估并按规定备案;使用的商用密码产品、服务应当经检测认证合格,密码算法、密码协议、密钥管理机制等商用密码技术应当通过国家密码管理部门审查鉴定;网络运营者还应当按照网络安全等级保护制度要求,使用商用密码保护网络安全。《个人信息保护法》第五十一条则要求处理者采取相应的加密、去标识化等安全技术措施,并合理确定操作权限。把这些要求落到学校的日常,就是要有一本说得清的密钥台账,一套走得通的轮换流程。先知科技校园密钥管理系统,把台账登记、生命周期、到期轮换、分权复核、加密调用、评估审计放进同一条流程。
一、传统校园密钥管理的核心痛点
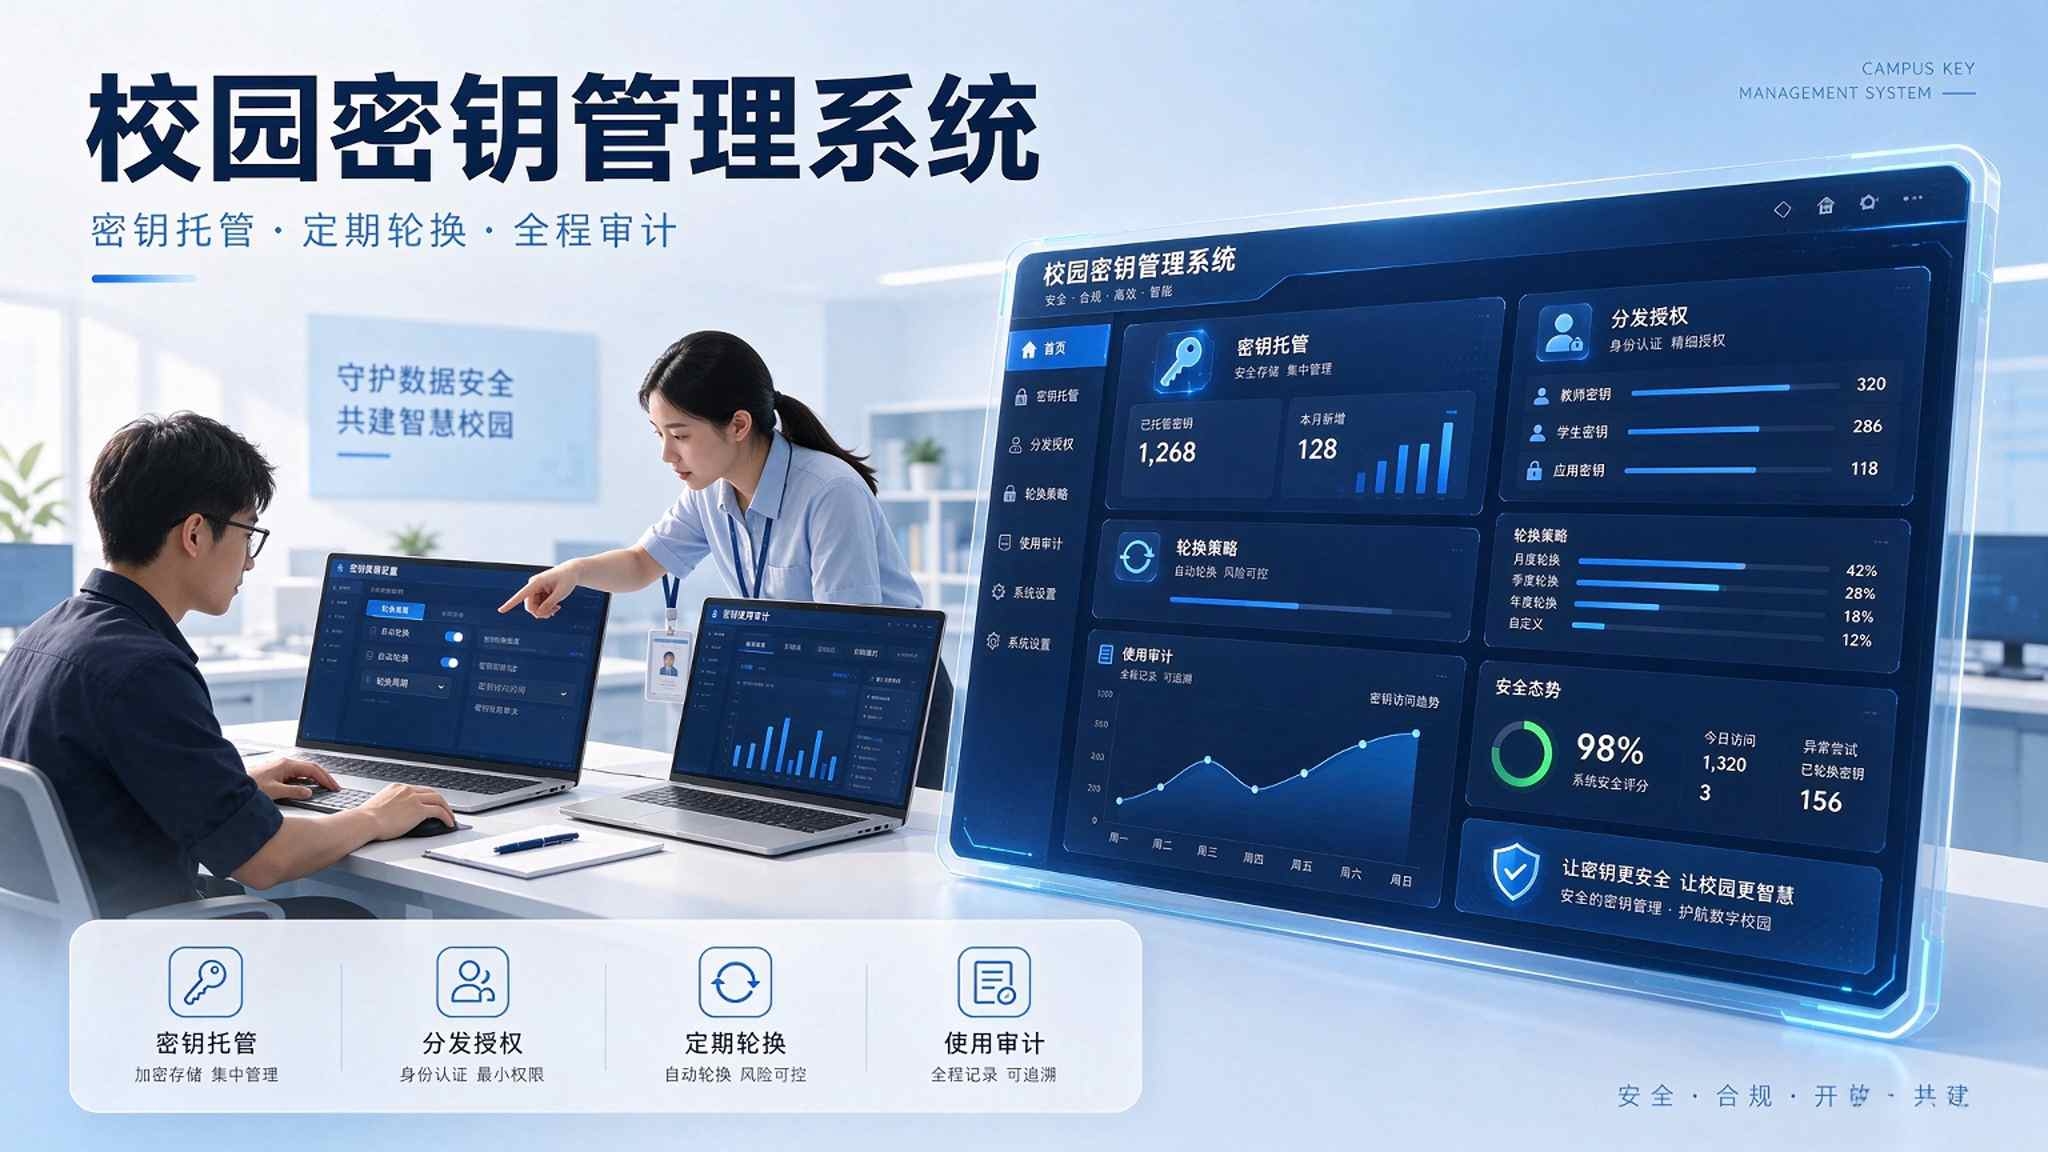
1. 密钥散在个人手里。证书私钥、U 盾、口令便签分属不同岗位,谁保管、备了几份、放在哪台机器上,没有台账。
2. 到期无人提醒。证书过期、密钥使用期限届满靠人记,往往是系统打不开才发现。
3. 保管与使用不分。同一人既生成又使用、既保管又审批,关键环节缺少复核。
4. 轮换没有计划。人员离岗、系统换版本时密钥不随之更新,长期沿用同一套口令。
5. 操作查不到记录。谁在何时导出过密钥、做过什么操作,日志不全,检查时难以举证。
二、校园密钥管理系统核心功能
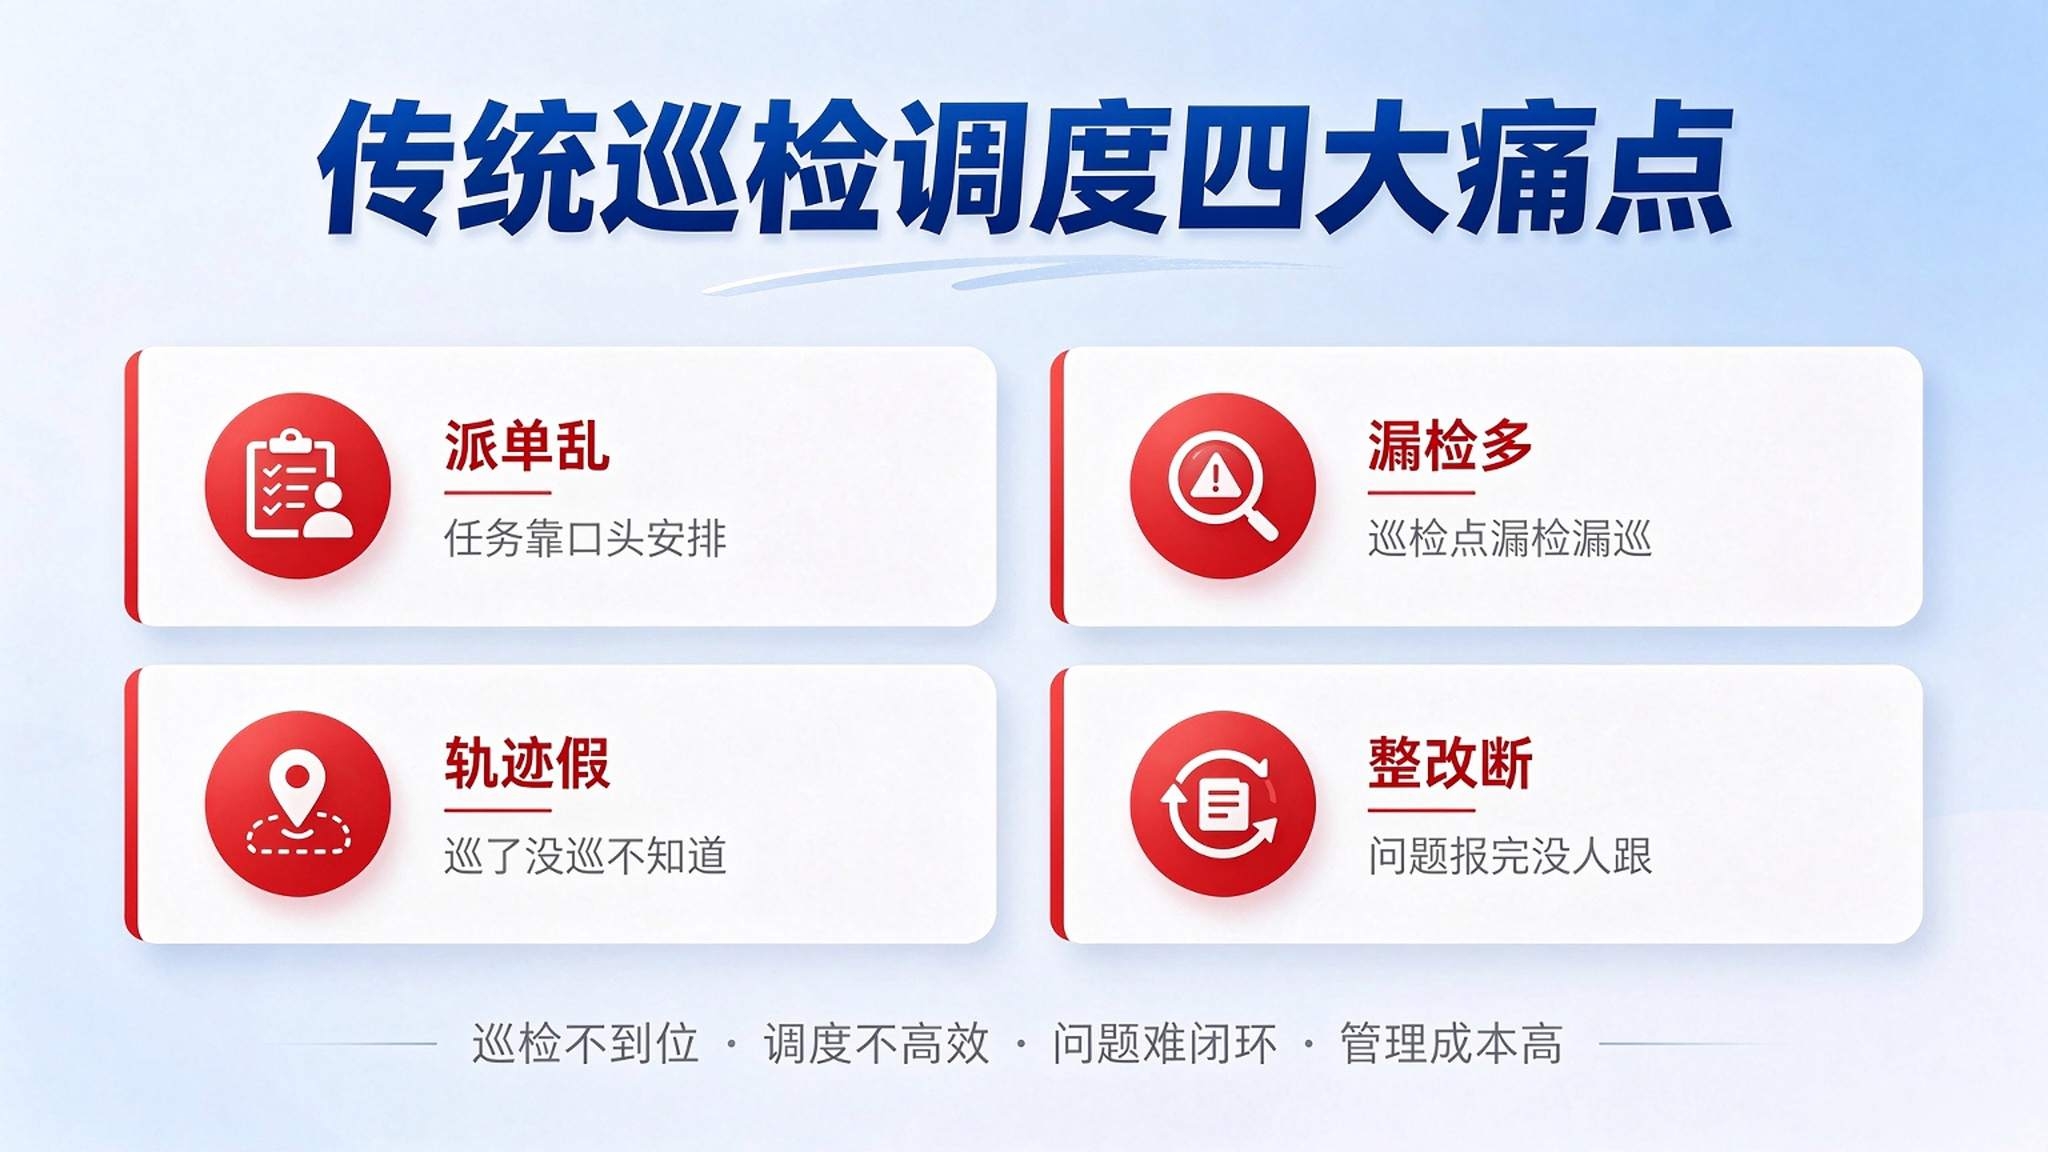
1. 密钥与证书统一台账
把证书、密钥、口令、卡密钥、设备密钥分类登记,一项一条记录,绑定所属系统、责任人、保管位置、有效期与备份份数,形成可查的总账。
2. 生命周期全流程管理
申请、审批、生成、分发、启用、轮换、吊销、销毁各环节在系统内流转,每次变更留操作人与时间;销毁须登记方式与见证人,避免密钥在无人知晓的地方留存。
3. 到期预警与强制轮换
按证书有效期、密钥使用期限与人员状态设定提醒节点,提前告警并推送给责任人及其主管;逾期未处理时限制相关调用,人员离岗自动触发密钥回收与轮换任务。
4. 分权保管与双人复核
生成与使用分离、保管与审批分离,关键操作要求双人在场并各自确认;一卡通发卡与充值等相邻环节分设岗位,同一人不得兼办。
5. 加密存储与调用控制
密钥加密存放、按需调用不落地导出,调用行为记录用途与时长;导出须经审批,导出件加水印与有效期,超期自动失效。
6. 合规登记与审计追溯
登记商用密码应用方案、所使用的产品与算法协议信息、评估与整改记录,年度评估安排自动提醒;操作日志按等级保护要求留存,检查时按系统、密钥或人员调取。
三、建设实施路径
1. 密钥普查与建账。先把全校在用证书、密钥、口令逐一清点登记,标注责任人与有效期,缺失项补齐说明。
2. 岗位与权限划分。明确生成、保管、审批、使用各由谁承担,划定双人复核范围与不得兼办的相邻环节。
3. 轮换计划编制。按系统重要程度与证书有效期排出轮换时间表,把人员离岗、系统升级列为触发条件。
4. 单系统试点。选教务或一卡通一个系统跑通生成、分发、使用、轮换、吊销全过程,验证预警与复核是否生效。
5. 全面推广与年度评估。覆盖全部在用系统与设备,年度组织评估与整改,统计超期未换、违规导出与权限不当项。
四、为什么选择先知科技
1. 懂校园系统结构。先知科技清楚教务、招生、一卡通、门禁、物联网设备各自的密钥使用方式与责任岗位。
2. 规则可配置。台账分类、预警节点、复核范围、导出策略、日志留存期限都由学校维护,制度调整不必改代码。
3. 全流程闭环。登记、审批、使用、轮换、吊销、销毁在同一条链上,一把密钥从启用到销毁全程可追。
4. 记录经得起核查。审批单据、操作日志、评估与整改记录成套留存,检查与审计时按系统或人员调取。
5. 交付与运维有支撑。本地化部署、驻场实施、分层培训与持续运维,可与统一身份、接口网关、运维平台共用底座。
五、方案总结
密钥管理做得好不好,平时看不出来,出事时一目了然。把台账建起来,学校才知道自己有多少把钥匙、分别开哪扇门;把生命周期管住,轮换就不再依赖某个人记性;把到期预警挂上,系统不会在开学那天因为一张过期证书停摆;把保管与使用分开,单人就能导出全校数据的口子才堵得上;把调用和导出留痕,检查时拿得出证据;把评估和整改记录归好档,合规不是临时补材料。对信息中心,是从"谁手上有"变成"台账上有";对业务部门,是用系统不必担心证书哪天失效;对学校,是安全责任落到每一把密钥、每一个环节。先知科技校园密钥管理系统,做的是让每一把密钥都有主人、有期限、有记录。
 Hello,未来,「AI教育解决方案」重磅来袭!
详情