Hello,未来,「AI教育解决方案」重磅来袭!
详情
终端安全一体化管理系统:外设管控与准入合规解决方案
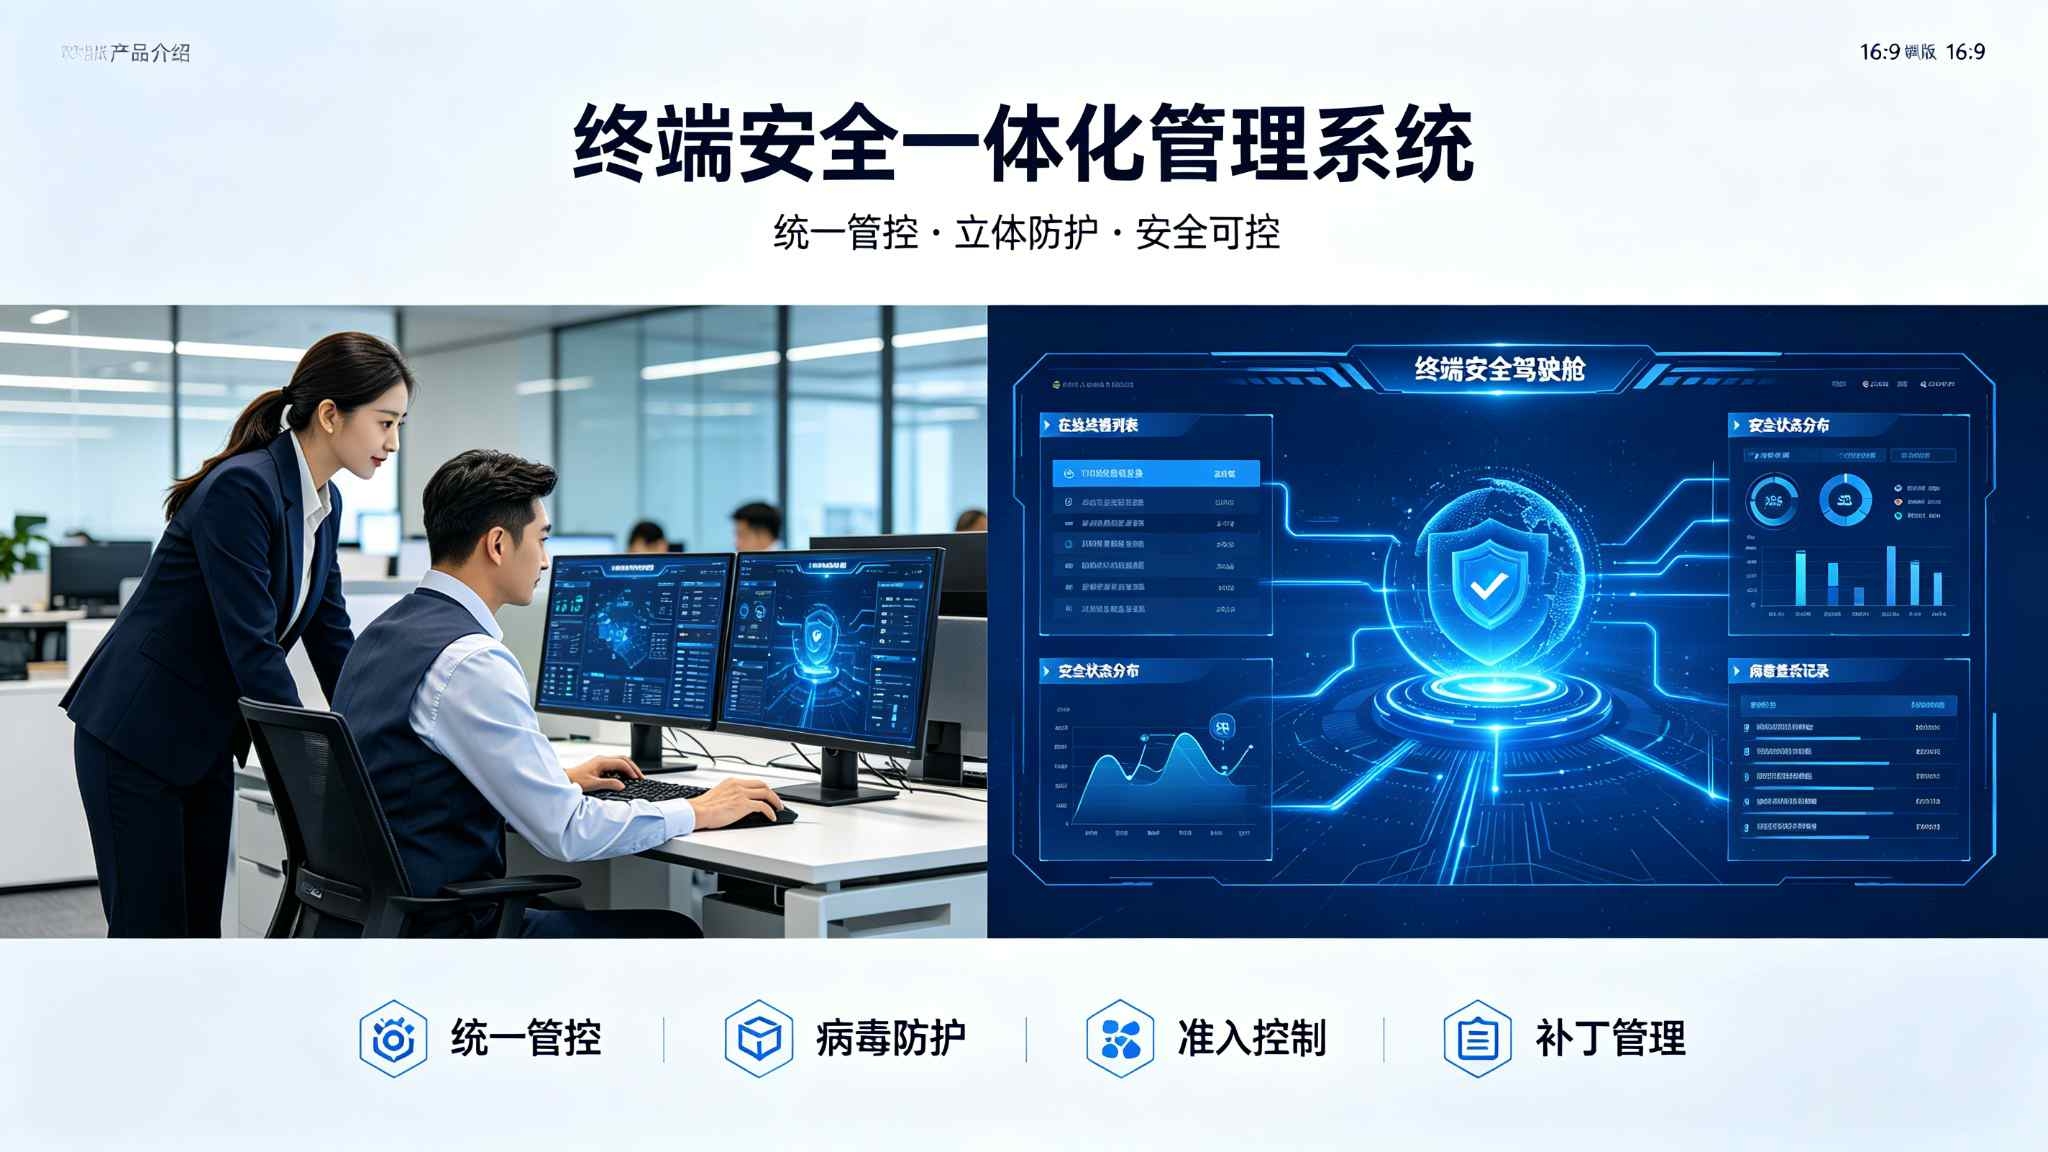
电脑、笔记本、办公终端是员工每天都在用的设备,也是数据泄露和病毒入侵最常见的入口。现实中,有的终端没装杀毒软件、有的从不打补丁、U盘随意插拔拷走数据、员工私装软件带进来木马,而管理员却对几百上千台终端的安全状况两眼一抹黑。终端安全一体化管理系统把所有办公终端统一纳管,病毒查杀、补丁升级、外设管控、准入合规集中到一个平台,终端安全状态看得见、管得住,堵住最容易被攻破的一环。
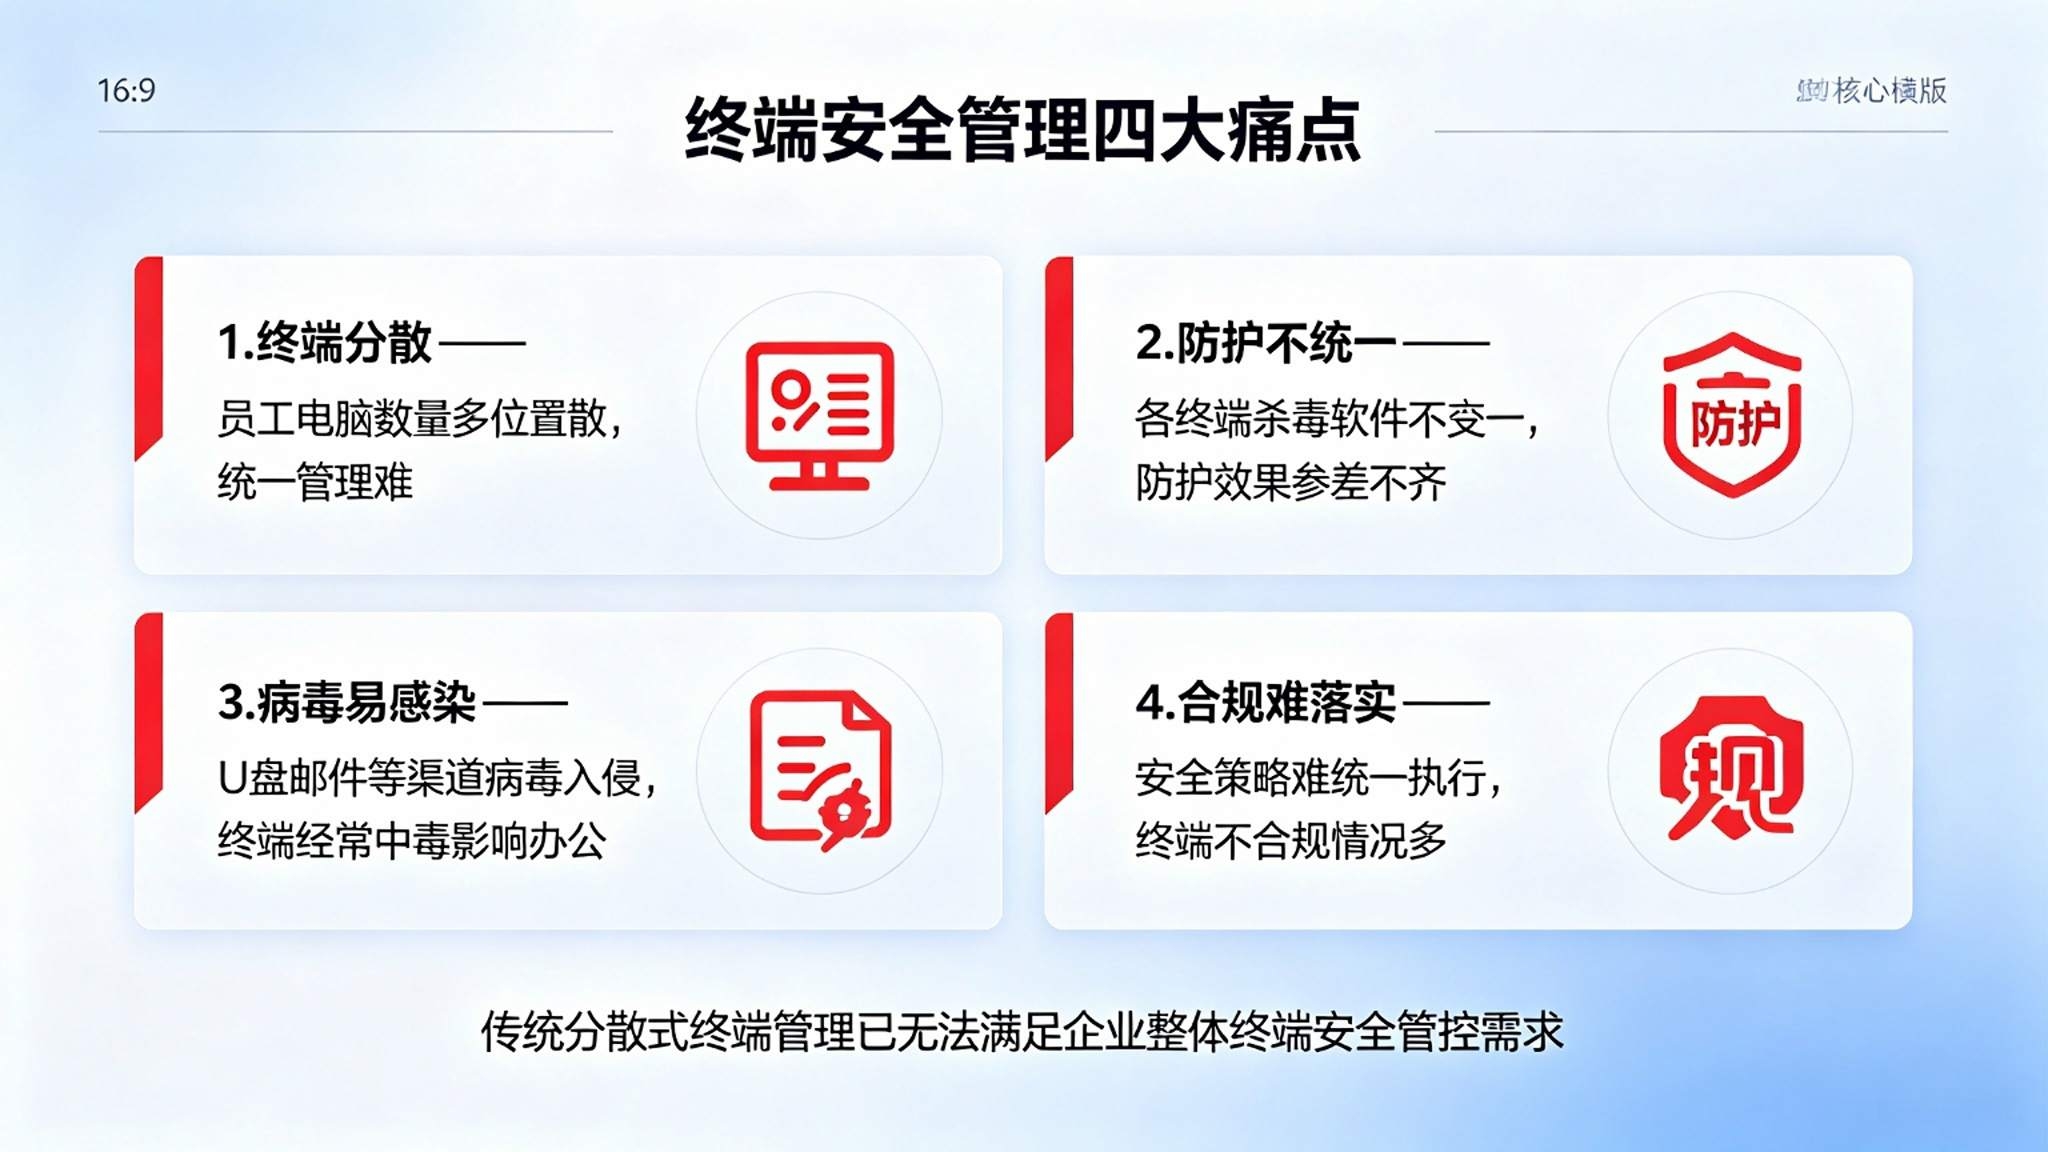
一、传统终端安全的核心痛点
1. 终端分散、底数不清。多少台电脑、装了什么软件、安全状况如何,管理员要靠人工盘点,台账不准、更新不及时。
2. 杀毒防护参差不齐。有的终端没装杀毒、有的病毒库长期不更新,防护形同虚设,病毒木马容易从薄弱点入侵。
3. 外设乱用易泄密。U盘、移动硬盘随意拷贝文件,数据被拷走或带入病毒,缺乏管控和审计。
4. 补丁更新不及时。系统漏洞和软件补丁靠用户自己更新,大量终端长期"裸奔",被漏洞利用攻击。
5. 软件安装随意。员工私装无关软件、破解软件,带来安全风险和运维负担,却难以及时发现和清理。
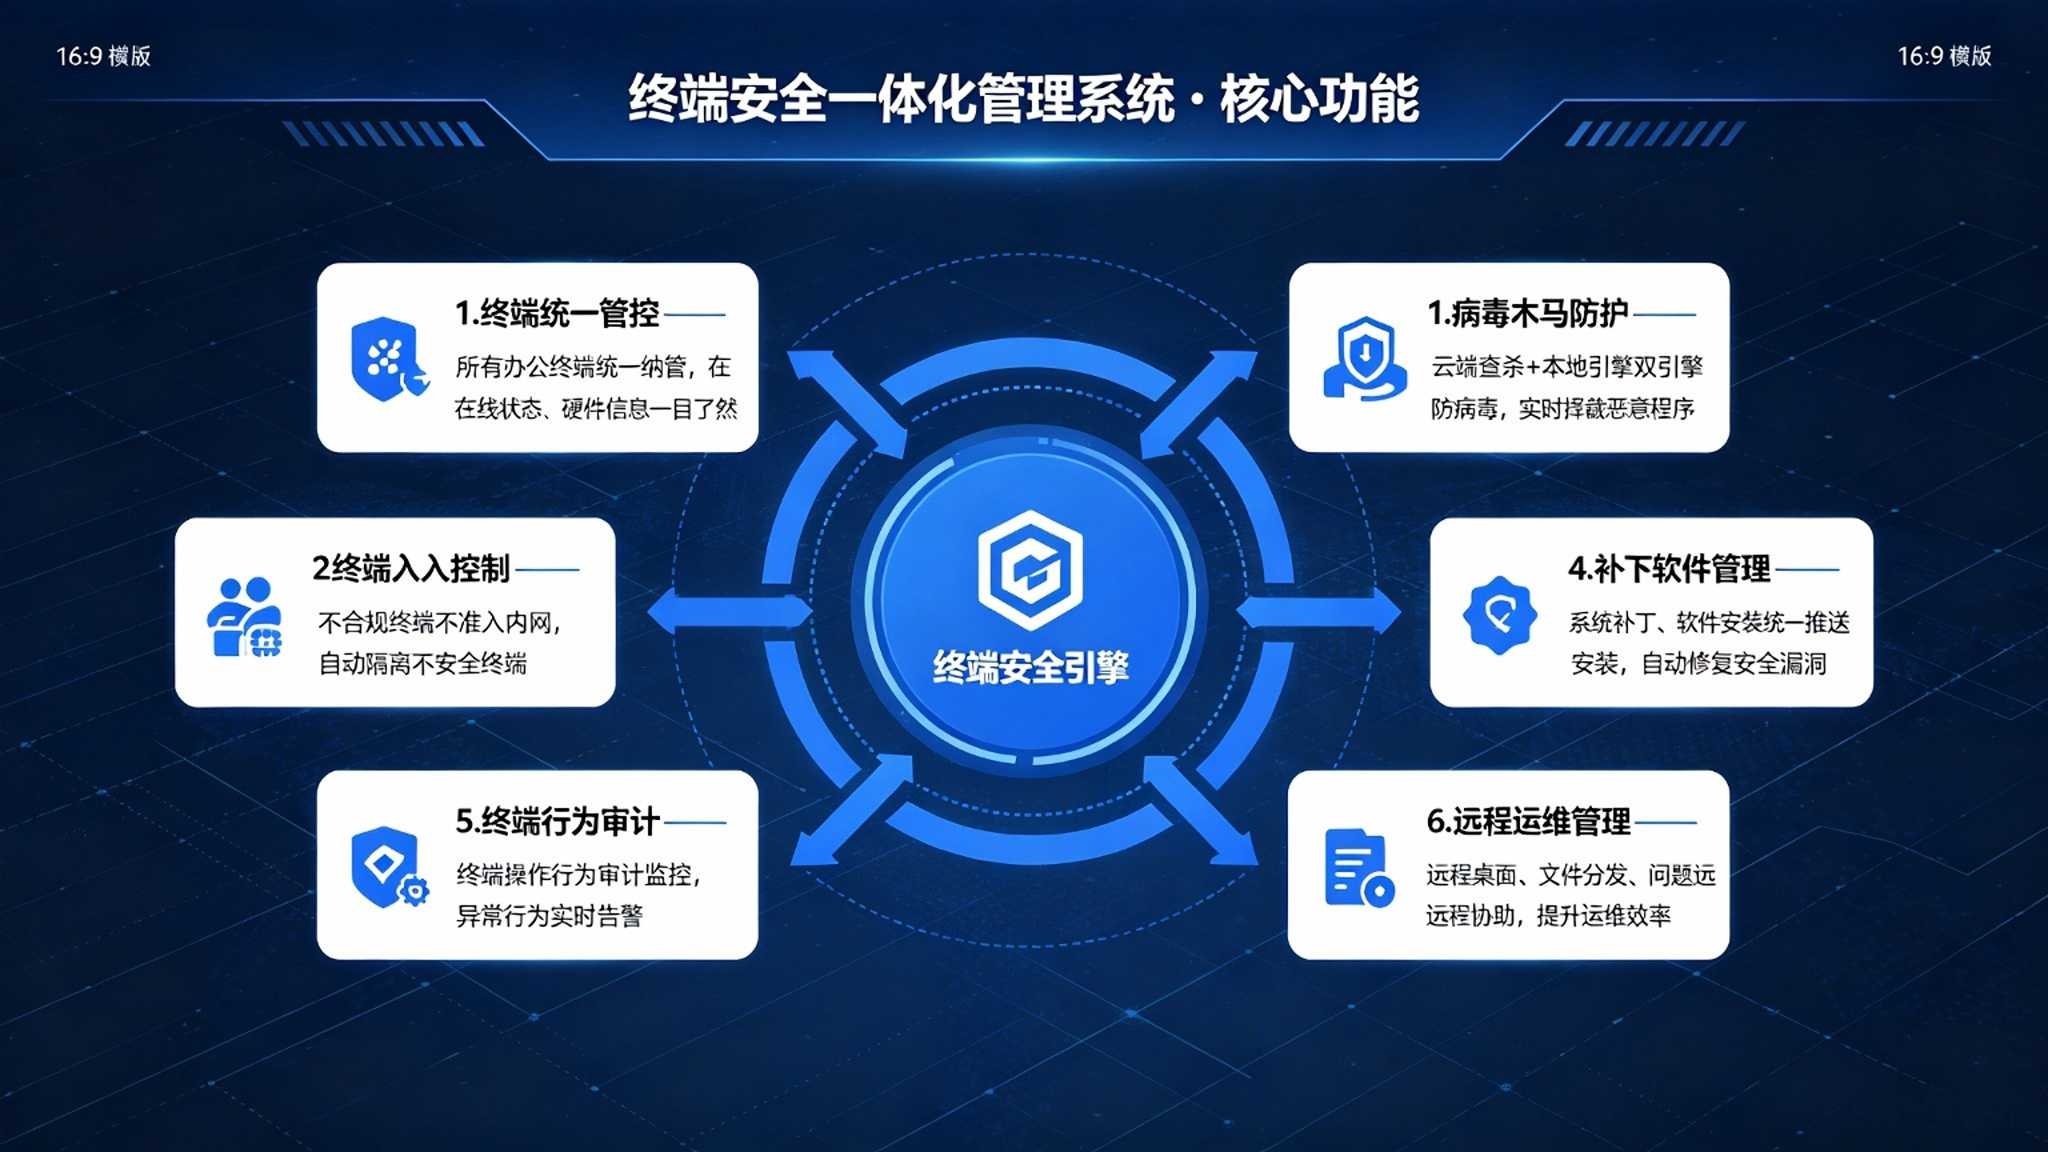
二、终端安全一体化管理系统核心功能
1. 终端统一资产纳管
自动登记所有在线终端的硬件、软件、系统信息,形成终端资产台账,在线状态、安装情况一目了然。
2. 病毒查杀与实时防护
统一部署杀毒和终端防护,病毒库集中升级,支持全盘和定时查杀,发现病毒木马自动告警和处置。
3. 终端准入与合规检查
未达标终端(如未装防护、未打补丁)接入网络时自动拦截或隔离,引导修复后再入网。
4. 外设与端口管控
按策略限制U盘、移动硬盘、蓝牙等外设的使用,禁止随意拷贝,敏感操作留痕审计,防止数据外泄。
5. 补丁与软件统一分发
集中推送系统补丁和授权软件,自动安装、统一升级,避免人工逐台操作,保证终端及时修补漏洞。
6. 终端安全审计与报表
记录终端安全事件、软件变更和外设使用,生成安全报表,哪台终端有风险、问题集中在哪,直观掌握。
三、建设实施路径
1. 终端盘点与策略制定。摸清终端数量和现状,制定安全基线和管控策略。
2. 客户端部署。在终端安装统一客户端,接入管理平台。
3. 防护与管控上线。开启杀毒、补丁分发、外设管控等功能,先观察后严格。
4. 准入与合规落地。对接网络准入,不合规终端引导修复。
5. 持续运营。基于报表优化策略,保持终端安全。
四、方案总结
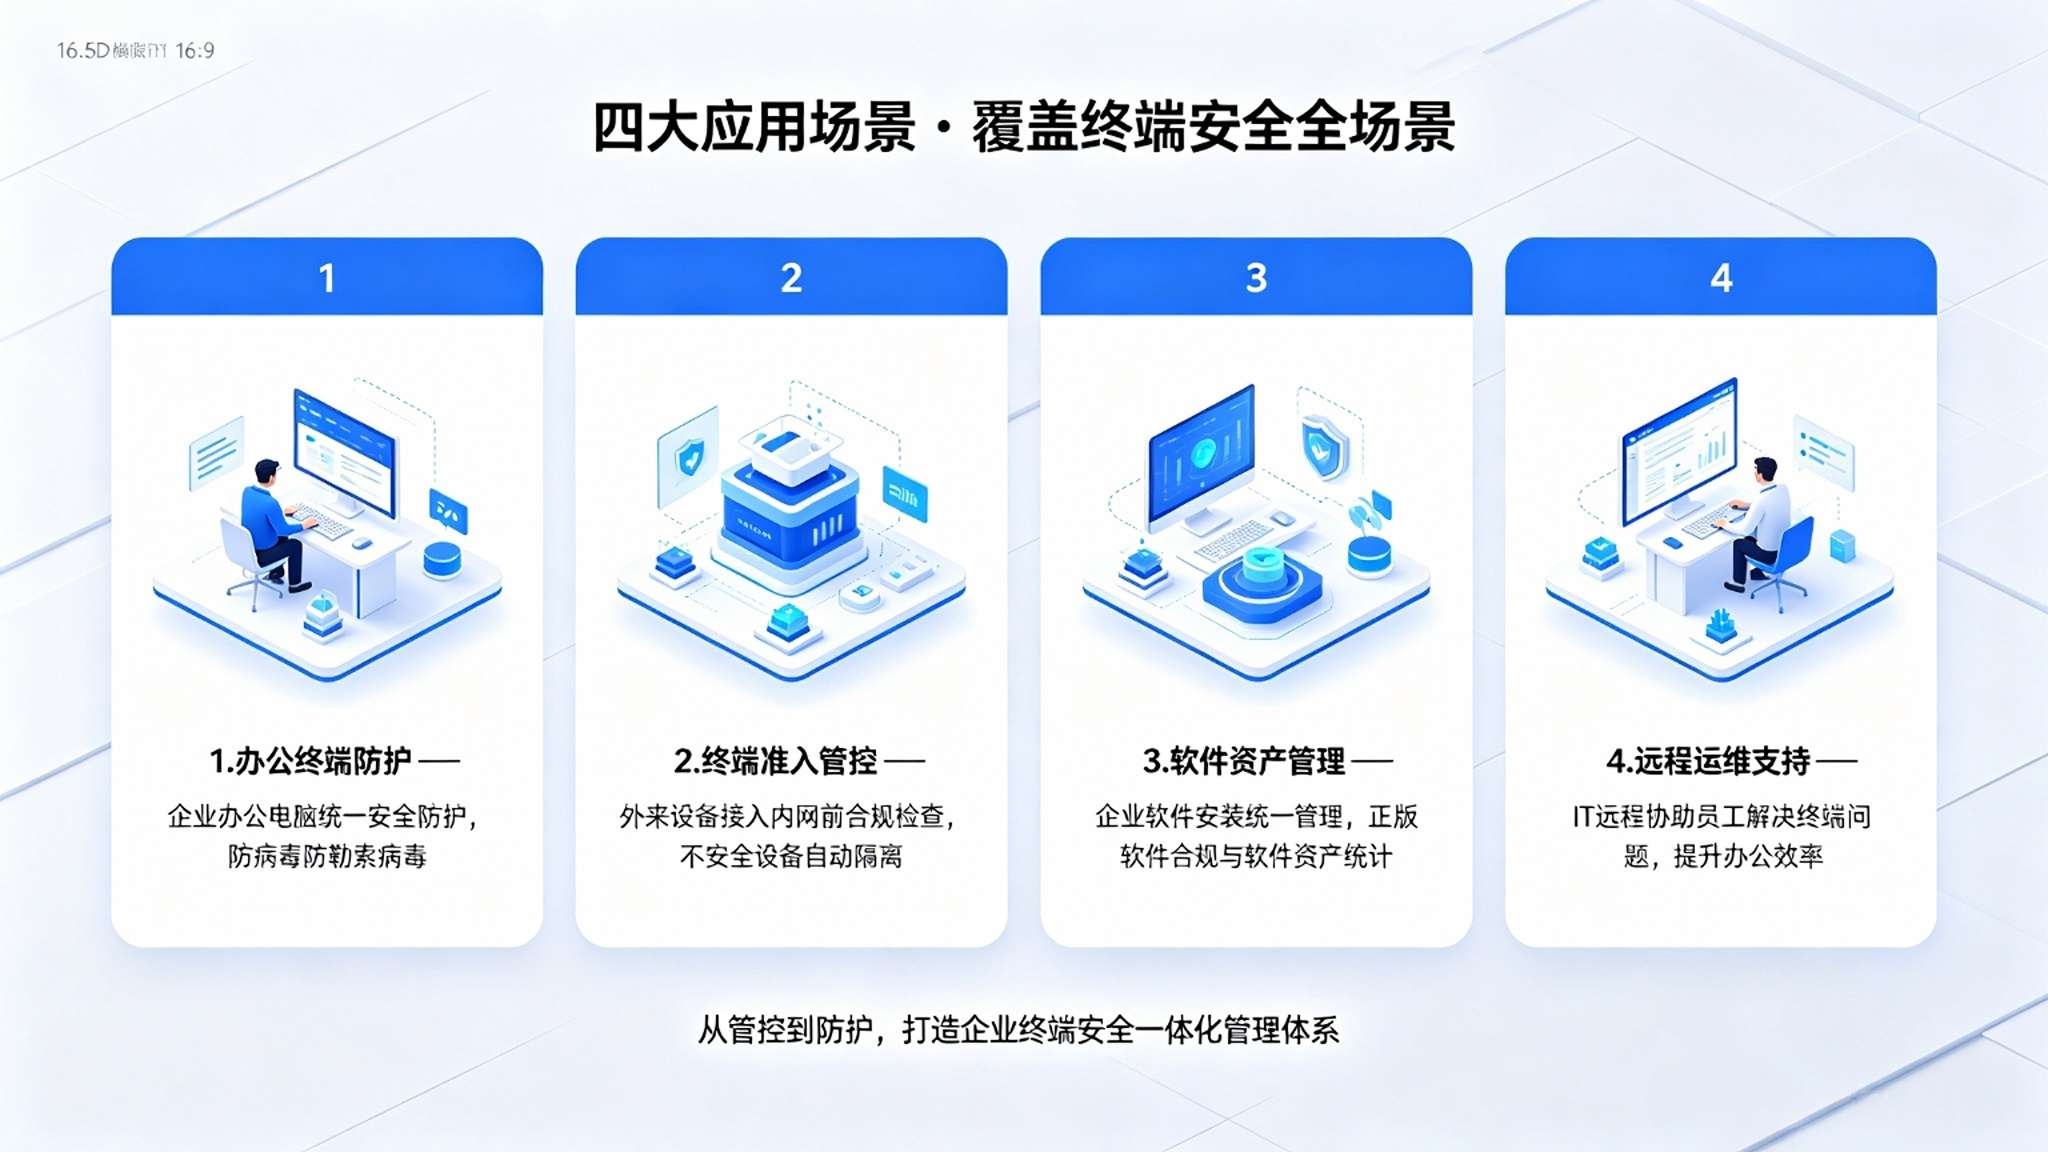
终端安全一体化管理系统通过终端统一纳管、病毒查杀防护、准入合规检查、外设端口管控、补丁软件分发、安全审计报表六大功能,把分散的终端变成"看得见、管得住"的整体。它推动终端管理从"人工盘点"向"自动纳管"转变、病毒防护从"各管各"向"统一防护"转变、外设使用从"随意拷贝"向"受控审计"转变、补丁软件从"用户自理"向"集中分发"转变。在终端作为网络入口、数据泄露风险突出的背景下,这套系统将堵住最薄弱的一环,让每一台办公终端都处于安全可控状态。