Hello,未来,「AI教育解决方案」重磅来袭!
详情
网络安全威胁情报系统:预警推送与防御联动解决方案
网络攻击手段不断翻新,木马、钓鱼、漏洞利用、勒索软件层出不穷。传统安全设备多是"已知威胁已知防",等攻击发生、告警响起才被动应对,往往已经造成损失。真正有效的安全防护,是提前知道"谁要来打、用什么打、打哪里",提前布防。网络安全威胁情报系统汇聚内外部威胁情报,把恶意IP、域名、文件哈希、漏洞等攻击指标沉淀下来,与本地日志和防护设备关联,提前发现可疑行为、推送预警,并自动下发防护规则,让安全从"事后救火"走向"事前预警、主动防御"。
一、传统安全防护的核心痛点
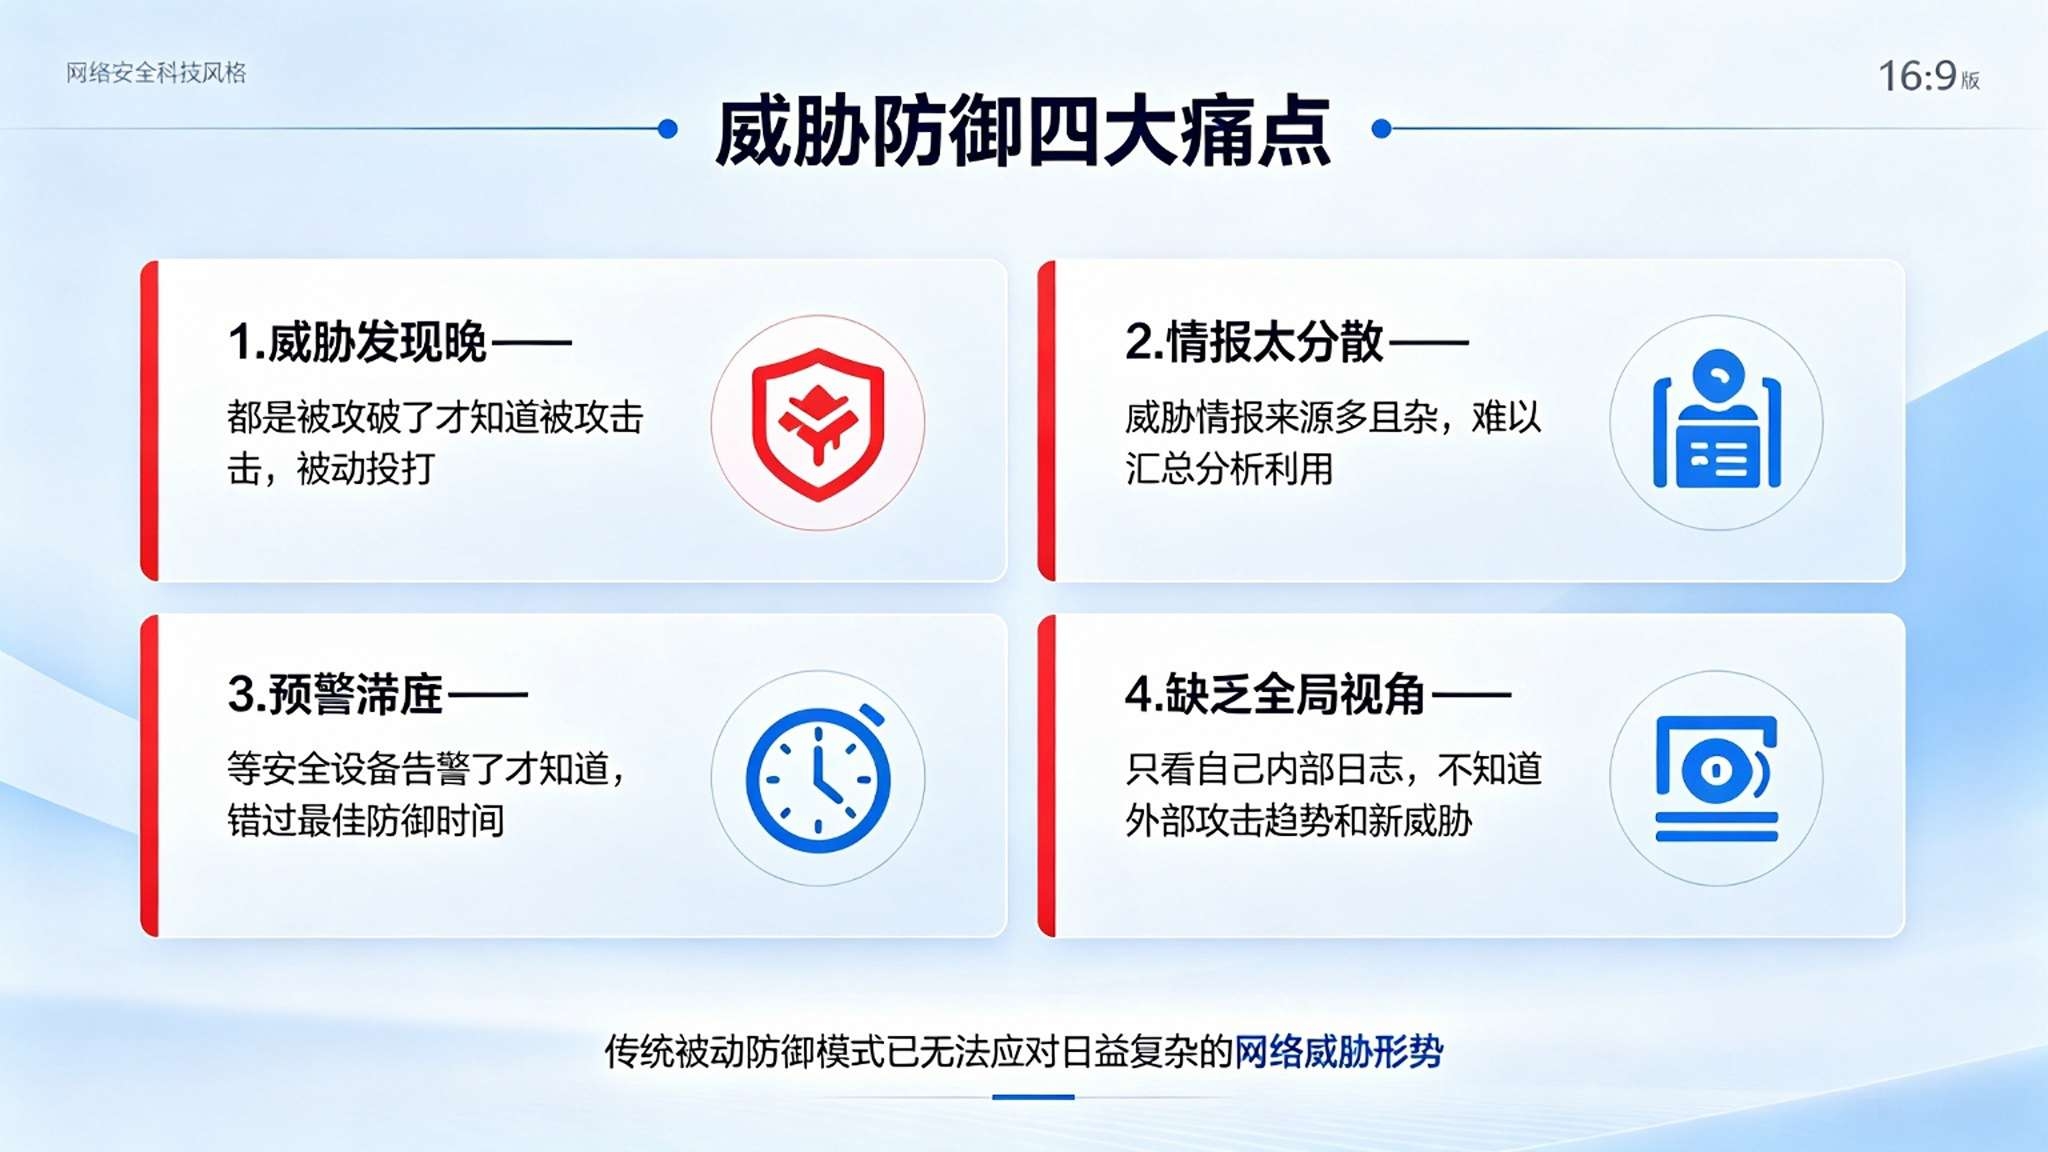
1. 被动防御为主。依赖防火墙、杀毒等设备的已知特征,新出现的攻击手段和变种难以第一时间识别。
2. 威胁信息零散。情报来自厂商、社区、通报等各处,格式不一,安全人员要自己收集整理,难以及时用上。
3. 情报与本地脱节。拿到恶意IP、漏洞信息,还要手动去各设备加规则,链路长、慢、易漏。
4. 预警不及时。针对本单位的定向威胁和已暴露风险发现晚,往往是中招后才知道。
5. 研判缺支撑。告警来了不知道严重程度、影响范围,疲于应付误报,真正高危的反而被淹没。
二、网络安全威胁情报系统核心功能
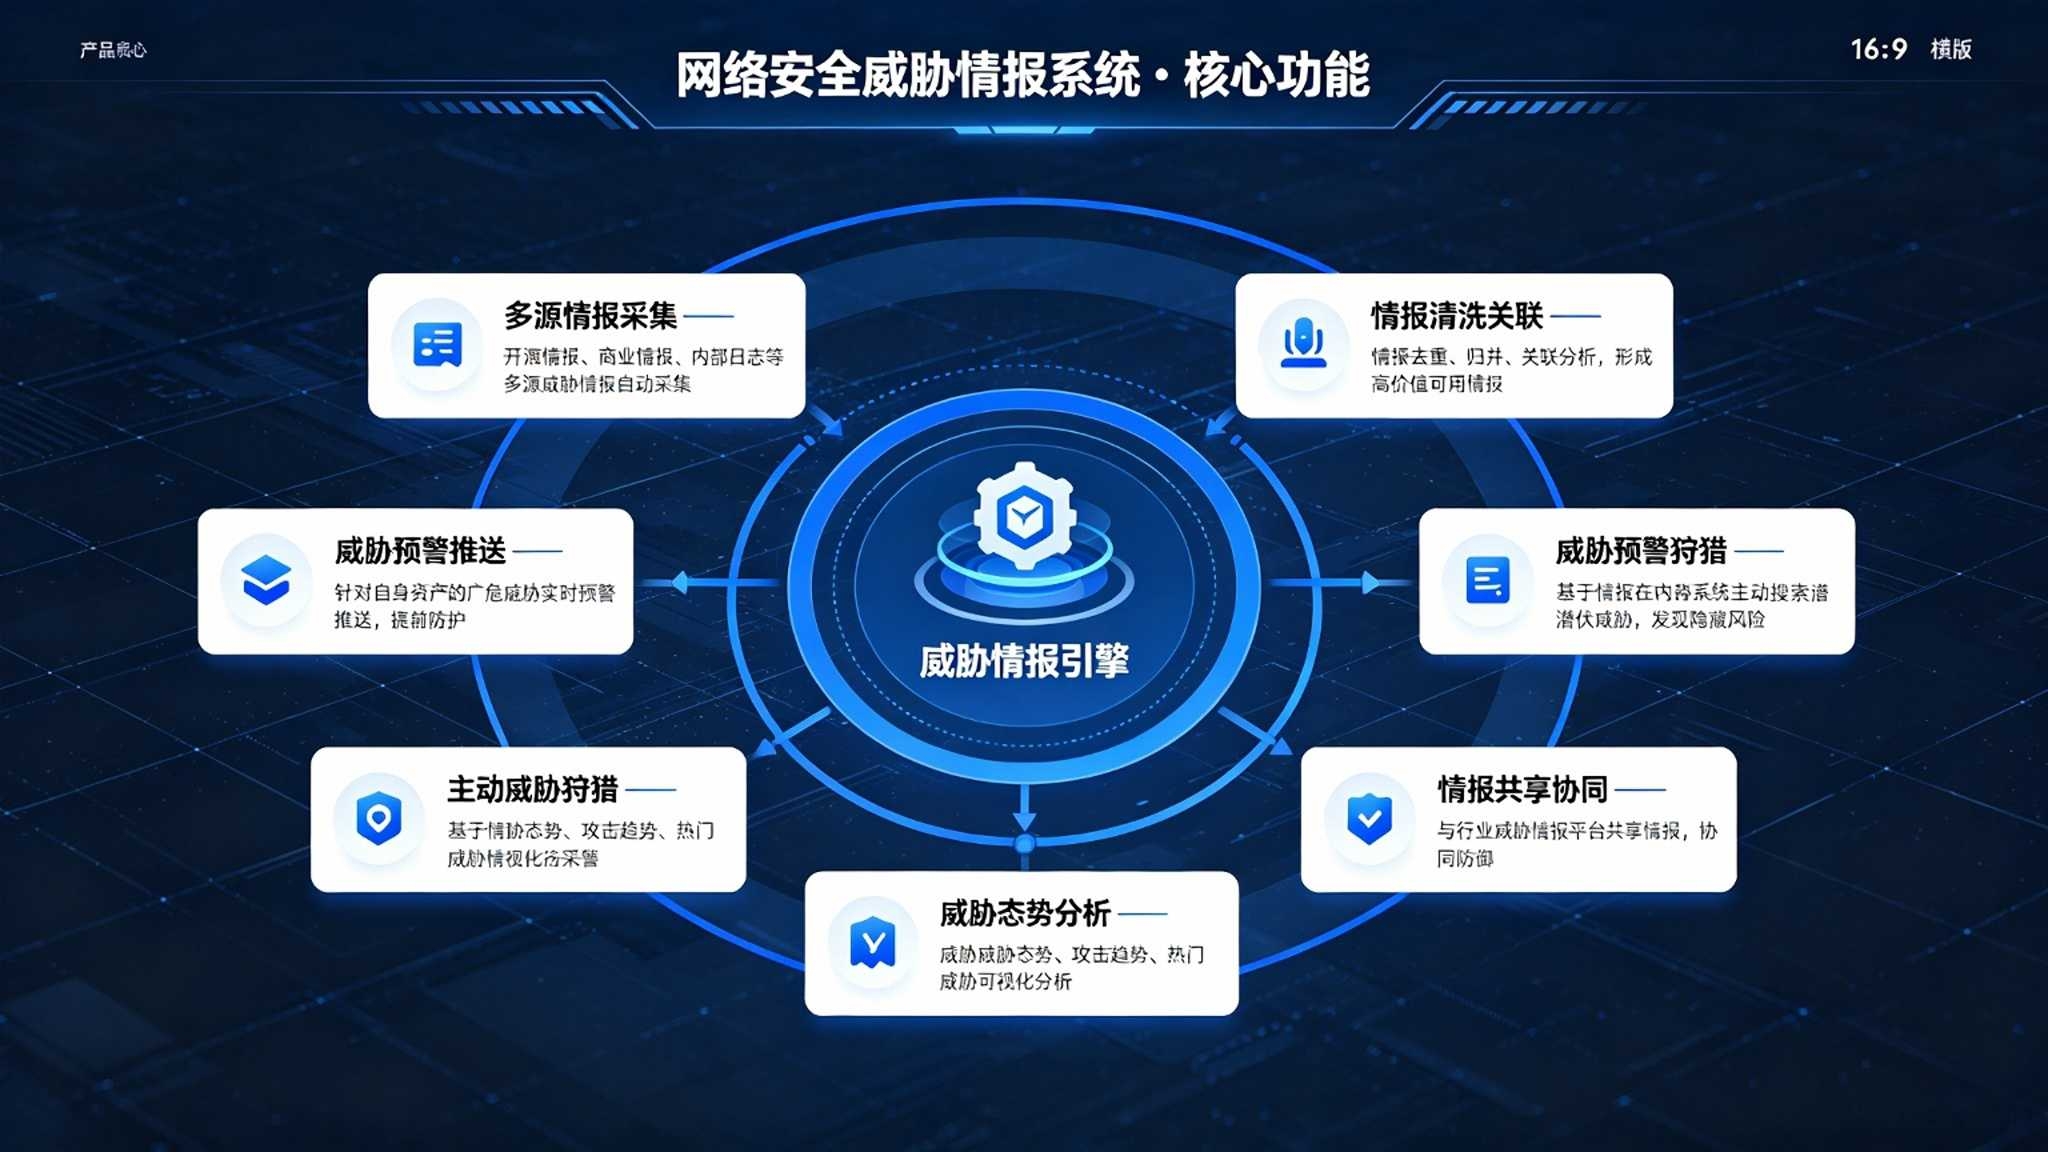
1. 多源情报汇聚
汇聚厂商、社区、上级通报和自有产出的威胁情报,统一清洗、去重、归并,形成结构化的情报库。
2. 攻击指标提取
自动提取恶意IP、域名、URL、文件哈希、漏洞编号等IOC指标,标明类型、危害等级和来源时间。
3. 情报关联与研判
把本地日志、告警和资产与情报自动比对,发现命中即标记,结合资产重要性判断真实风险,降低误报。
4. 威胁预警与推送
出现针对本行业、本单位的新威胁和高危漏洞时,自动推送预警,提示受影响资产和处置建议。
5. 与防护设备联动
将恶意指标自动下发到防火墙、WAF、终端等设备形成拦截规则,情报到手即可生效,缩短响应时间。
6. 情报分析与报告
统计威胁趋势、攻击来源和命中情况,自动生成安全简报,为安全决策和汇报提供依据。
三、建设实施路径
1. 梳理资产与防护设备。摸清重要资产和可联动的安全设备,明确接入范围。
2. 平台部署,情报接入。部署情报平台,接入外部情报源并打通本地日志和设备。
3. 关联规则配置。配置情报与日志、资产的关联规则,验证研判准确性。
4. 联动与预警上线。逐步开启规则下发和预警推送,观察效果。
5. 持续运营。积累本地情报,优化研判规则,提升防御能力。
四、方案总结
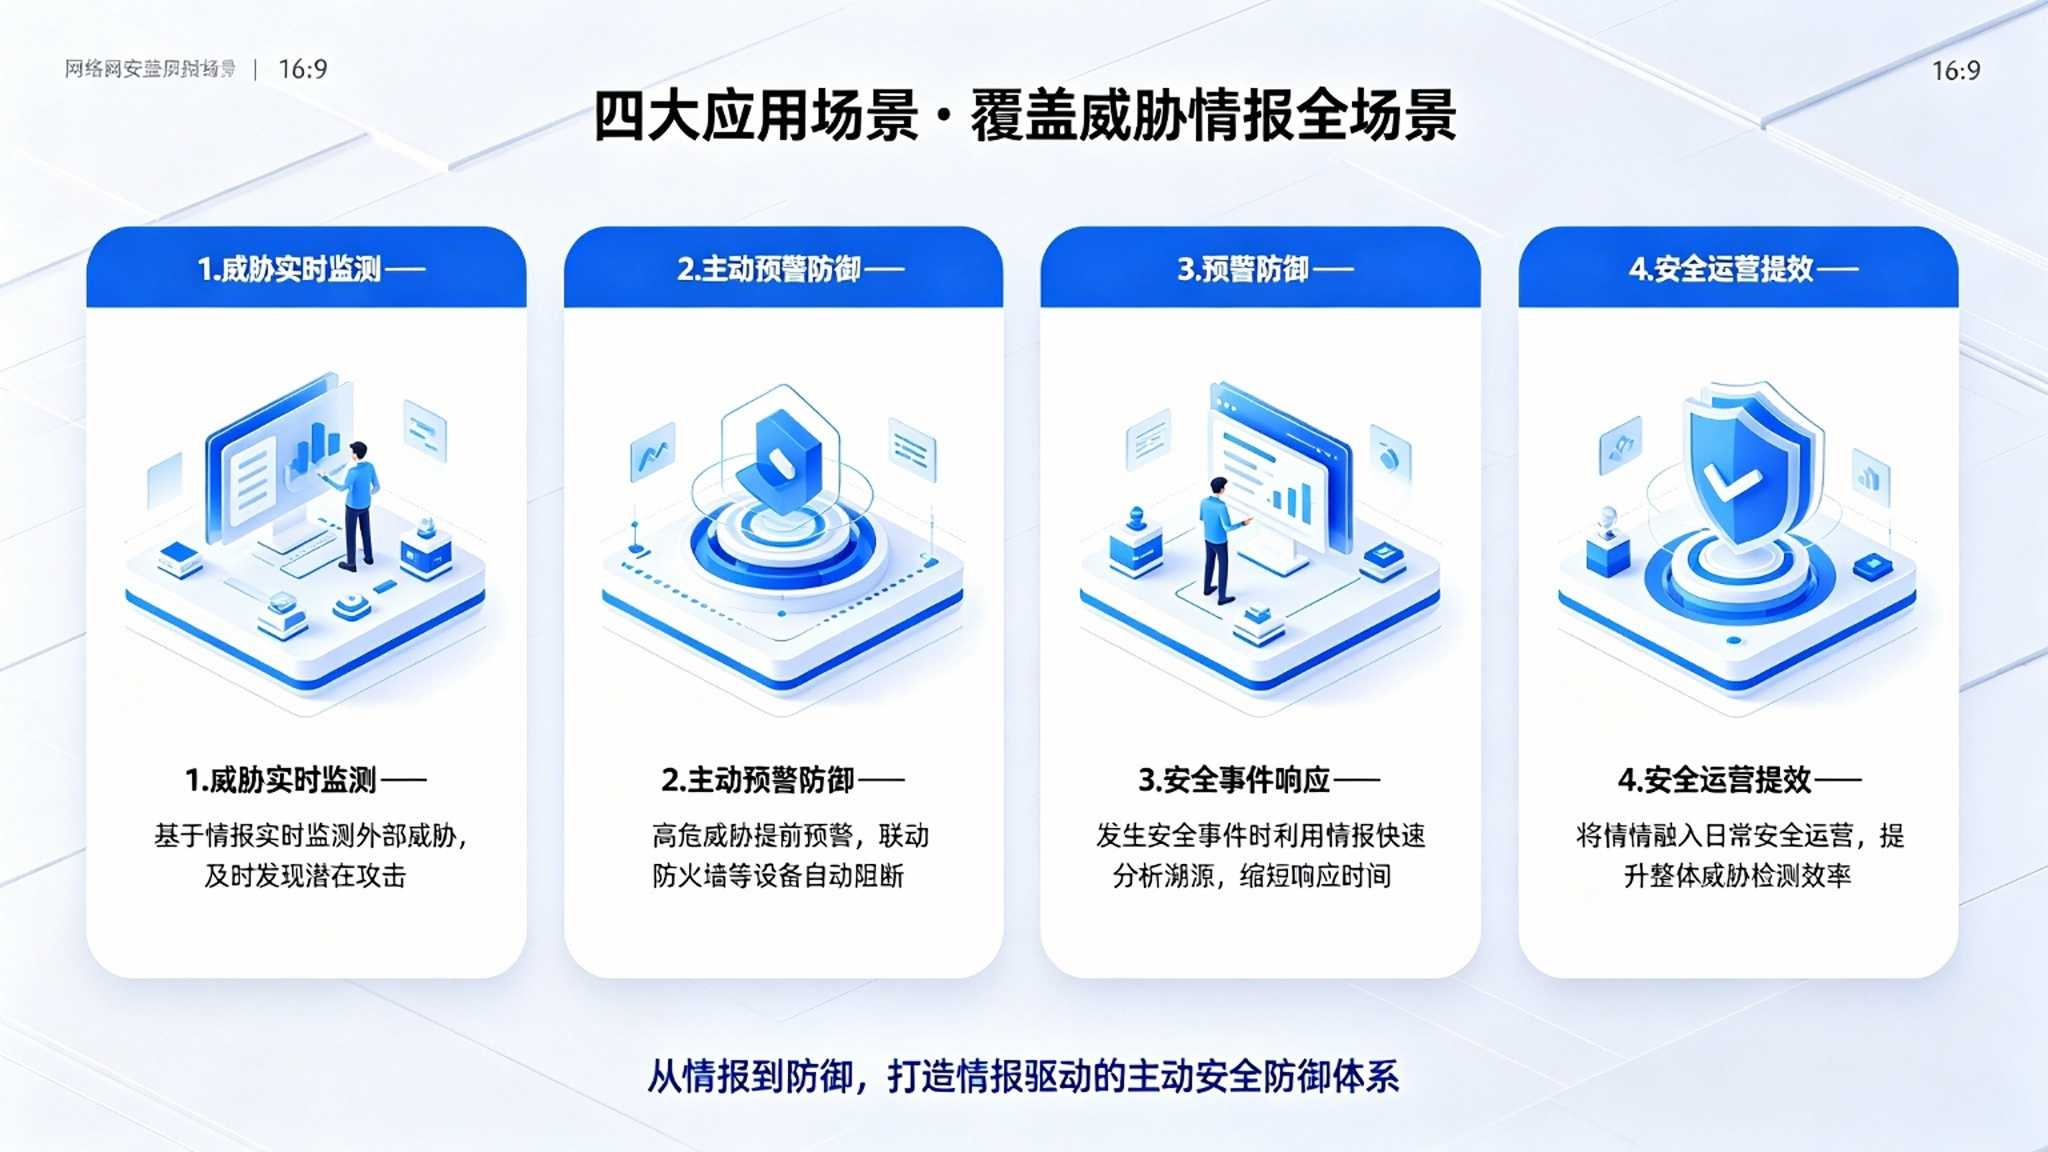
网络安全威胁情报系统通过多源情报汇聚、攻击指标提取、情报关联研判、威胁预警推送、防护设备联动、情报分析报告六大功能,把零散的威胁信息变成可直接指导防御的能力。它推动安全防护从"被动防御"向"主动预警"转变、情报使用从"收集整理"向"自动关联"转变、规则生效从"手动配置"向"自动下发"转变、告警研判从"疲于应付"向"分级聚焦"转变。在网络攻击日趋复杂和隐蔽的背景下,这套系统将帮助单位更早发现威胁、更快采取措施,把安全防线前移。