Hello,未来,「AI教育解决方案」重磅来袭!
详情
等保合规自动化测评系统:自动检测与整改闭环解决方案
网络安全等级保护是系统上线和持续运行的法定要求,但不少单位一到等保测评就头疼:几十上百项控制要求,要逐条对照准备制度文档、检查技术配置、整改不合规项,全靠人工梳理和Excel登记,一次测评折腾几个月,刚过保又要重来。等保合规自动化测评系统把等保要求内置为规则,自动扫描资产、检查配置、生成差距清单和整改工单,并持续监控、到期预警,让等保从"迎检突击"变成"平时就合规、测评更轻松"。
一、传统等保合规的核心痛点
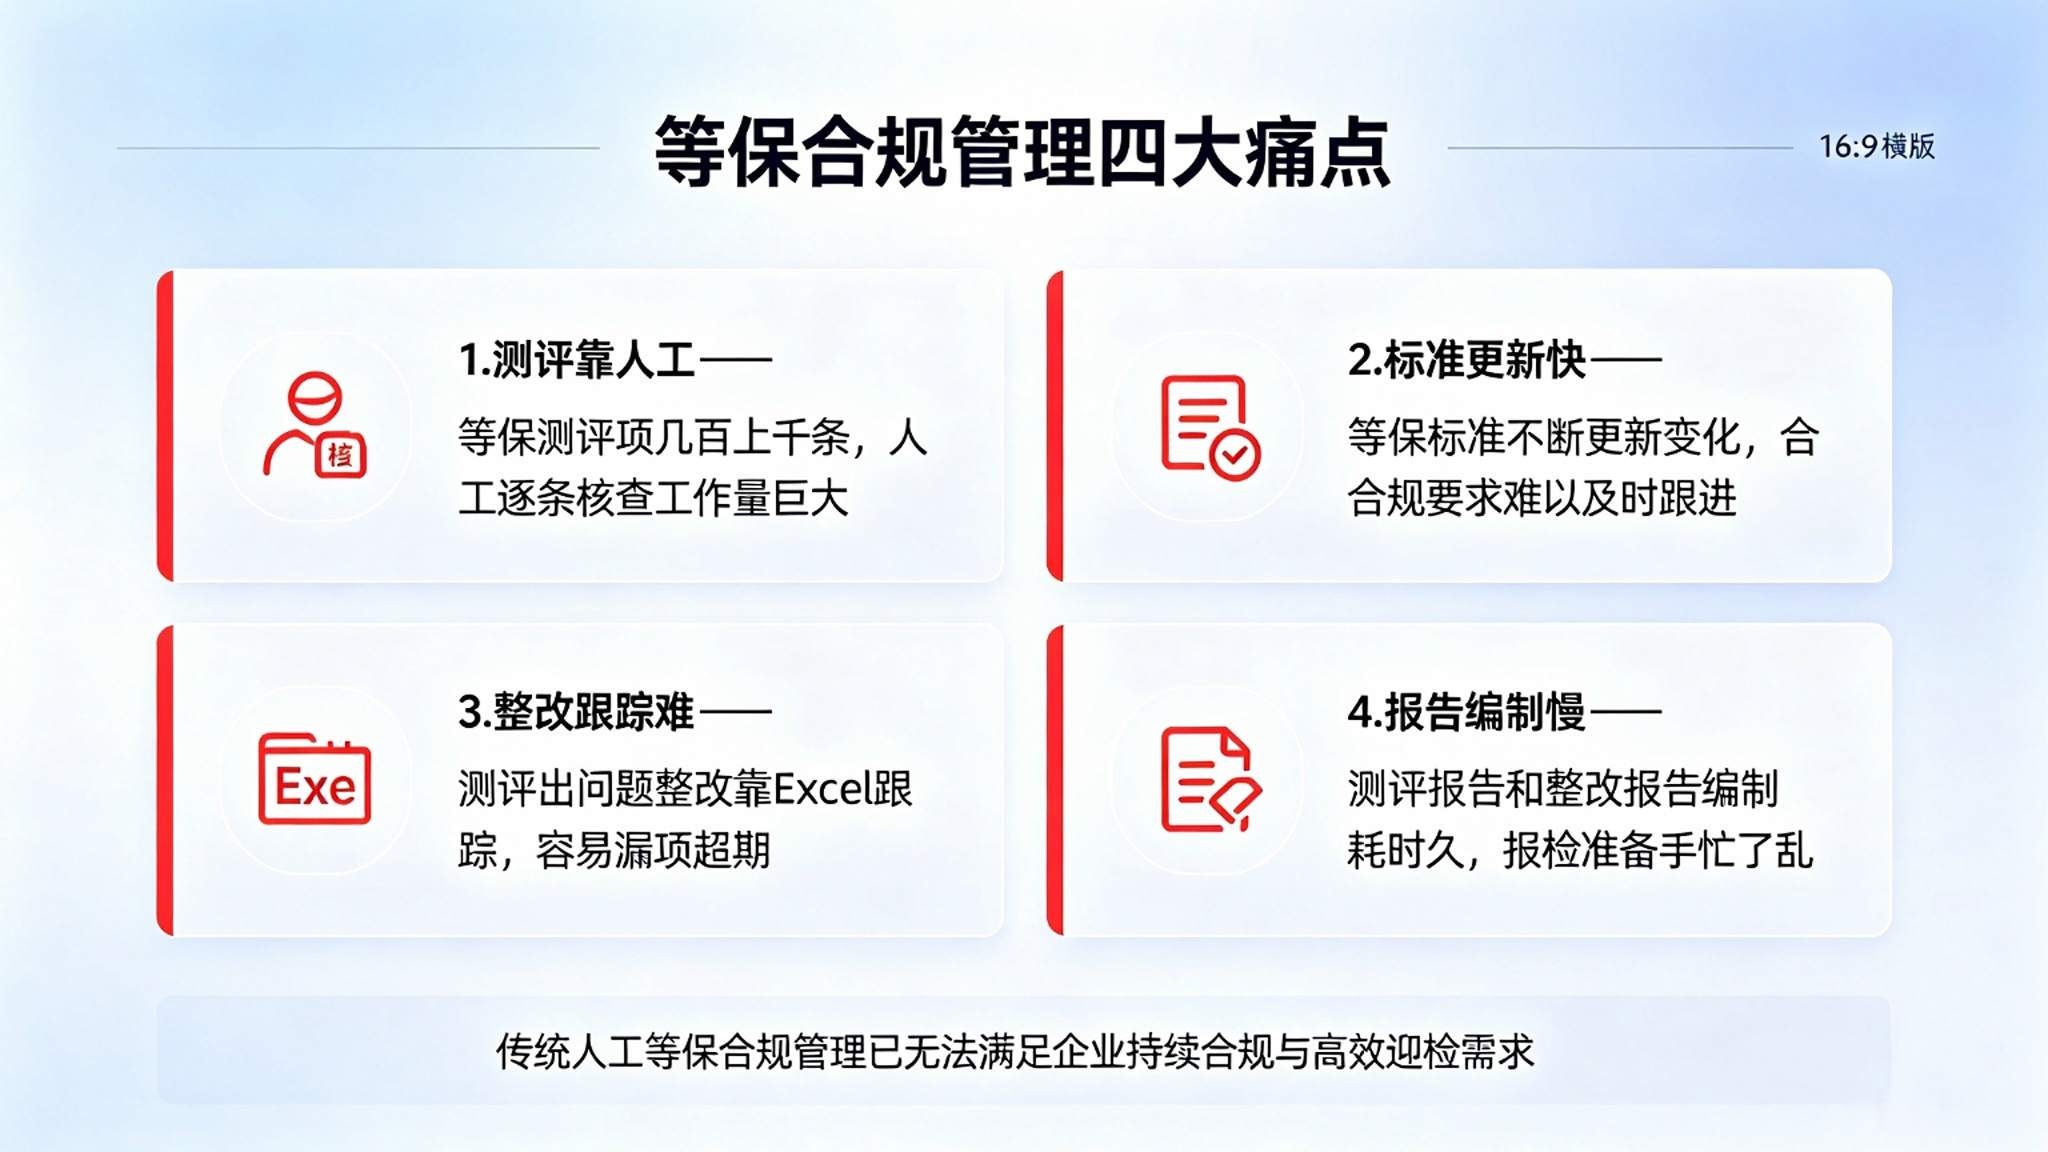
1. 对标靠人工,工作量大。等保控制项多,制度文档、技术措施逐条核对,靠人对照标准打勾,费时又易漏。
2. 技术检查靠手摸。密码策略、访问控制、日志留存、漏洞补丁要逐台设备人工检查,覆盖不全、标准不一。
3. 整改无跟踪。发现的不合规项散落在表格和文档里,谁来改、改没改、改得怎样,缺乏闭环管理。
4. 报告准备繁琐。测评材料、制度文档、整改记录要手工汇编,临到测评才赶材料,质量难以保证。
5. 过保即放松。测评通过后配置又被改回去,缺乏持续监控;下次测评又要从头再来,反复折腾。
二、等保合规自动化测评系统核心功能
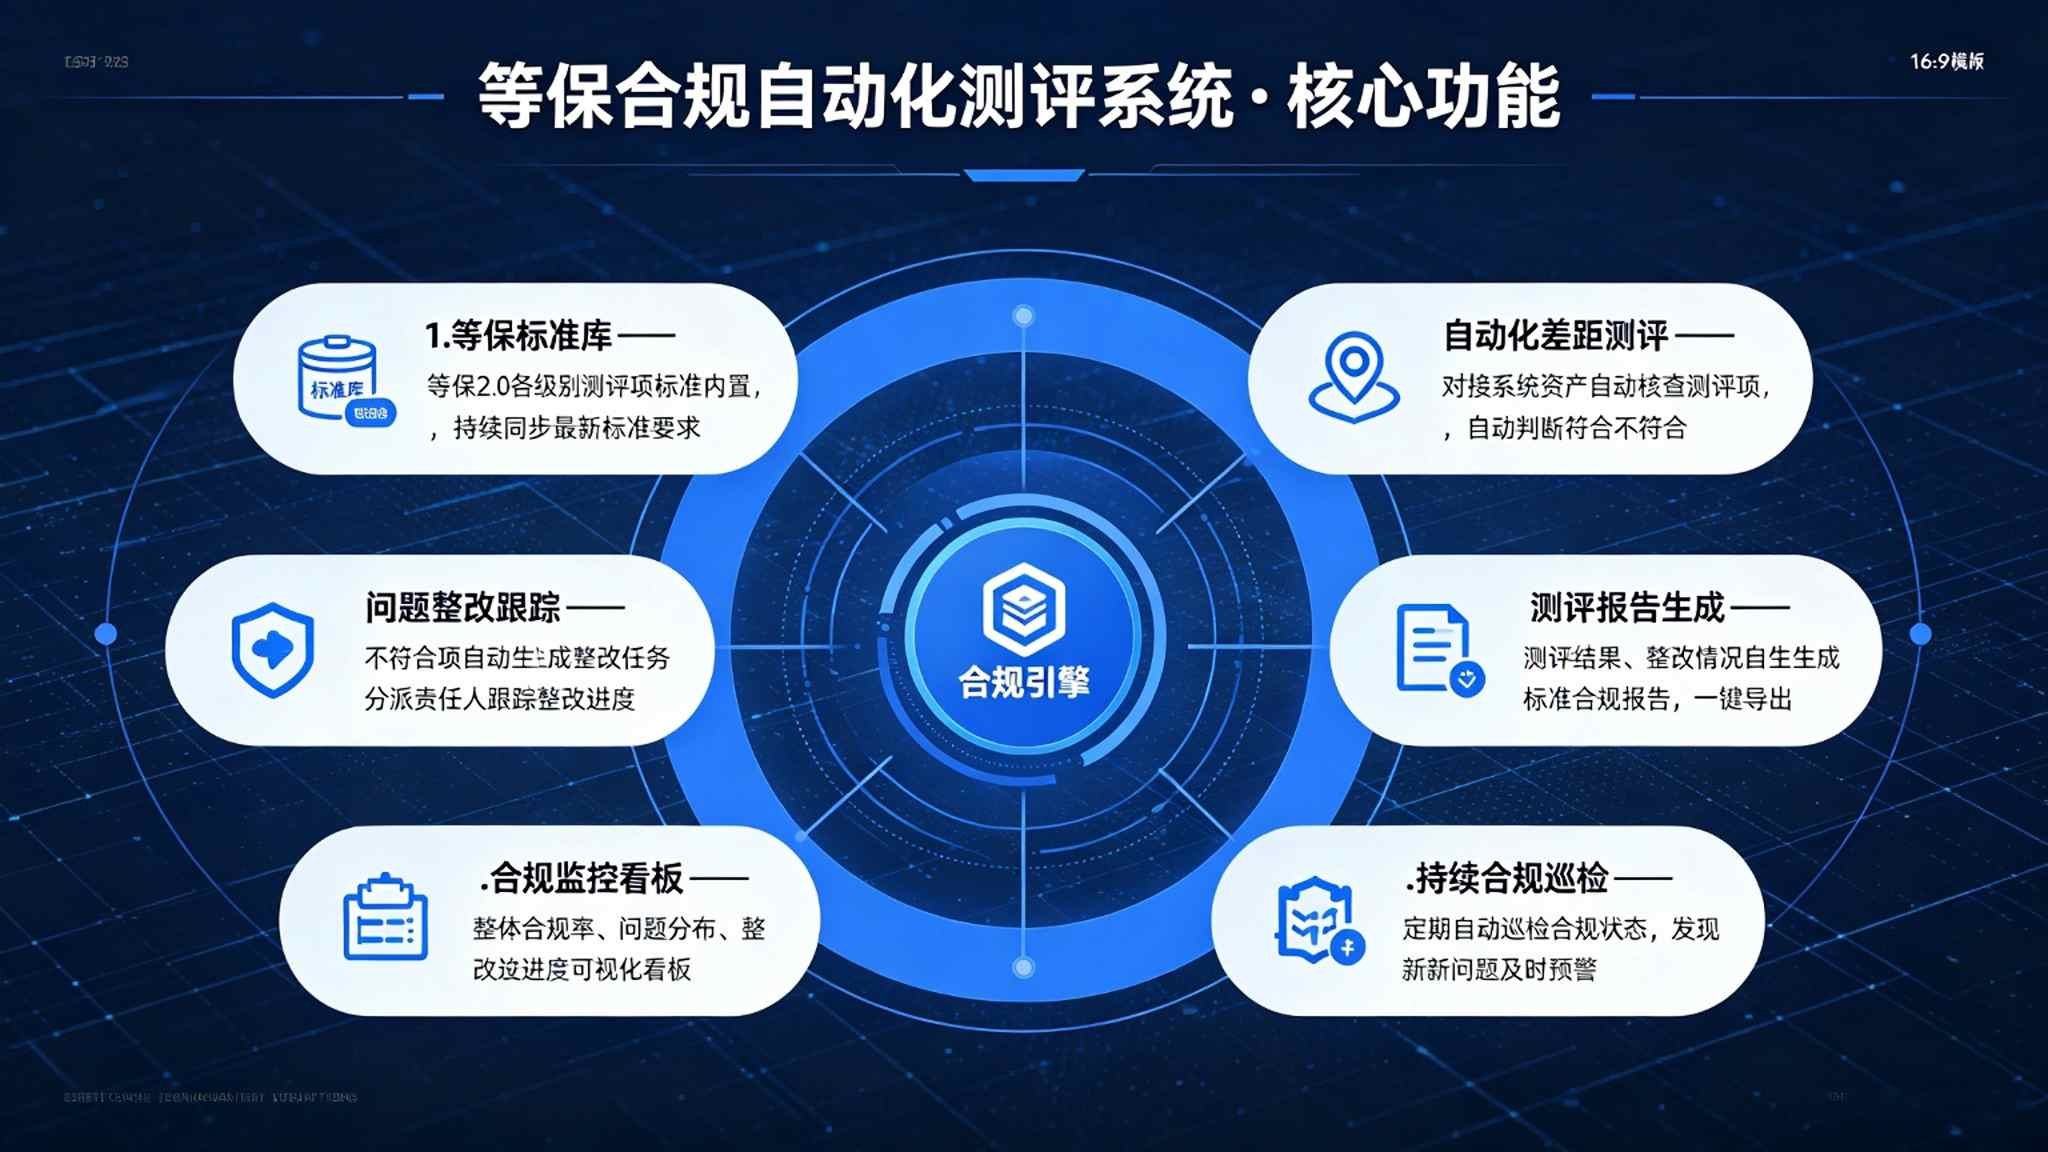
1. 等保要求自动对标
内置等级保护各级别控制要求,按系统定级自动匹配应测条目,明确每个要求对应的制度和技术检查点。
2. 资产梳理与基线检查
自动发现纳入测评的服务器、数据库、网络设备和安全设备,按等保基线自动检查配置是否合规。
3. 自动测评与差距分析
对照控制要求自动扫描,生成符合、不符合、不适用的差距清单,标明风险等级和整改建议。
4. 整改跟踪与闭环
不合规项自动生成整改任务,分派到人、跟踪进度,整改后复测,形成发现—整改—验证的闭环。
5. 合规报告自动生成
按测评要求自动汇总制度材料、检查结果和整改记录,生成合规自评和测评支撑报告,减少手工汇编。
6. 持续监控与到期预警
上线后持续监控配置漂移和新出现的不合规项,测评到期前自动预警,推动合规常态化。
三、建设实施路径
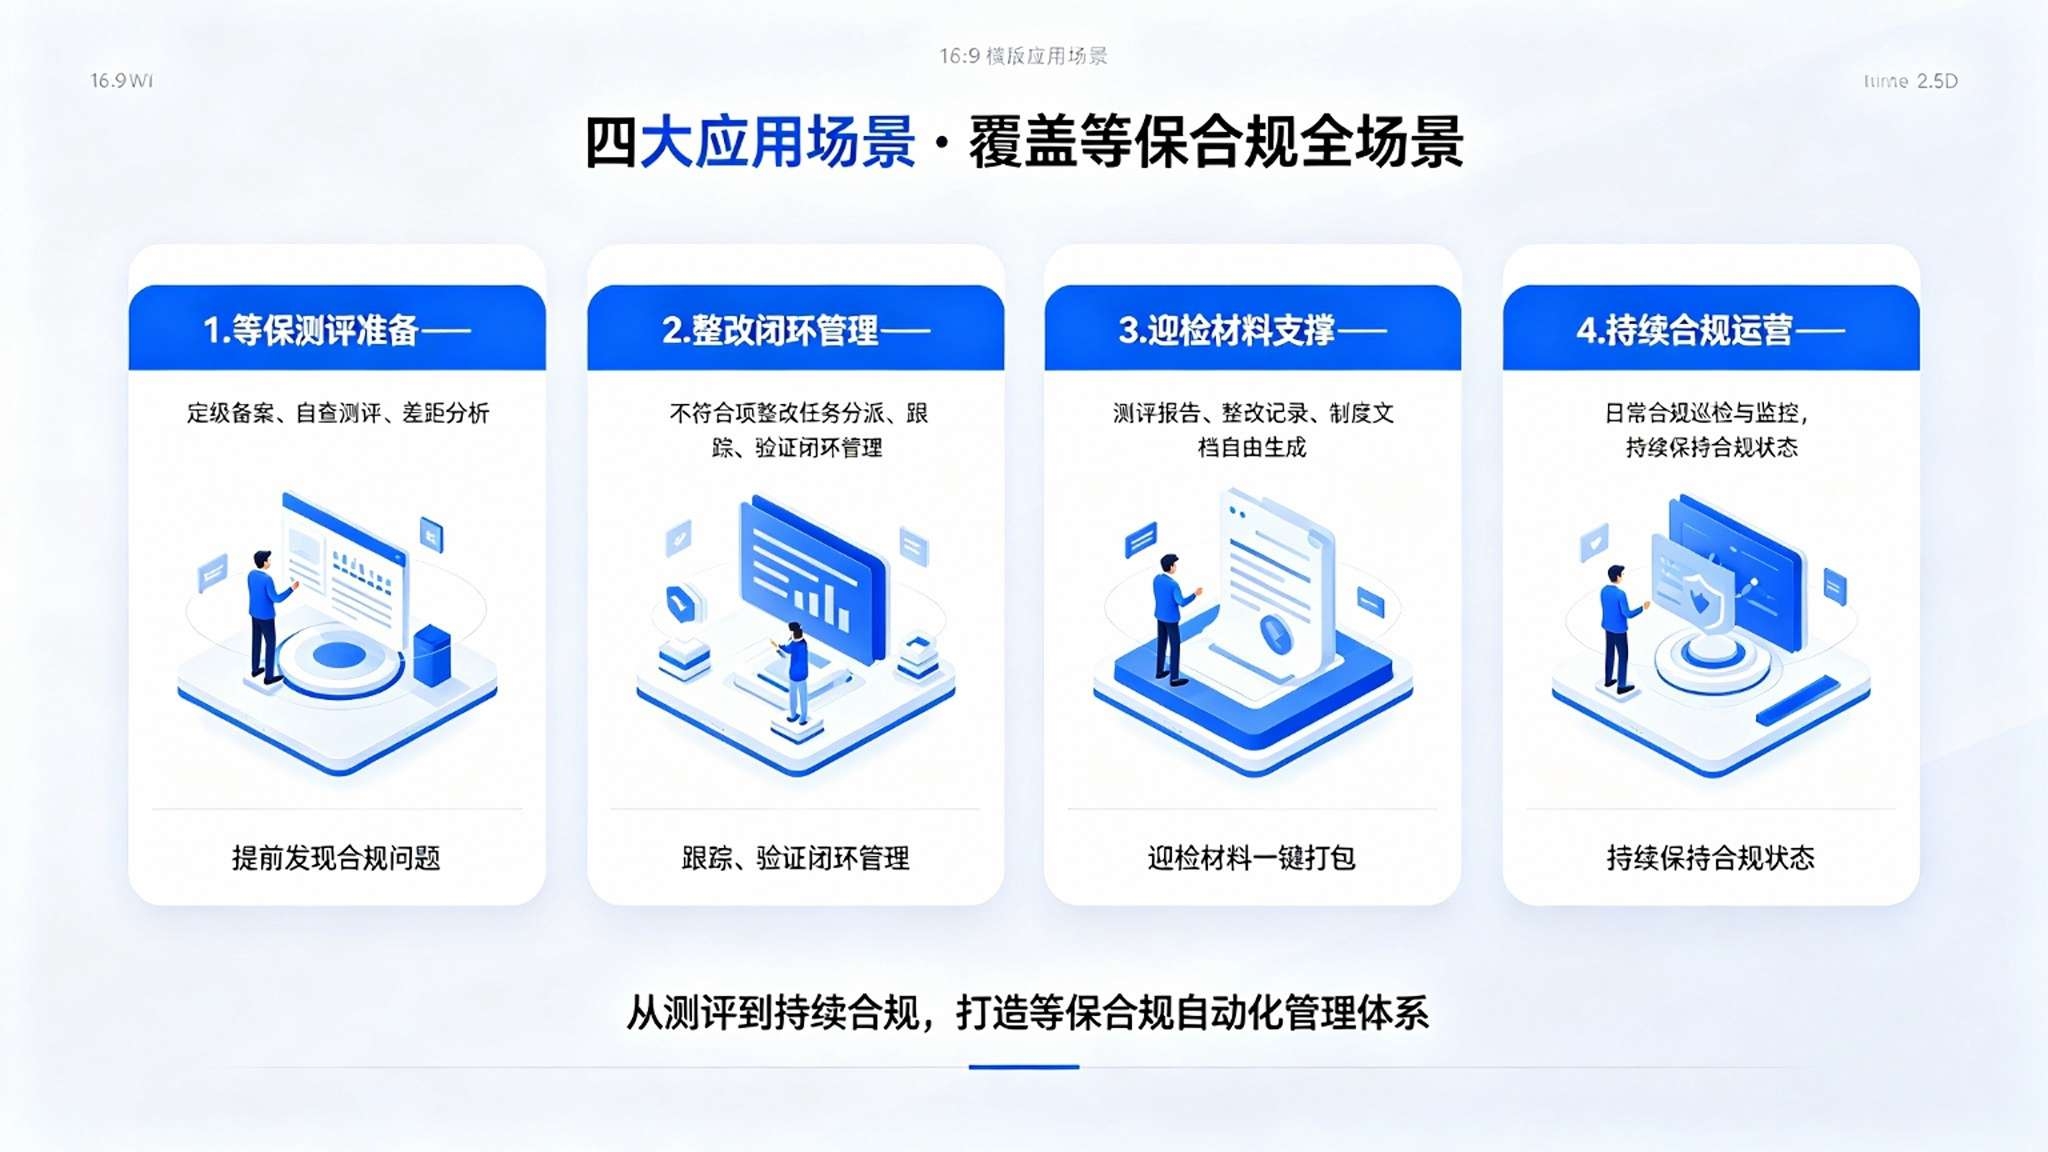
1. 系统定级与范围确认。明确各信息系统的等保级别和测评范围。
2. 平台部署,资产接入。部署测评系统,接入纳入范围的资产和设备。
3. 首次自评扫描。按等保要求自动扫描,形成差距清单和整改计划。
4. 整改闭环,材料准备。跟踪整改并自动汇编测评材料,迎接正式测评。
5. 持续合规运营。上线后持续监控,保持合规状态。
四、方案总结
等保合规自动化测评系统通过等保自动对标、资产基线检查、自动测评差距分析、整改闭环、报告自动生成、持续监控预警六大功能,把等保合规从"迎检突击"升级为"自动化、常态化"。它推动对标检查从"人工对照"向"自动扫描"转变、整改管理从"表格跟踪"向"工单闭环"转变、材料准备从"临期赶工"向"自动汇编"转变、合规状态从"测完即松"向"持续监控"转变。在网络安全合规要求日趋严格的背景下,这套系统将帮助单位以更低成本满足等保要求,把安全合规真正落到日常,而不是测评前的一阵忙。